Hiển thị các bài đăng có nhãn Linux Server. Hiển thị tất cả bài đăng

Thứ Bảy, 4 tháng 4, 2020

Bash-it - Bash Framework để kiểm soát tập lệnh và bí danh của bạn


Bash-it là một gói các lệnh và kịch bản Bash cộng đồng cho Bash 3.2+, đi kèm với tự động hoàn thành, chủ đề, bí danh, chức năng tùy chỉnh, v.v. Nó cung cấp một khung hữu ích để phát triển, duy trì và sử dụng các tập lệnh shell và các lệnh tùy chỉnh cho công việc hàng ngày của bạn.

Nếu bạn đang sử dụng shell Bash hàng ngày và tìm kiếm một cách dễ dàng để theo dõi tất cả các tập lệnh, bí danh và hàm của bạn, thì Bash-it Dành cho bạn! Ngừng gây ô nhiễm ~ / thùng thư mục và .bashrc tập tin, fork / clone Bash-it và bắt đầu hack đi.

Cách cài đặt Bash-it trong Linux

Để cài đặt Bash-it, trước tiên, bạn cần sao chép kho lưu trữ sau vào vị trí bạn chọn, ví dụ:

$ git clone --depth=1 https://github.com/Bash-it/bash-it.git ~/.bash_it

Sau đó chạy lệnh sau để cài đặt Bash-it (nó tự động sao lưu của bạn ~ / .bash_profile hoặc là ~ / .bashrc, tùy thuộc vào hệ điều hành của bạn). Bạn sẽ được hỏi “Bạn có muốn giữ các mẫu .bashrc và nối các mẫu bash-it ở cuối không? (y / N)Mùi, trả lời theo sở thích của bạn.

$ ~/.bash_it/install.sh 

Cài đặt Bash-It trong Linux

Cài đặt Bash-It trong Linux


Sau khi cài đặt, bạn có thể sử dụng lệnh ls để xác minh Bash-it cài đặt tập tin và thư mục như được hiển thị.

$ ls .bash_it/

Xác minh cài đặt Bash-It

Xác minh cài đặt Bash-It

Để bắt đầu sử dụng Bash-it, mở một tab mới hoặc chạy:

$ source $HOME/.bashrc

Cách tùy chỉnh Bash-it trong Linux

Để tùy chỉnh Bash-it, bạn cần chỉnh sửa ~ / .bashrc tập tin khởi động shell. Để liệt kê tất cả các bí danh đã cài đặt và có sẵn, các phần bổ trợ và plugin chạy các lệnh sau, phần này cũng sẽ chỉ cho bạn cách bật hoặc tắt chúng:

  $ bash-it show aliases        	$ bash-it show completions  $ bash-it show plugins        	

Tiếp theo, chúng tôi sẽ trình bày cách bật bí danh, nhưng trước đó, trước tiên, hãy liệt kê các bí danh hiện tại bằng lệnh sau.

$ alias 

Xem các bí danh hiện tại trong Linux

Xem các bí danh hiện tại trong Linux

Tất cả các bí danh được đặt trong $ HOME / .bash_it / bí danh / danh mục. Bây giờ hãy để cho phép các bí danh apt như hiển thị.

$ bash-it enable alias apt

Kích hoạt bí danh trong Linux

Kích hoạt bí danh trong Linux

Sau đó tải lại Bash-it cấu hình và kiểm tra các bí danh hiện tại một lần nữa.

$ bash-it reload	$ alias

Từ đầu ra của lệnh bí danh, bí danh apt hiện được kích hoạt.

Kiểm tra các bí danh hiện tại trong Linux

Kiểm tra các bí danh hiện tại trong Linux

Bạn có thể vô hiệu hóa bí danh mới được kích hoạt bằng các lệnh sau.

$ bash-it disable alias apt$ bash-it reload

Vô hiệu hóa bí danh trong Linux

Vô hiệu hóa bí danh trong Linux

Trong phần tiếp theo, chúng tôi sẽ sử dụng các bước tương tự để bật hoặc tắt hoàn thành ($ HOME / .bash_it / hoàn thành /) và plugin ($ HOME / .. bash_it / plugin /). Tất cả các tính năng kích hoạt được đặt trong $ HOME / .bash_it / đã bật danh mục.

Cách quản lý chủ đề Bash-it

Chủ đề mặc định cho Bash-itbợm; bạn có thể kiểm tra điều này bằng cách sử dụng BASH_IT_THEME env biến như hình.

echo $BASH_IT_THEME

Kiểm tra chủ đề Bash-it

Kiểm tra chủ đề Bash-it

Bạn có thể tìm qua Hơn 50 Bash-it chủ đề trong $ BASH_IT / chủ đề danh mục.

$ ls $BASH_IT/themes

Xem chủ đề Bash-It

Xem chủ đề Bash-It

Để xem trước tất cả các chủ đề trong trình bao của bạn trước khi sử dụng bất kỳ, hãy chạy lệnh sau.

$ BASH_PREVIEW=true bash-it reload

Xem trước tất cả các chủ đề của Bash-It

Xem trước tất cả các chủ đề của Bash-It

Khi bạn đã xác định được một chủ đề để sử dụng, hãy mở .bashrc tập tin và tìm dòng sau trong đó và thay đổi giá trị của nó thành tên của chủ đề bạn muốn, ví dụ:

$ export BASH_IT_THEME='essential'

Thay đổi chủ đề Bash-It

Thay đổi chủ đề Bash-It

Lưu tệp và đóng, và nguồn nó như được hiển thị trước đó.

$ source $HOME/.bashrc

Ghi chú: Trong trường hợp bạn đã xây dựng một chủ đề tùy chỉnh của riêng mình bên ngoài $ BASH_IT / chủ đề thư mục, trỏ BASH_IT_THEME biến trực tiếp vào tập tin chủ đề:

export BASH_IT_THEME='/path/to/your/custom/theme/'

Và để vô hiệu hóa chủ đề, hãy để trống biến env ở trên.

export BASH_IT_THEME=''

Cách tìm kiếm bổ trợ, bí danh hoặc hoàn thành

Bạn có thể dễ dàng kiểm tra các plugin, bí danh hoặc hoàn thành nào có sẵn cho một ngôn ngữ lập trình, khung hoặc môi trường cụ thể.

Thủ thuật rất đơn giản: chỉ cần tìm kiếm nhiều thuật ngữ liên quan đến một số lệnh bạn sử dụng thường xuyên, ví dụ:

$ bash-it search python pip pip3 pipenv$ bash-it search git

Tìm kiếm trong Bash-It

Tìm kiếm trong Bash-It

Để xem thông báo trợ giúp cho các bí danh, hoàn thành và bổ trợ, hãy chạy:

$ bash-it help aliases        	$ bash-it help completions$ bash-it help plugins     

Bạn có thể tạo cho mình các tập lệnh tùy chỉnh và bí danh, trong các tệp sau trong các thư mục tương ứng:

aliases/custom.aliases.bash completion/custom.completion.bash lib/custom.bash plugins/custom.plugins.bash custom/themes//.theme.bash 

Cập nhật và gỡ cài đặt Bash-It

Để cập nhật Bash-it lên phiên bản mới nhất, chỉ cần chạy:

$ bash-it update

Nếu bạn không còn như Bash-it nữa, bạn có thể gỡ cài đặt nó bằng cách chạy các lệnh sau.

$ cd $BASH_IT$ ./uninstall.sh

Các gỡ cài đặt script sẽ khôi phục tập tin khởi động Bash trước đó của bạn. Khi nó đã hoàn thành thao tác, bạn cần xóa thư mục Bash-it khỏi máy của bạn bằng cách chạy.

$ rm -rf $BASH_IT  

Và hãy nhớ bắt đầu một lớp vỏ mới để những thay đổi gần đây hoạt động hoặc lấy lại nó như được hiển thị.

$ source $HOME/.bashrc

Bạn có thể thấy tất cả các tùy chọn sử dụng bằng cách chạy:

$ bash-it help

Cuối cùng, Bash-it đi kèm với một số tính năng thú vị liên quan đến Git.

Để biết thêm thông tin, hãy xem kho lưu trữ Bash-it Github: https://github.com/Bash-it/bash-it.

Đó là tất cả! Bash-it là một cách dễ dàng và hiệu quả để giữ cho tất cả các tập lệnh bash và bí danh của bạn được kiểm soát. Nếu bạn có bất kỳ câu hỏi nào để hỏi, hãy sử dụng mẫu phản hồi dưới đây.

. (tagsToTransTable) Bash Tips (t) công cụ dòng lệnh (t) Thủ thuật Linux
Thứ Tư, 31 tháng 7, 2019

Hướng dẫn cài đặt RabbitMQ trên Centos 7

RabbitMQ là một message broker ( message-oriented middleware) sử dụng giao thức AMQP – Advanced Message Queue Protocol. RabbitMQ được lập trình bằng ngôn ngữ Erlang. RabbitMQ cung cấp cho lập trình viên một phương tiện trung gian để giao tiếp giữa nhiều thành phần trong một hệ thống lớn. Nó sẽ nhận message đến từ các thành phần khác nhau trong hệ thống, lưu trữ chúng an toàn trước khi đẩy đến đích.

Dưới đây tôi sẽ hướng dẫn các bạn cách cài đặt RabbitMQ trên Centos 7.

Bước 1: cài đặt Epel repo

# yum install epel-release# yum update

Bước 2: cài đặt Erlang

# cd ~# wget http://packages.erlang-solutions.com/erlang-solutions-1.0-1.noarch.rpm# rpm -Uvh erlang-solutions-1.0-1.noarch.rpm# yum install erlang

Sau khi cài đặt ta kiểm tra lại Erlang bằng lệnh:

# erl

Bước 3: Download và cài đặt RabbitMQ từ package

# cd ~# wget https://dl.bintray.com/rabbitmq/all/rabbitmq-server/3.7.8/rabbitmq-server-3.7.8-1.el7.noarch.rpm# rpm --import https://www.rabbitmq.com/rabbitmq-signing-key-public.asc# yum install rabbitmq-server-3.7.8-1.el7.noarch.rpm

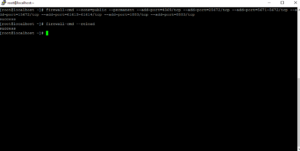
Bước 4: mở port trên Firewalld cho RabbitMQ

# firewall-cmd --zone=public --permanent --add-port=4369/tcp --add-port=25672/tcp --add-port=5671-5672/tcp --add-port=15672/tcp --add-port=61613-61614/tcp --add-port=1883/tcp --add-port=8883/tcp# firewall-cmd --reload

Bước 5: khởi động dịch vụ RabbitMQ

# systemctl start rabbitmq-server.service# systemctl enable rabbitmq-server.service

Bước 6: Bật module quản trị của RabbitMQ

# rabbitmq-plugins enable rabbitmq_management# chown -R rabbitmq:rabbitmq /var/lib/rabbitmq/

Bước 7: Tạo 1 tài khoản để đăng nhập và gán quyền administrator cho tài khoản đó

# rabbitmqctl add_user admin [adminpassword]# rabbitmqctl set_user_tags admin administrator# rabbitmqctl set_permissions -p / admin ".*" ".*" ".*"

Trong đó: 

admin: là tên user bạn muốn đặt.

adminipassword: là password bạn muốn đặt cho user.

Sau đó ta truy cập vào đường dẫn sau để thực hiện login vào trang giao diện của RabbitMQ:

http://[ip-address]:15672/


Ta đăng nhập bằng accountpassword vừa tạo ở trên.

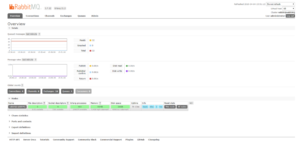
Sau khi đăng nhập ta sẽ thấy màn hình giao diện của RabbitMQ hiện lên.

Vậy là ta đã hoàn thành xong việc cài đặt RabbitMQ trên Centos 7.

Chúc các bạn thành công

Mọi đóng góp xin hãy comment bên dưới!

Thứ Tư, 26 tháng 6, 2019

Hướng dẫn cài đặt Wordpress trên Centos 7

WordPress là một phần mềm mã nguồn mở được sử dụng để hỗ trợ việc xây dựng Wedsiteblog một cách nhanh chóng, được viết bằng ngôn ngữ lập trình PHP và sử dụng hệ quản trị cơ sở dử liệu MyQSL. Nó được rất nhiều người ủng hộ vì dễ sử dụng và nhiều tính năng hữu ích.

Chuẩn bị:

  • 1 máy chạy hệ điều hành Centos 7
  • Để thực hiện cài đặt WordPress, trước hết bạn phải cài đặt Nginx, MySQL, PHP( LEMP)

Tiến hành cài đặt:

Phần 1: Cài đặt Nginx, MySQL, PHP ( LEMP)

Bước 1: Kiểm tra tắt Selinux:

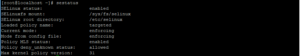
Ta sử dụng câu lệnh để kiểm tra trạng thái của Selinux:

#  sestatus

Nếu Selinux ở trạng thái Disabled thì ta tiến hành chuyển qua bước tiếp theo.

Trong trường hợp Selinux vẫn đang ở trạng thái Enabled thì ta tiến hành tắt Selinux:Để tắt chức năng dịc vụ Selinux ta sẽ chỉnh sửa lại file /etc/selinux/config
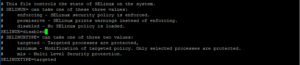
# vi /etc/selinux/config

Thay đổi giá trị cấu hình SELINUX sang disabled.Thoát ra và lưu lại bằng :wp

Bạn cần reboot lại hệ thống để áp dụng cầu hình Selinux mới:

# reboot

Bước 2:

  • Kiểm tra phiên bản Mariadb:
# yum info mariadb-server

Hiện tại đã có sẵn bản mariadb 5.5 định cài ta tiến hành cài đặt luôn:

# yum install mariadb mariadb-server

Sau khi cài đặt ta tiến hành cho chạy luôn bằng lệnh:

# systemctl enable mariadb# systemctl start mariadb

Tiếp đến ta tiến hành tạo database:

Thực hiện đổi password root của SQL và tăng bảo mật:

# mysql_secure_installation

Password root chưa đặt nên ấn enter để tiếp tục và đặt password root.
Sau khi xong thiết lập, chạy SQL console để tạo db:Đăng nhập tài khoản root và tạo user + Database cho site:
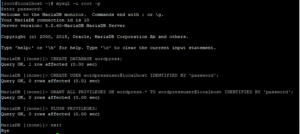
# mysql –u root –p

Tạo Database và gán quyền truy cập cho user từ localhost:

CREATE DATABASE wordpress;CREATE USER wordpressuser@localhost IDENTIFIED BY 'password';GRANT ALL PRIVILEGES ON wordpress.* TO wordpressuser@localhost IDENTIFIED BY 'password';FLUSH PRIVILEGES;Exit

Bước 3:

Ta tiến hành cài đặt REMI Repo:

# yum install epel-release# rpm -Uvh http://rpms.famillecollet.com/enterprise/remi-release-7.rpm

Tiếp theo ta sẽ cài PHP7.0 để có hiệu xuất cao nhất khi sử dụng:
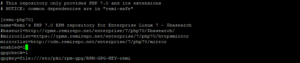
Sửa file remi-php70.repo

 /etc/yum.repos.d/remi-php70.repo

Sửa enable = 0 thành enable = 1 và save lạiCài PHP:            

# yum -y install php-fpm php-common php-fpm-nginx php-gd php-json php-mbstring php-mcrypt php-opcache php-pecl-geoip php-pecl-redis  php-xml php-mysqlnd php-cli php-soap php-pecl-memcached

Sau khi cài đặt xong, kiểm tra version php bằng lệnh:

# php -v

Cũng có thể kiểm tra các php module bằng lệnh:

# php –m

Bước 4:

Cài đặt nginx:

# yum install nginx# chkconfig nginx on# chkconfig php-fpm on

Xóa file config mặc định:

# rm -f  /etc/nginx/nginx.conf

Tạo lại file config với nội dung sau:  /etc/nginx/nginx.conf

# For more information on configuration, see:#   * Official English Documentation: http://nginx.org/en/docs/#   * Official Russian Documentation: http://nginx.org/ru/docs/user nginx;worker_processes 1;error_log /var/log/nginx/error.log;pid /var/run/nginx.pid;# Load dynamic modules. See /usr/share/nginx/README.dynamic.# include /usr/share/nginx/modules/*.conf;events {   worker_connections 1024; use epoll;    multi_accept on;}http {  log_format  main  '$remote_addr - $remote_user [$time_local] "$request" '                      '$status $body_bytes_sent "$http_referer" '                      '"$http_user_agent" "$http_x_forwarded_for"';   access_log off;    #access_log  /var/log/nginx/access.log  main;   limit_conn_zone $binary_remote_addr zone=conn_limit_per_ip:10m;              limit_conn_status 444;   limit_req_zone $binary_remote_addr zone=req_limit_per_ip:10m rate=50r/s;            limit_req_status 444;   sendfile            on;   tcp_nopush          on;   tcp_nodelay         on;  types_hash_max_size 2048;    client_body_buffer_size 16K;    client_header_buffer_size 1k;    client_max_body_size 128m;    large_client_header_buffers 4 8k;    client_body_timeout 24;    client_header_timeout 24;    keepalive_timeout 25;    send_timeout 10;    include             /etc/nginx/mime.types;    default_type        application/octet-stream;    # For sercurity, Hide Nginx Server Tokens/version Number    server_tokens off;    #turn Gzip On    gzip on;    gzip_static on;    gzip_disable "MSIE [1-6]\.";    gzip_vary on;    gzip_proxied any;    gzip_comp_level 6;    gzip_buffers 16 8k;    gzip_min_length 1000;    gzip_http_version 1.1;    gzip_types text/plain text/css application/json application/javascript text/xml application/xml application/xml+rss text/javascript;    # File cache    open_file_cache max=1000 inactive=20s;    open_file_cache_valid 30s;    open_file_cache_min_uses 5;    open_file_cache_errors off;    # Load modular configuration files from the /etc/nginx/conf.d directory.    # See http://nginx.org/en/docs/ngx_core_module.html#include    # for more information.    include /etc/nginx/conf.d/*.conf;}

Xóa các folder sau:

#rm -rf /etc/nginx/default.d/#rm -rf /etc/nginx/conf.d/

Tạo lại các folder tương ứng:

#mkdir -p /etc/nginx/conf/#mkdir -p /etc/nginx/conf.d/

Tạo file /etc/nginx/conf.d/php-fpm.conf có nội dung sau:

# PHP-FPM FastCGI server# network or unix domain socket configurationupstream php-fpm {       # server 127.0.0.1:9000;         server unix:/var/run/php-fpm/www.sock;}

Tạo các rules tăng bảo mật cho wordpress:

File: /etc/nginx/conf/security.conf chặn các request bẩn:

## Only requests to our Host are allowed#      if ($host !~ ^($server_name)$ ) {#         return 444;#      }## Only allow these request methods #### Do not accept DELETE, SEARCH and other methods ##     if ($request_method !~ ^(GET|HEAD|POST)$ ) {         return 444;     }## Deny certain Referrers ###     if ( $http_referer ~* (babes|forsale|girl|jewelry|love|nudit|organic|poker|porn|sex|teen) )     {         return 404;        return 403;     }

File /etc/nginx/conf/staticfile.conf Tạo rule cache các file tĩnh.

location ~* \.(3gp|gif|jpg|jpeg|png|ico|wmv|avi|asf|asx|mpg|mpeg|mp4|pls|mp3|mid|wav|swf|flv|exe|zip|tar|rar|gz|tgz|bz2|uha|7z|doc|docx|xls|xlsx|pdf|iso)$ {                        gzip_static off;                        #add_header Pragma public;                        add_header Cache-Control "public, must-revalidate, proxy-revalidate";           access_log off;                        expires 30d;                        break;        }    location ~* \.(js)$ {                #add_header Pragma public;                       add_header Cache-Control "public, must-revalidate, proxy-revalidate";                 access_log off;                          expires 30d;                        break;        }    location ~* \.(css)$ {                         #add_header Pragma public;                         add_header Cache-Control "public, must-revalidate, proxy-revalidate";              access_log off;                          expires 30d;                       break;        }    location ~* \.(txt)$ {                         #add_header Pragma public;                        add_header Cache-Control "public, must-revalidate, proxy-revalidate";                   access_log off;                        expires 1d;                        break;        }    location ~* \.(eot|svg|ttf|woff)$ {                      #add_header Pragma public;                   add_header Cache-Control "public, must-revalidate, proxy-revalidate";               access_log off;                         expires 30d;                         break;        }

Cấu hình cho php-fpm:

Sửa file  /etc/php-fpm.conf thành nội dung sau:

;;;;;;;;;;;;;;;;;;;;;; FPM Configuration ;;;;;;;;;;;;;;;;;;;;;;include=/etc/php-fpm.d/*.conf[global]pid = /var/run/php-fpm/php-fpm.piderror_log = /var/log/php-fpm/error.logdaemonize = yes

Xóa các file trong folder /etc/php-fpm.d/ và tạo file config  /etc/php-fpm.d/www.conf  mới với nộ dung sau:

[www]user = nginxgroup = nginx;listen = 127.0.0.1:9000; WARNING: If you switch to a unix socket, you have to grant your webserver user;          access to that socket by setting listen.acl_users to the webserver user.listen = /var/run/php-fpm/www.sock;listen.acl_users = apache,nginx;listen.acl_users = apachelisten.acl_users = nginx;listen.acl_groups =listen.allowed_clients = 127.0.0.1pm = ondemandpm.max_children = 50pm.process_idle_timeout = 10s;pm.max_requests = 500;pm.status_path = /status;ping.path = /ping;ping.response = pongslowlog = /var/log/php-fpm/www-slow.log;env[PATH] = /usr/local/bin:/usr/bin:/bin;env[TMP] = /tmp;env[TMPDIR] = /tmp;env[TEMP] = /tmpphp_admin_value[error_log] = /var/log/php-fpm/www-error.logphp_admin_flag[log_errors] = on;php_admin_value[memory_limit] = 128M; Set data paths to directories owned by process userphp_value[session.save_handler] = filesphp_value[session.save_path]    = /var/lib/php/fpm/sessionphp_value[soap.wsdl_cache_dir]  = /var/lib/php/fpm/wsdlcache;php_value[opcache.file_cache]  = /var/lib/php/fpm/opcache

Thay đổi một số thông số trong file php.ini để phù hợp với worpress:

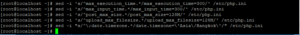
#sed -i 's/^max_execution_time.*/max_execution_time=300/' /etc/php.ini#sed -i 's/^max_input_time.*/max_input_time=300/' /etc/php.ini#sed -i 's/^post_max_size.*/post_max_size=128M/' /etc/php.ini#sed -i 's/^upload_max_filesize.*/upload_max_filesize=128M/' /etc/php.ini#sed -i "s/^\;date.timezone.*/date.timezone=\'Asia\/Bangkok\'/" /etc/php.ini

Phần 2: Tạo file cấu hình site cài đặt WordPress

Tạo File cấu hình cho doamain testwp.com tại: /etc/nginx/conf.d/testwp.com.conf có nội dung sau:

server {                    server_name www.testwp.com;                       rewrite ^(.*) http://testwp.com$1 permanent;                                }server {                listen 80;                  access_log off;                  error_log off;                  server_name testwp.com;                 root /home/testwp.com/public_html;               index index.php index.htm index.html;                       limit_conn conn_limit_per_ip 60;                  limit_req zone=req_limit_per_ip burst=200 nodelay;           location / {try_files $uri $uri/ /index.php?$args;}                 include /etc/nginx/conf/security.conf;             location ~ \.php$ {    fastcgi_split_path_info ^(.+\.php)(/.+)$;       fastcgi_intercept_errors on;      fastcgi_index  index.php;     include        fastcgi_params;      fastcgi_param  SCRIPT_FILENAME  $document_root$fastcgi_script_name;                        fastcgi_connect_timeout 60;                                fastcgi_send_timeout 180;                           fastcgi_read_timeout 180;                             fastcgi_buffer_size 256k;                              fastcgi_buffers 4 256k;                                       fastcgi_busy_buffers_size 256k;                                fastcgi_temp_file_write_size 256k;    fastcgi_pass   php-fpm;}                #Include config file in folder /etc/nginx/conf    include /etc/nginx/conf/staticfile.conf;}

Test thử cấu hình: nginx –tChạy nginx php-fpm:

# systemctl restart nginx# systemctl restart php-fpm

Mở port 80 cho http request:

firewall-cmd --zone=public --add-port=80/tcp --permanentfirewall-cmd –reload

Tạo public_html folder:

mkdir /home/testwp.com/public_html -p

Tải wordpress bản mới nhất:

wget https://wordpress.org/latest.tar.gz

Giải nén và copy toàn bộ vào public_html folder đã tạo:
# tar -xzvf latest.tar.gz# mv wordpress/* /home/testwp.com/public_html/

Cấp quyền đọc/ghi cho user nginx cho thư mục public_html:
# chown -R nginx:nginx /home/testwp.com/public_html/

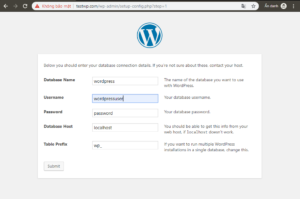
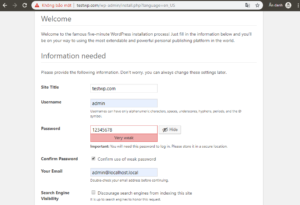
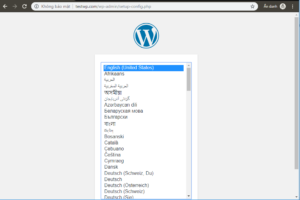
Mở trình duyệt vào truy cập testwp.com

Thành công! Tiếp tục nhập thử thông tin database tạo lúc trước:

Vậy là xong!

Chúc các bạn thành công.

Mọi đóng góp xin comment bên dưới!

Thứ Tư, 9 tháng 1, 2019

Cách vô hiệu hóa SELinux trên CentOS

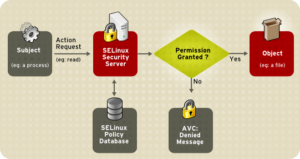
SELinux là mô-đun bảo mật hạt nhân Linux cung cấp một cơ chế hỗ trợ các chính sách bảo mật kiểm soát truy cập , bao gồm các điều khiển truy cập bắt buộc (MAC). Nó được tạo bởi tổ chức lớn của NSANó là một tập hợp các sửa đổi kernel và các công cụ không gian người dùng đã được thêm vào các bản phân phối Linux khác nhau. Kiến trúc của nó cố gắng tách biệt việc thực thi các quyết định bảo mật khỏi chính sách bảo mật và hợp lý hóa số lượng phần mềm liên quan đến thực thi chính sách bảo mật.Quyền hạn của SELinux chính là thiết lập các rule làm khóa truy cập vào các ứng dụng, file,… trên CentOS/RHEL.

1. Ta có nên tắt SELinux đi hay không?

Bạn nên biết rằng khi bạn tắt tính năng dịch vụ SELinux đi, tức là bạn đang loại bỏ một cơp chế bảo vệ hệ thống của bạn khỏi những rủi ro về bảo mật. Nó là một cơ chế bảo vệ Linux dạng nâng cao của CentOS/RHEL.

Tuy nhiên với những người dùng như quản lý VPS/Hosting hay những người không cần sự rườm rà thì hãy tắt luôn tính năng SELinux đi. Vì khi bạn tiến hành cài đặt vận hành hệ thống Linux trên CentOS/RHEL sẽ rất hay vướng phải các rule quản lý quyền hạn của SELinux gây tốn nhiều thời gian để tìm hiểu và xử lý vấn đề. Gây gián đoạn hoạt động của dịch vụ khác.

Dưới đây tôi sẽ hướng dẫn các bạn một số cách để tắt SELinux.

2. Các chế độ của SELinux

SeLinux có 3 chế độ hoạt động cơ bản:

  • Enforcing: Chế độ mặc định sẽ cho phép và thực thi chính sách bảo mật SELinux trên hệ thống, từ chối các hành động truy cập và ghi nhật ký.
  • Permissive: Trong chế độ Permissive, SELinux được kích hoạt nhưng sẽ không thực thi chính sách bảo mật, chỉ cảnh báo và ghi lại các hành động. Chế độ Permissive hữu ích cho việc khắc phục sự cố SELinux.
  • Disabled: SELinux bị vô hiệu hóa hoặc bị tắt đi.

3. Hướng dẫn tắt SELinux

  • Đầu tiên bạn kiểm tra trạng thái của dịch vụ SELinux bằng câu lệnh:
# sestatusSELinux status: disabled
  • Nếu là trạng thái “ disabled” tức là tính năng SELinux đã được tắt rồi. còn nếu là “ enforcing” thì ta có 2 cách sau để tắ SELinux.

3.1. Tắt SELinux tạm thời

  • Ta sẽ chỉ tắt SELinux tạm thời trong thời gian hệ thống còn đang hoạt động. Nếu hệ thống restart lại thì tính năng của SELinux sẽ khôi phục lại trạng thái ban đầu trước khi tắt tạm thời.
  • Để tắt tạm thời ta làm như sau:
# echo 0 > /selinux/enforce# Hoặc# setenforce 0
  • Để quay lại trạng thái chưa bị vô hiệu hóa ta sử dụng câu lệnh sau:
# echo 1 > /selinux/enforce# Hoặc# setenforce 1

3.2. Tắt SELinux vĩnh viễn

  • Để tắt vĩnh viễn chức năng của dịch vụ ta làm như sau. Bạn vào file /etc/selinux/config, thay đổi giá trị cấu hình SELinux từ ” enforcing” sang “disabled”.
# vi /etc/selinux/config
# This file controls the state of SELinux on the system.# SELINUX= can take one of these three values:#         enforcing - SELinux security policy is enforced.#         permissive - SELinux prints warnings instead of enforcing.#         disabled - No SELinux policy is loaded.SELINUX=disabled# SELINUXTYPE= can take one of these two values:#        targeted – Targeted processes are protected,#        minimum – Modification of targeted policy. Only selected processes are protected.#        mls – Multi Level Security protection.SELINUXTYPE=targeted
  • Sau khi tiến hành thay đổi bạn lưu lại và thoát ra bằng lệnh “:wq
  • Để hệ thống lưu lại và áp dụng cấu hình SELinux mới bạn cần reboot lại.
# reboot
  • Sau đó bạn có thể kiểm tra lại trạng thái bằng lệnh “sestatus
# sestatus

Như vậy ta đã hoàn thành việc vô hiệu hóa SELinux trên CentOS một cách nhanh nhất.

Chúc các bạn thành công!

Mọi đóng góp xin comment bên dưới

Thứ Tư, 31 tháng 1, 2018

Hướng dẫn dual-boot windows 10 UEFI và Kali Linux

Bài viết này mình hướng đẫn các bạn cài dual boot windows 10 và 1 hệ điều hành linux khác (ở đây mình dùng Kali) chuẩn UEFI. Bài viết chia làm 2 phần: Cài đặt windows 10 chuẩn UEFI và cài đặt Linux chạy song song với windows 10.

Note: để cài song song windows và linux, bạn buộc phải tắt chế độ secure boot trong bios để tránh lỗi.

Hướng dẫn dual-boot windows 10 UEFI và Kali Linux

Phần 1: cài đặt windows 10 chuẩn EFI

Chuẩn bị:

– File ISO window 10

– USB 8GB trở lên

– Phần mềm RUFUS

Do phần cài đặt windows 10 đã khá là quen thuộc với mọi người nên mình sẽ không đi quá sâu vào chi tiết, các bước thực hiện là:
– Tạo USB cài đặt windows 10 từ file ISO bằng rufus, chọn chuẩn boot là GPT scheme for EFI

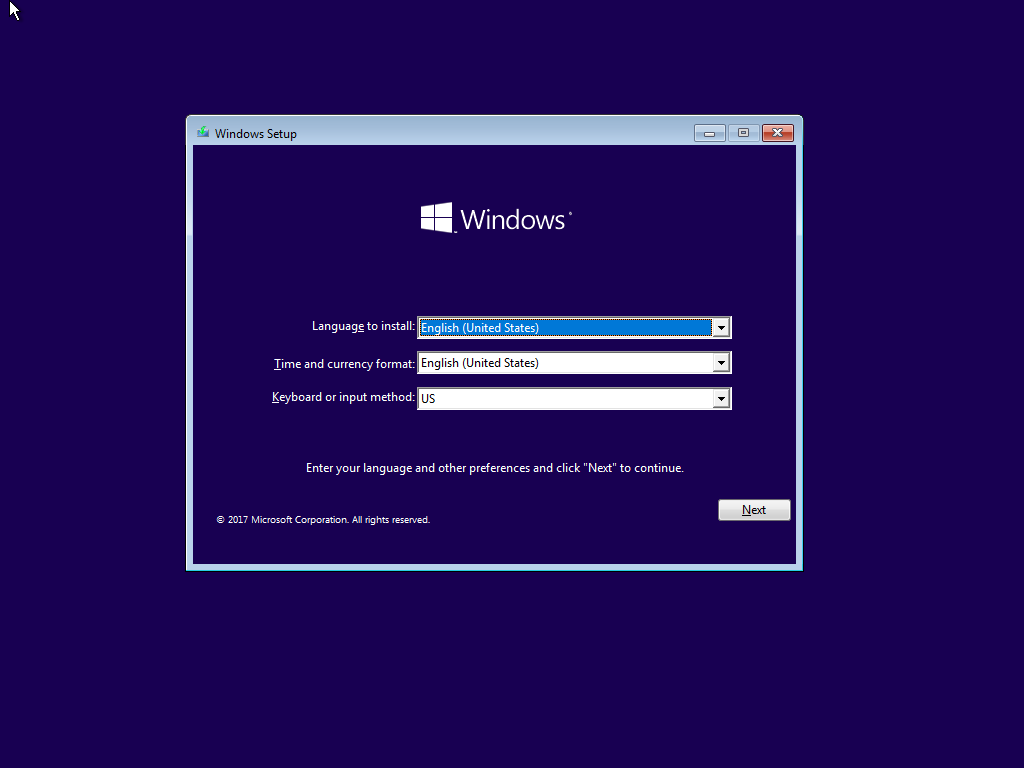
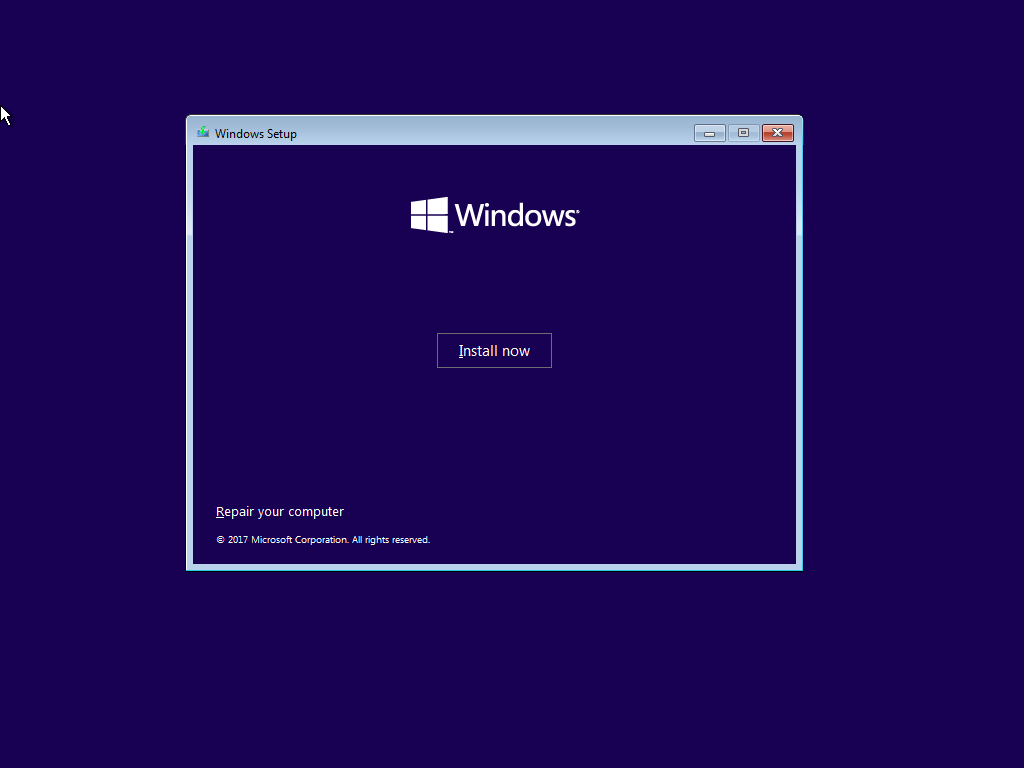
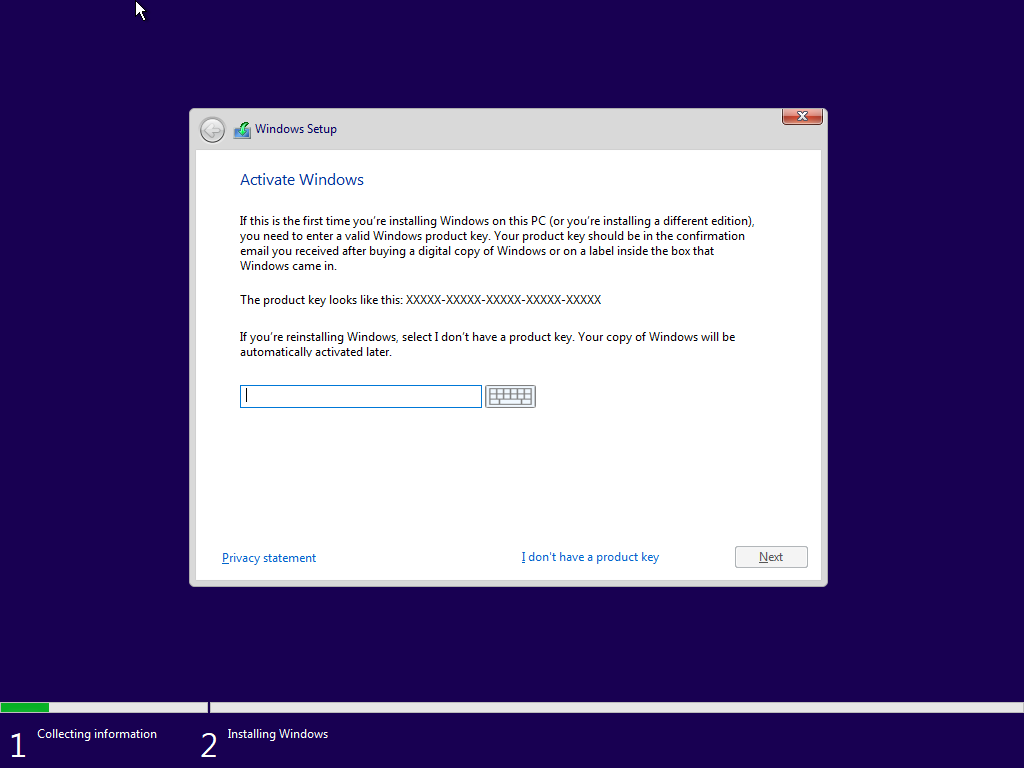
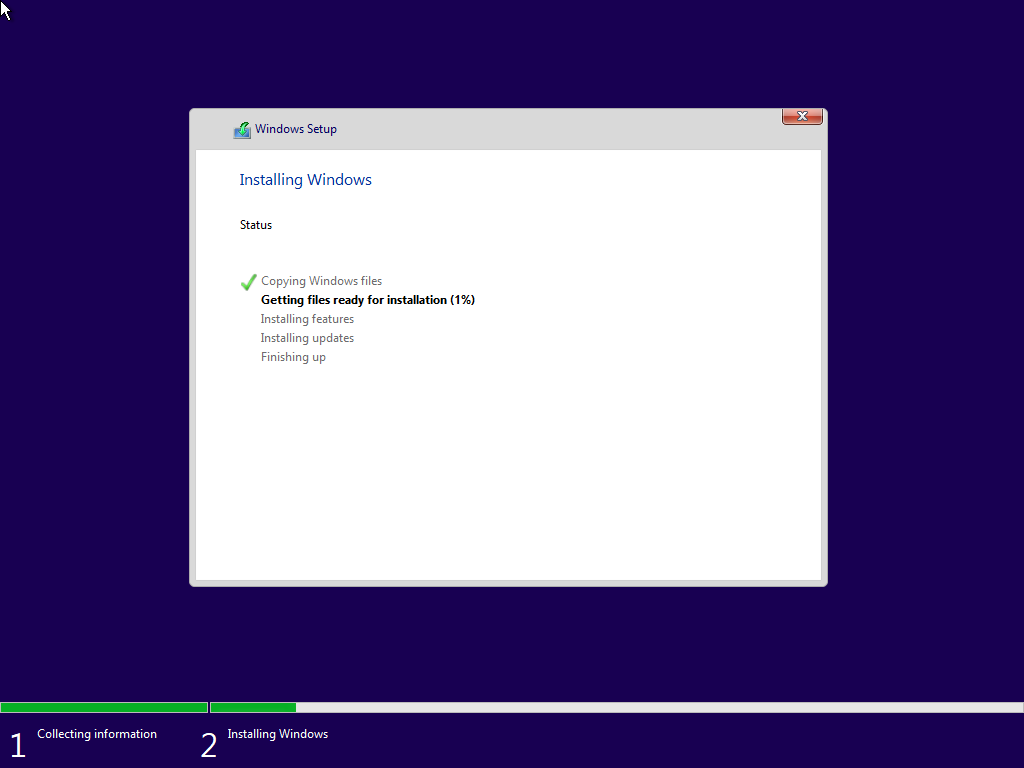
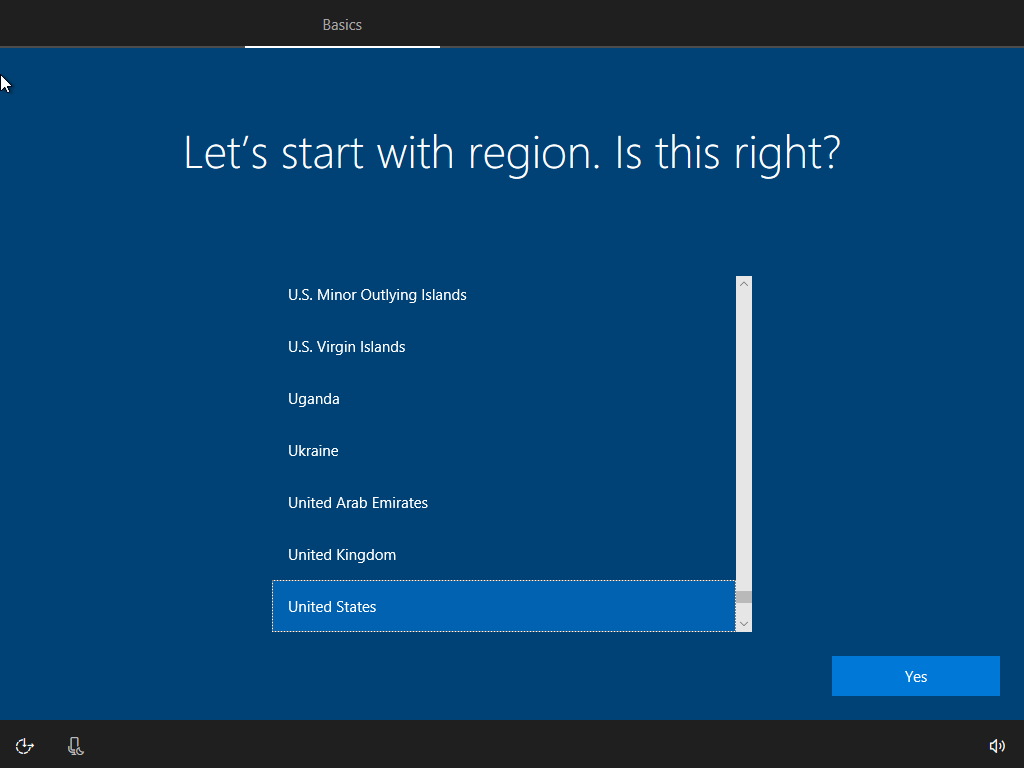
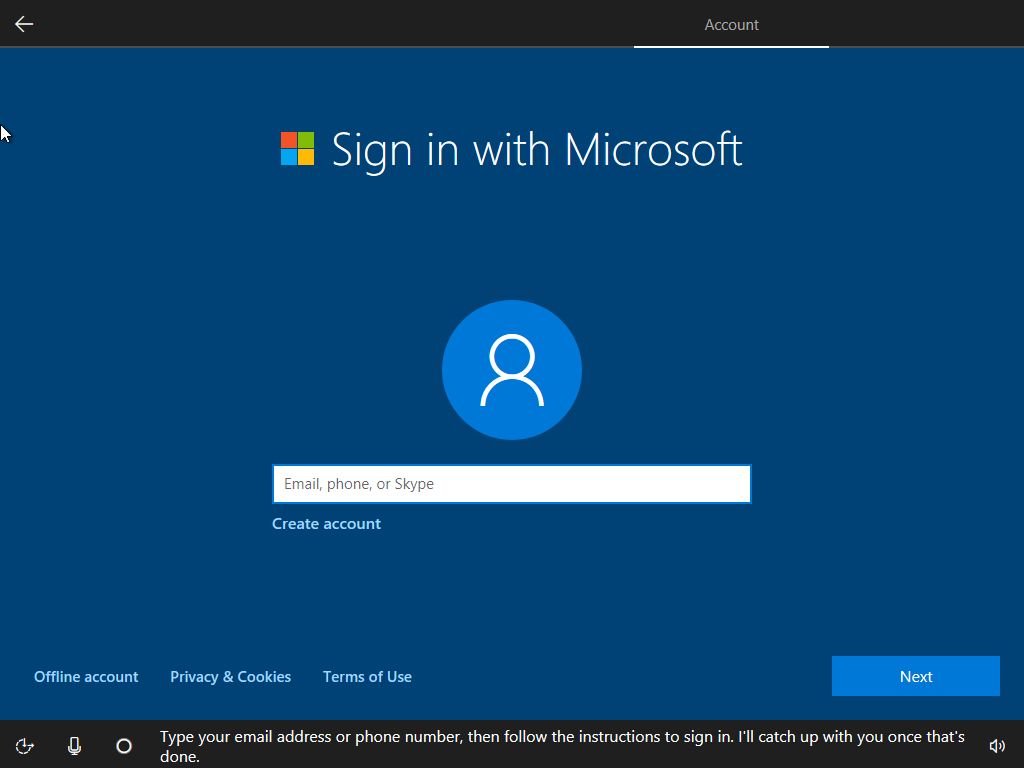
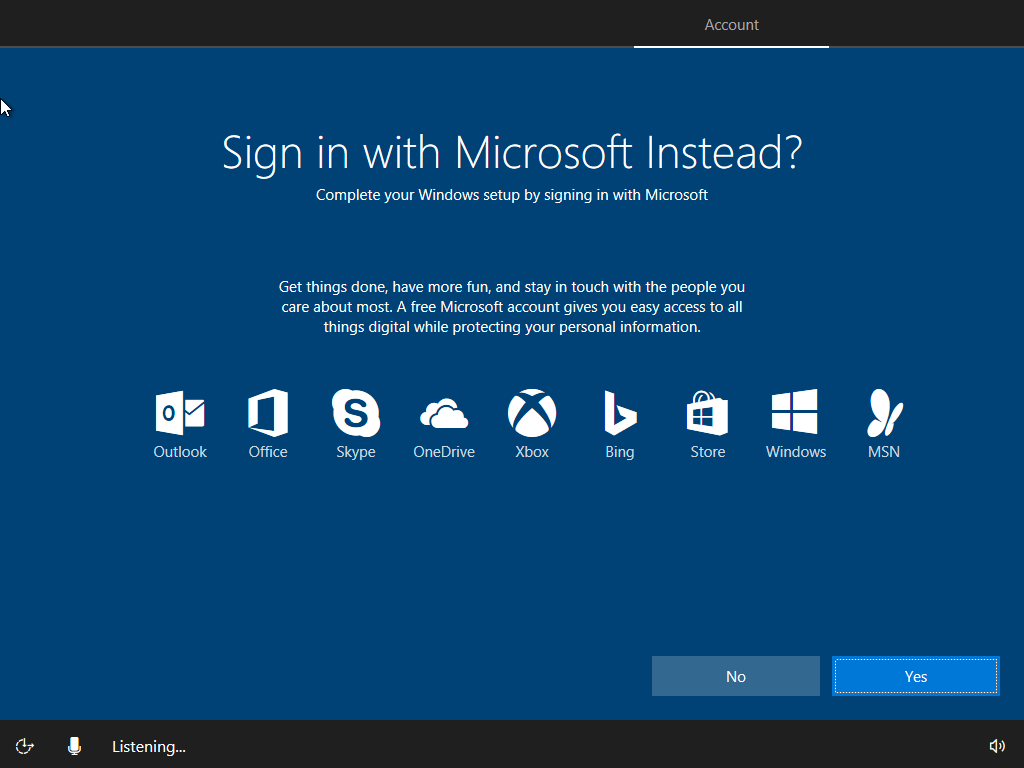
– Khởi động máy chọn boot from USB và tiến hành cài đặt. Xem các bước cài đặt trong slide bên dưới:

Next Prev

Chọn ngôn ngữ phù hợp => Next

Bấm Install now

Chọn I dont have a product key (active sau)

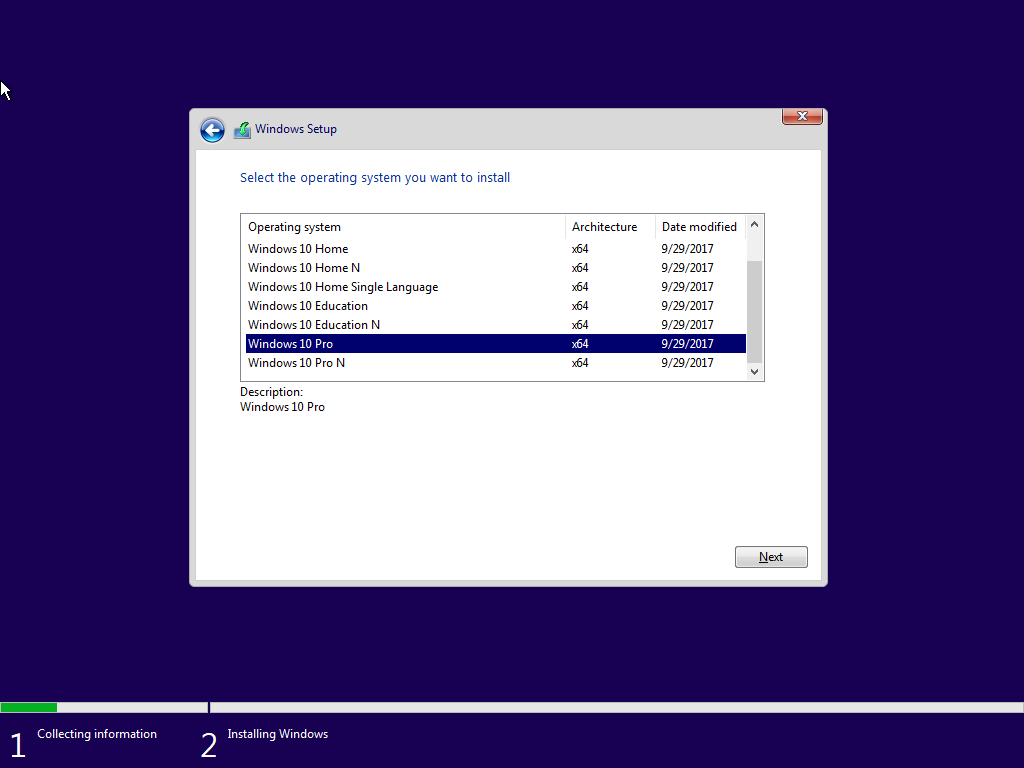
Chọn phiên bản windows 10 cần cài.

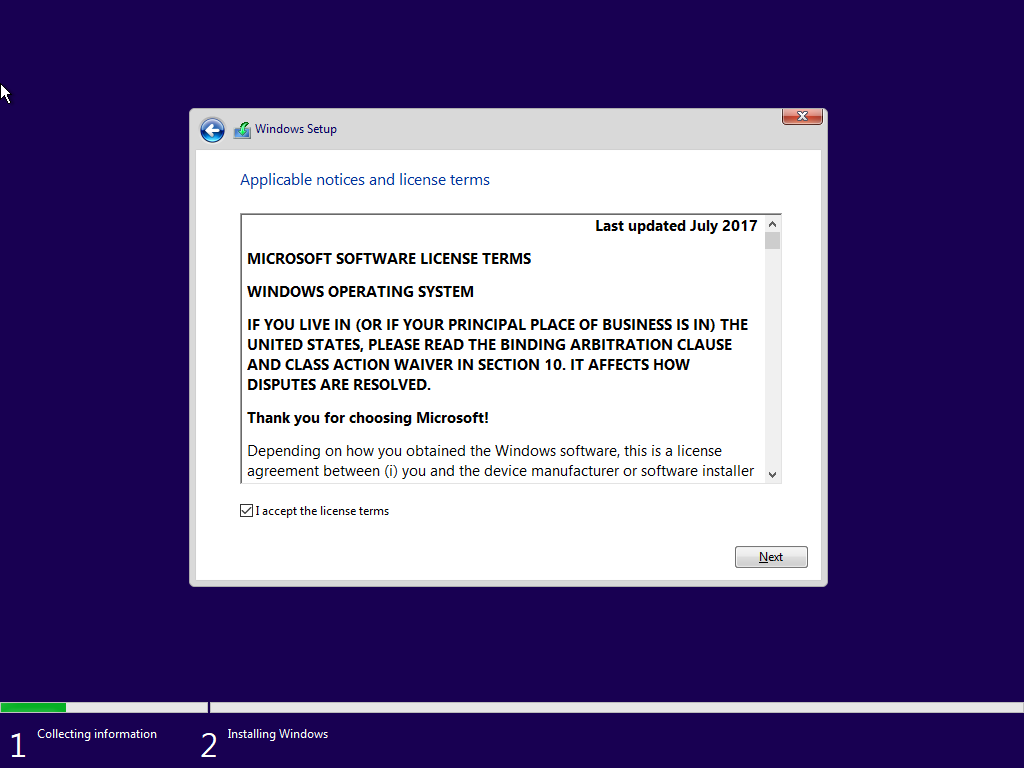
I Accept the license terms

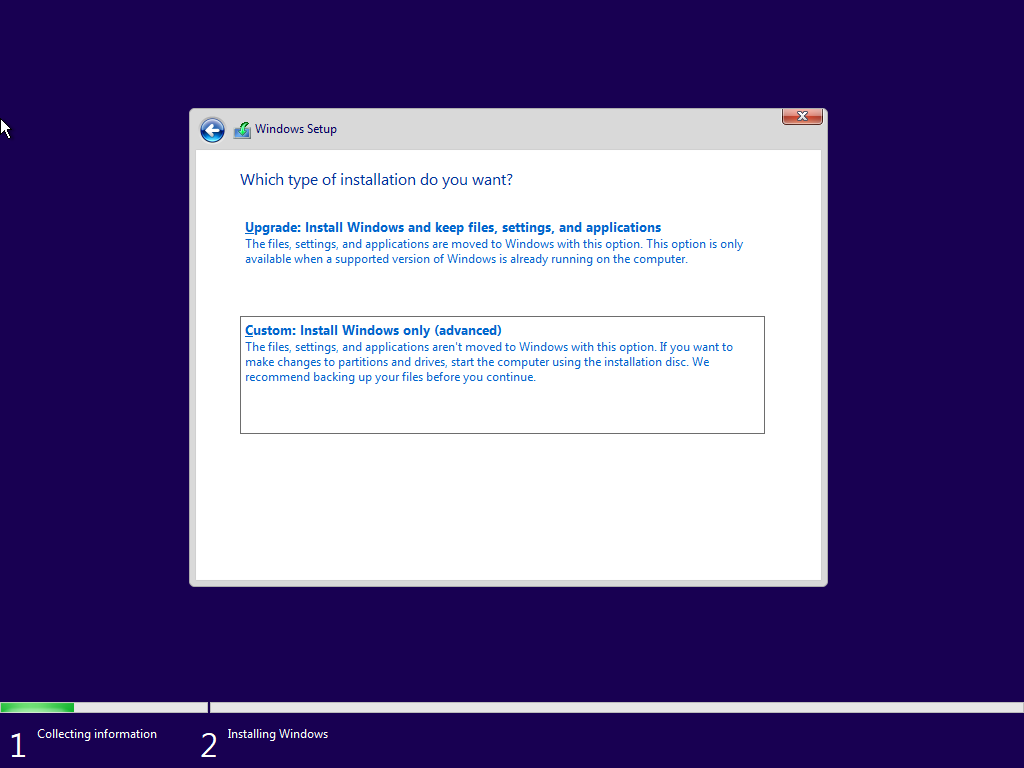
Chọn Custom Install windows Only

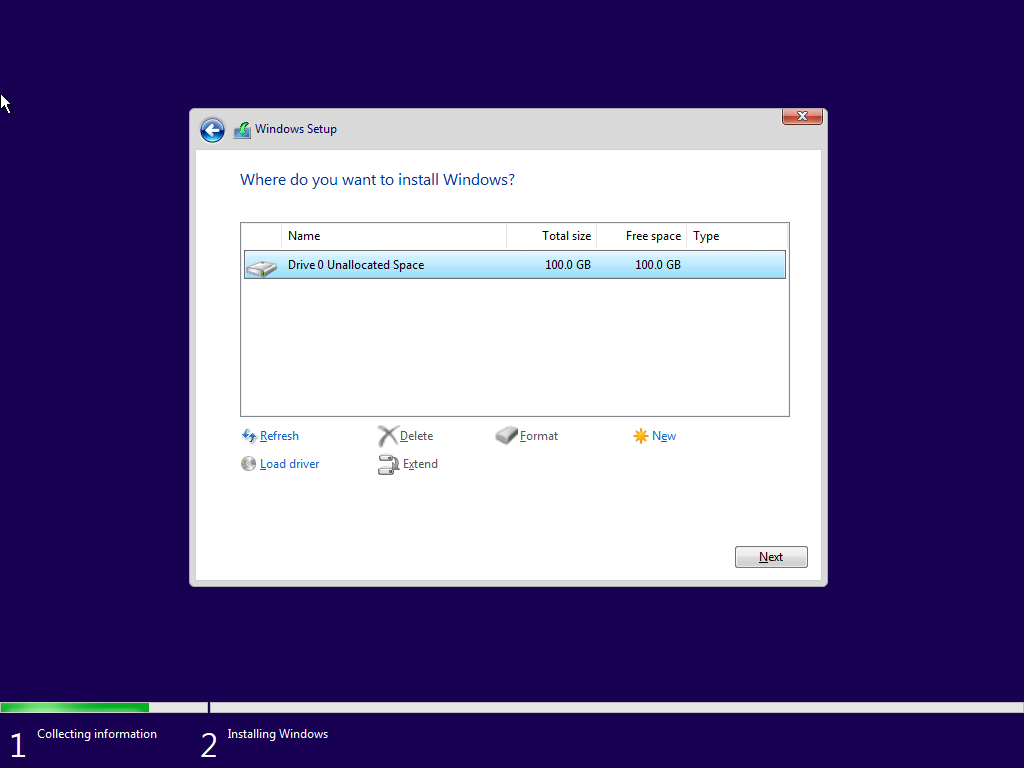
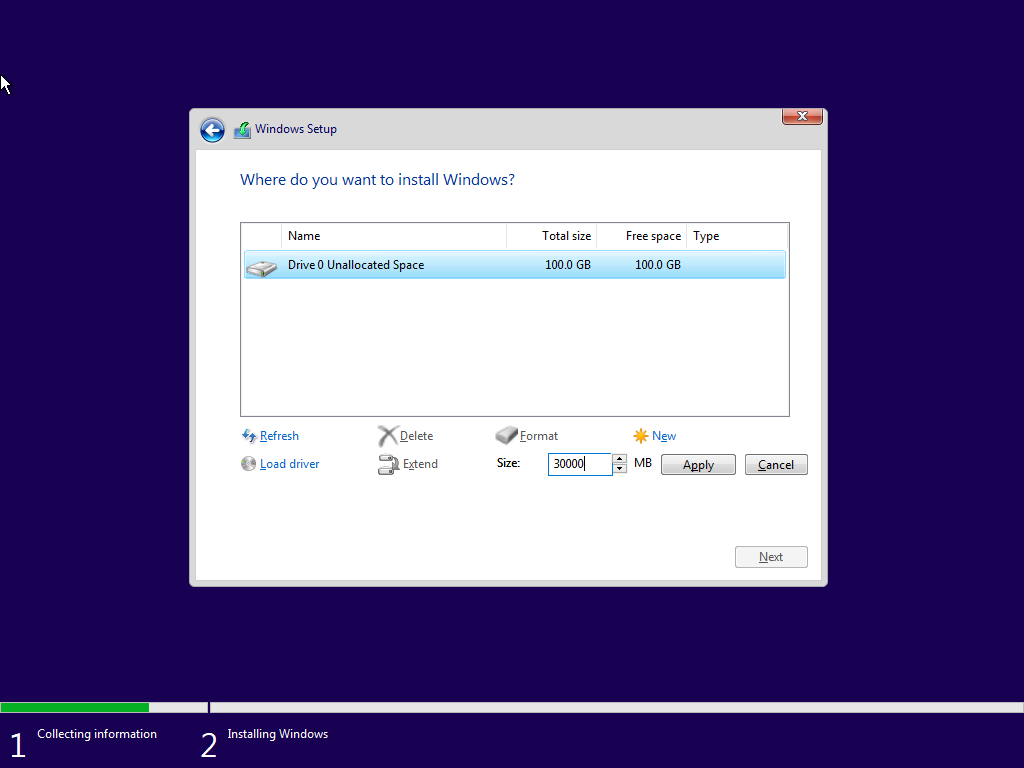
Tiến hành chia phân vùng cho windows

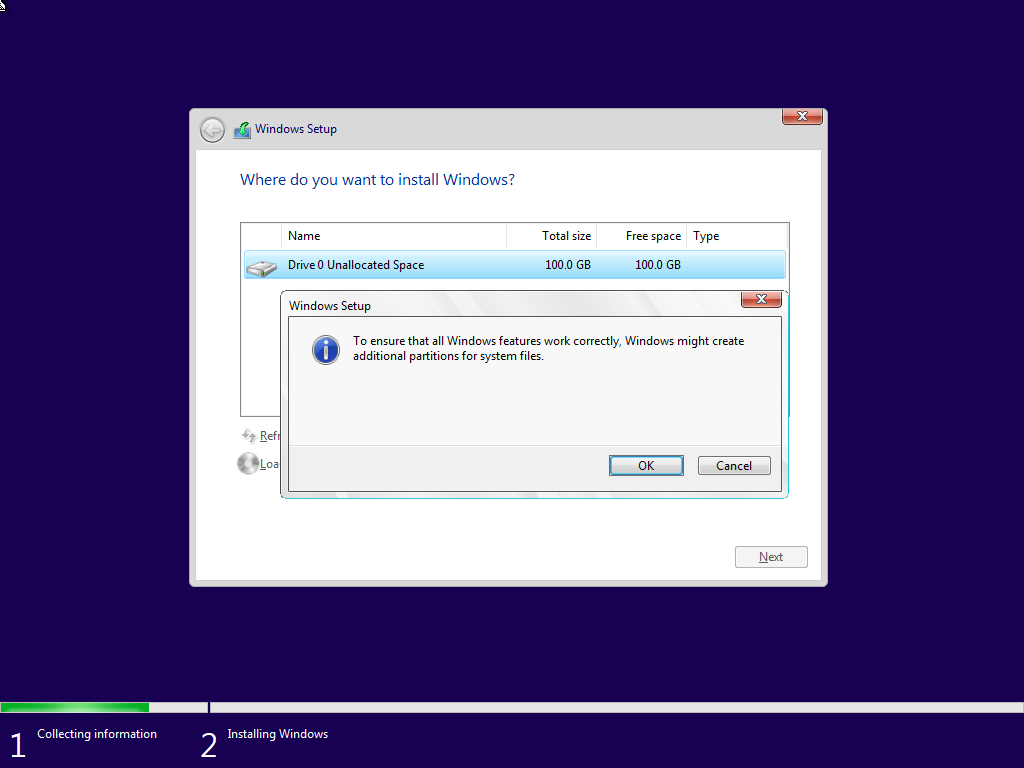
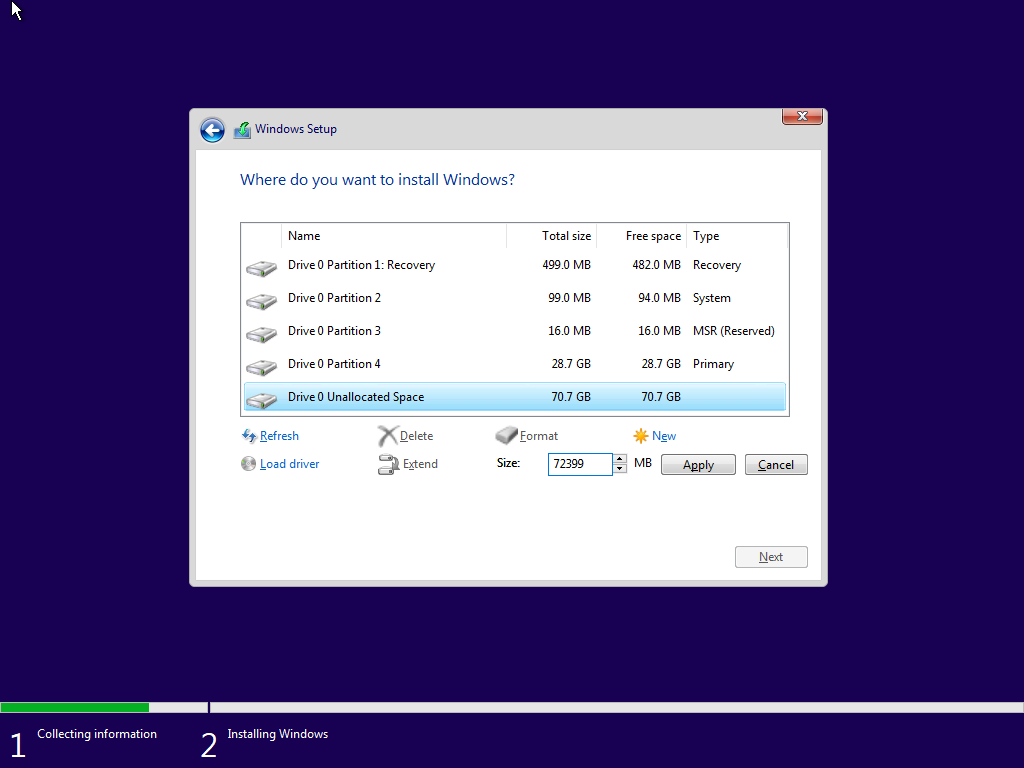
Bấm New => Nhập dung lượng cho phân vùng đâu tiên


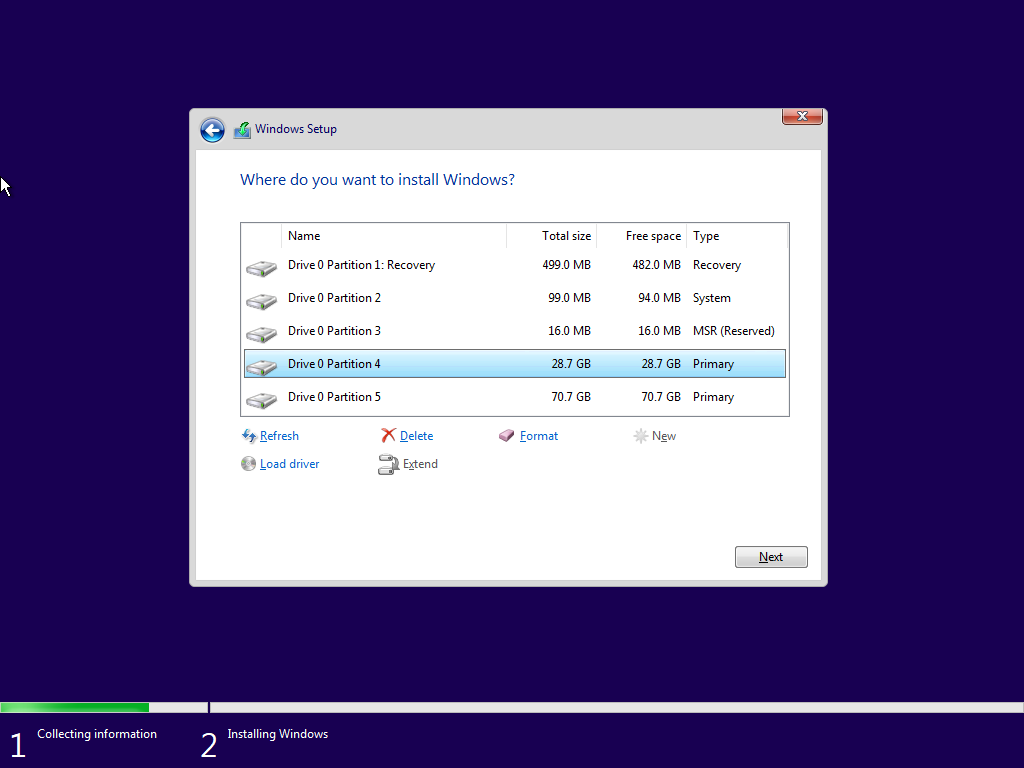
Format Phân vùng còn lại

Chọn đúng phân vùng định đặt windows =Next

Để cài local account thì chọn Set up for personal use

Chọn offline Account

Chọn No nếu không có tài khoản Microsoft (hotmail.com, outlook.com)

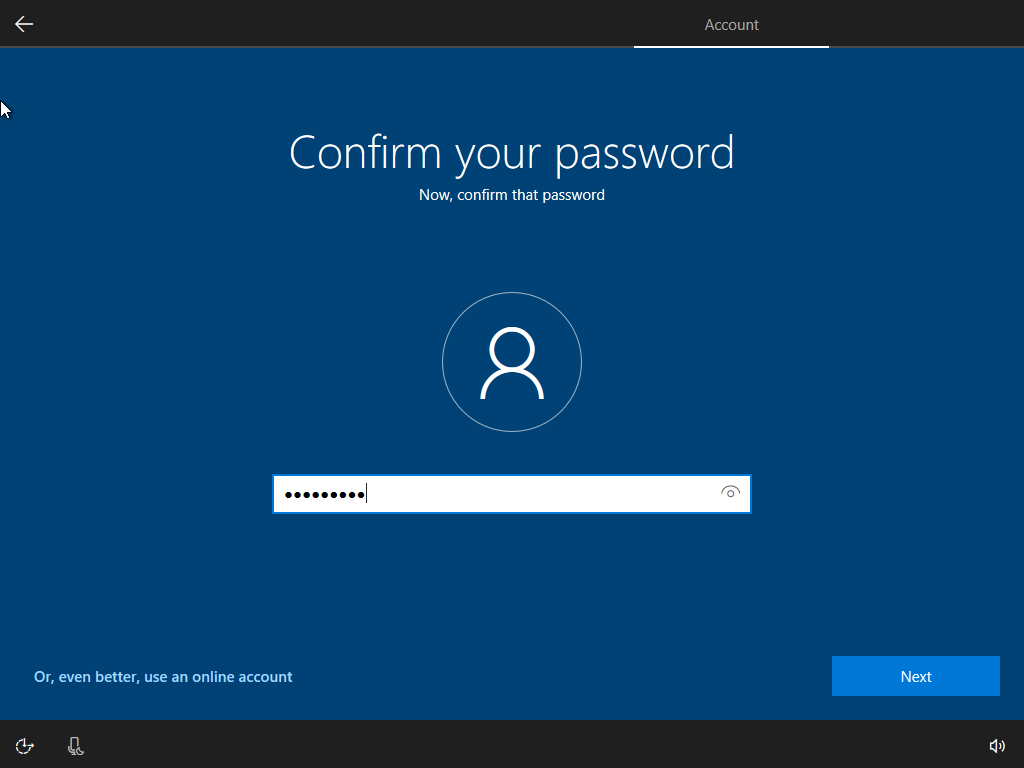
nhập user local, mật khẩu…


Kết thúc quá trình cài đặt windows 10


Next Prev

Phần 2: Cài đặt Kali song song với windows 10

Chuẩn bị:

– USB 8GB trở lên

– File ISO kali linux

– Phần mêm rufus.

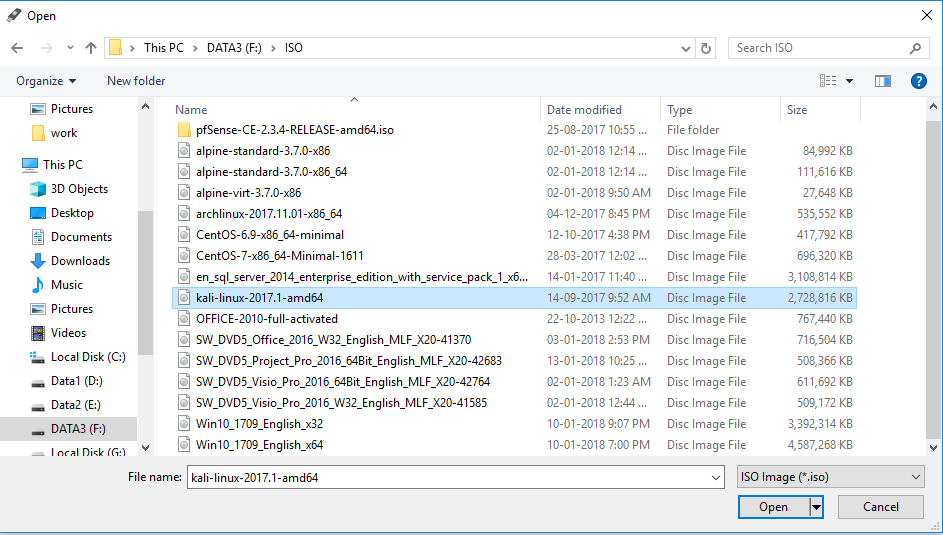
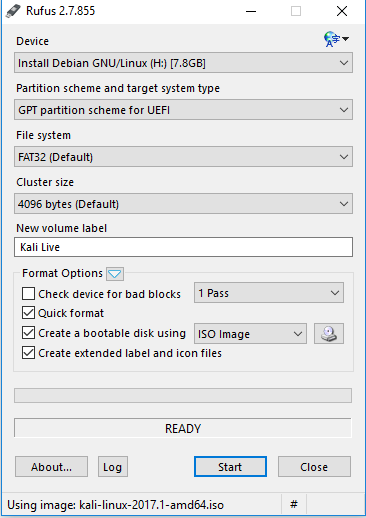
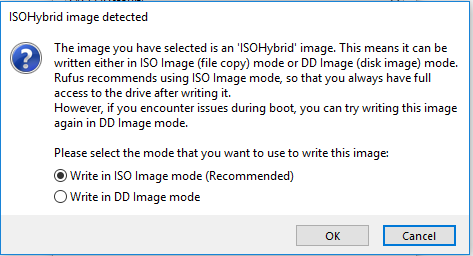
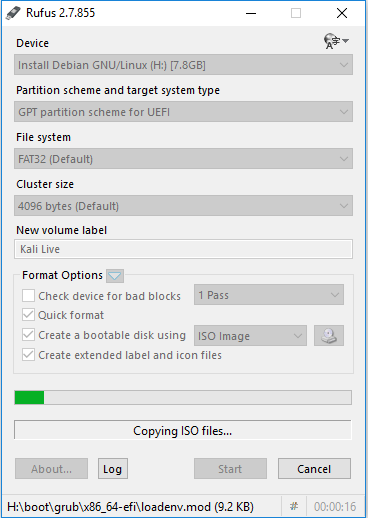
Sử dụng rufus tạo USB cài đặt kali theo hình:

Đợi cửa sổ báo ready là xong.

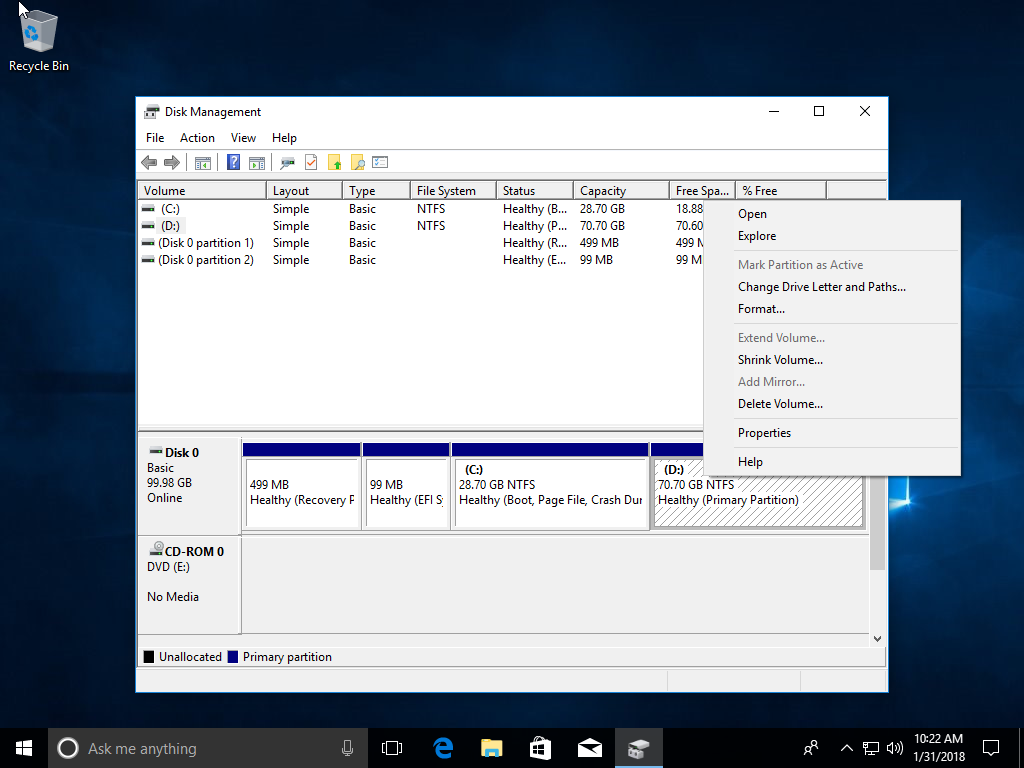
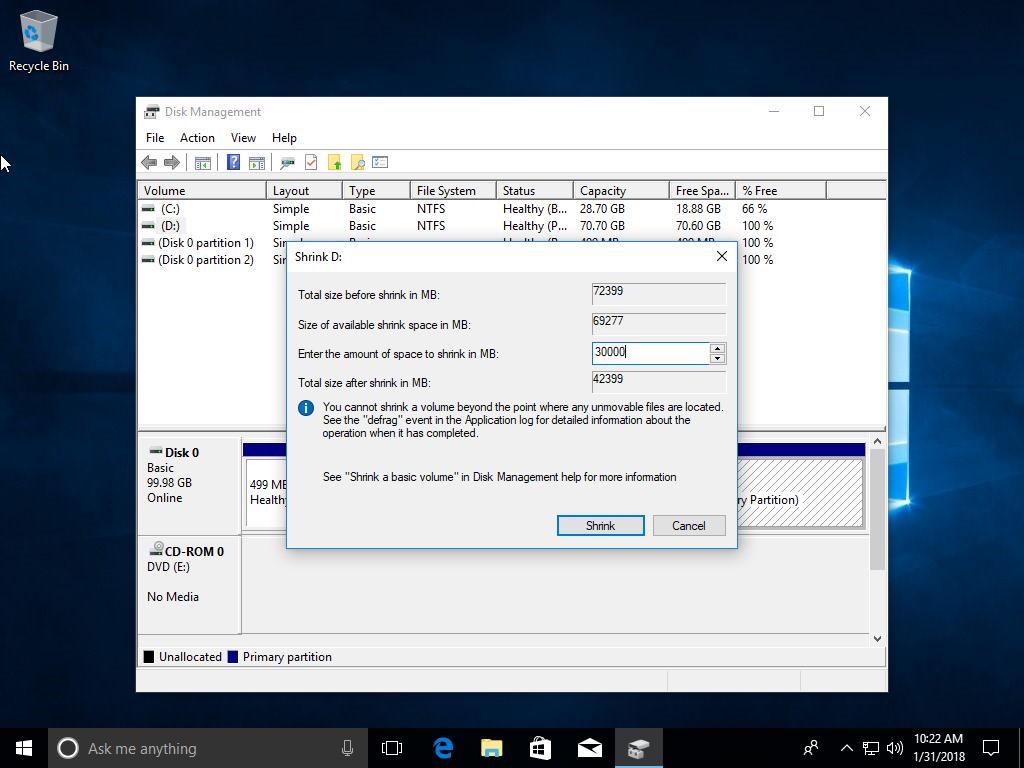
Trong windows cần chia 1 phân vùng trống để cài linux: Tối thiểu 15GB. Xem hình:


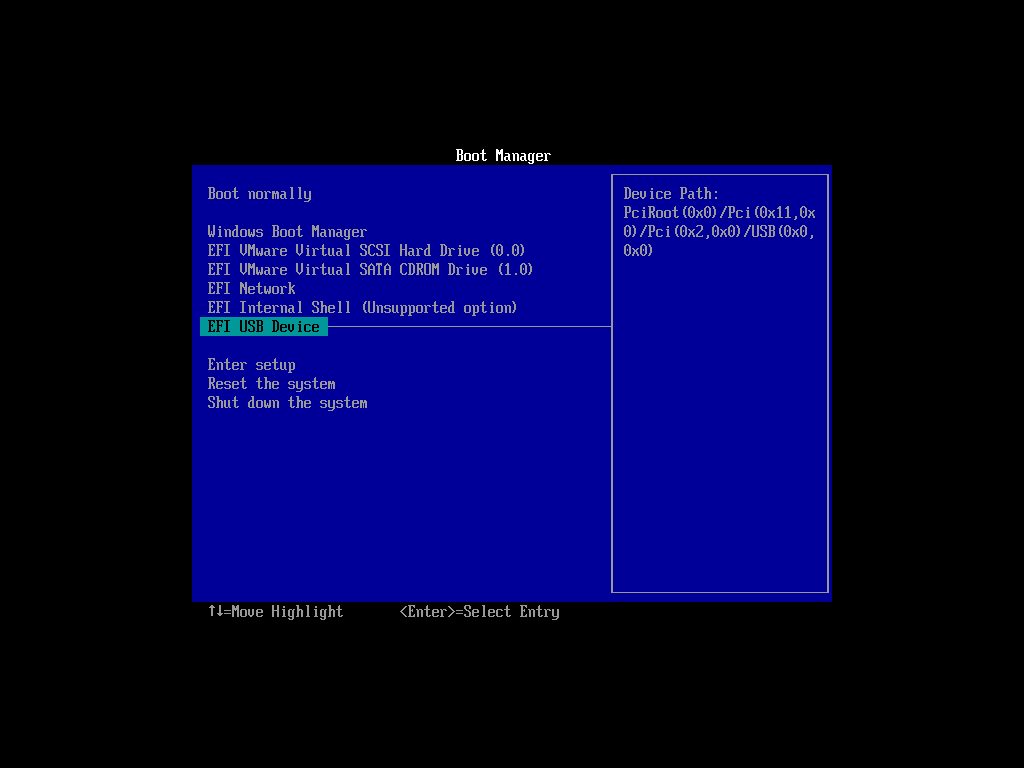
Khởi động máy tính và ấn phím tắt để vào menu boot (tùy dòng máy: HP: F9, DELL, ASUS, LENOVO: F12, … VMWARE: ESC 🙂

Chọn boot từ USB:

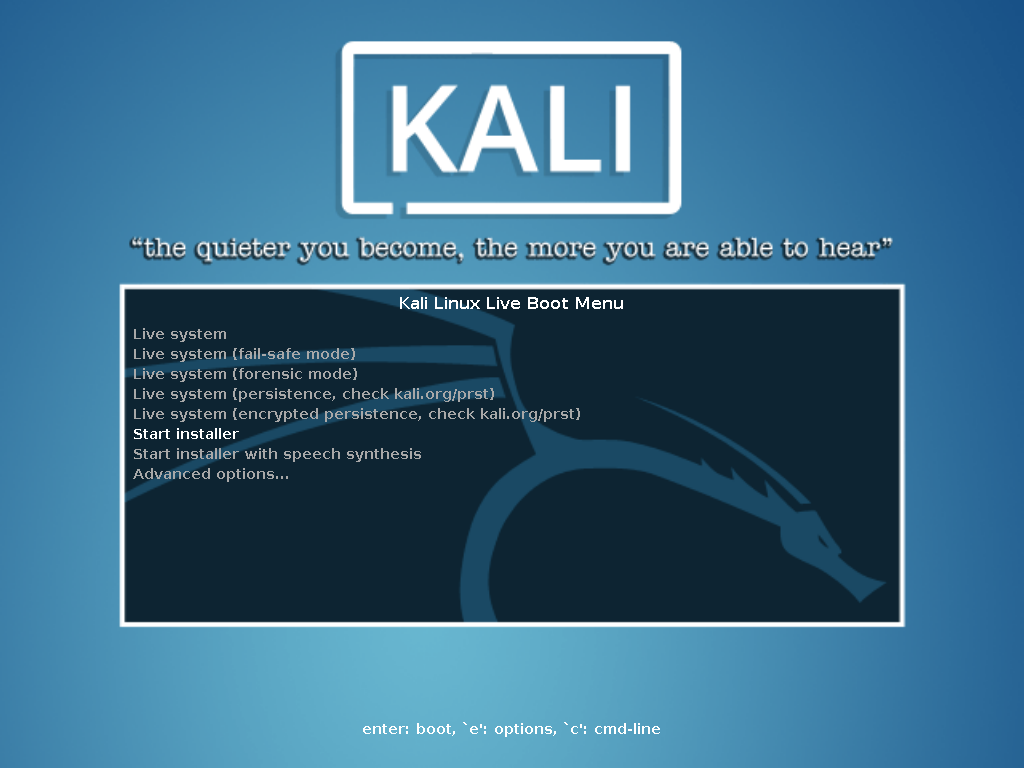
Có thể cài Kali từ live system, nhưng để đơn giản ta chọn luôn Start Installer. Giao diện cài dặt của Kali chính là từ Debian chuển sang.

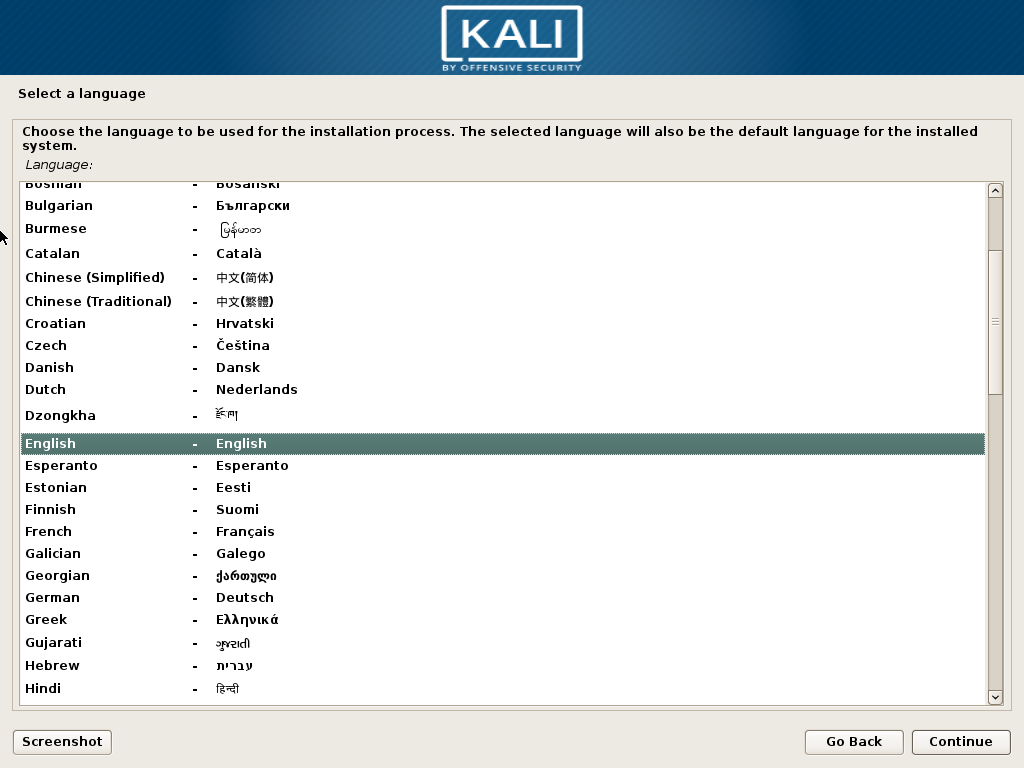
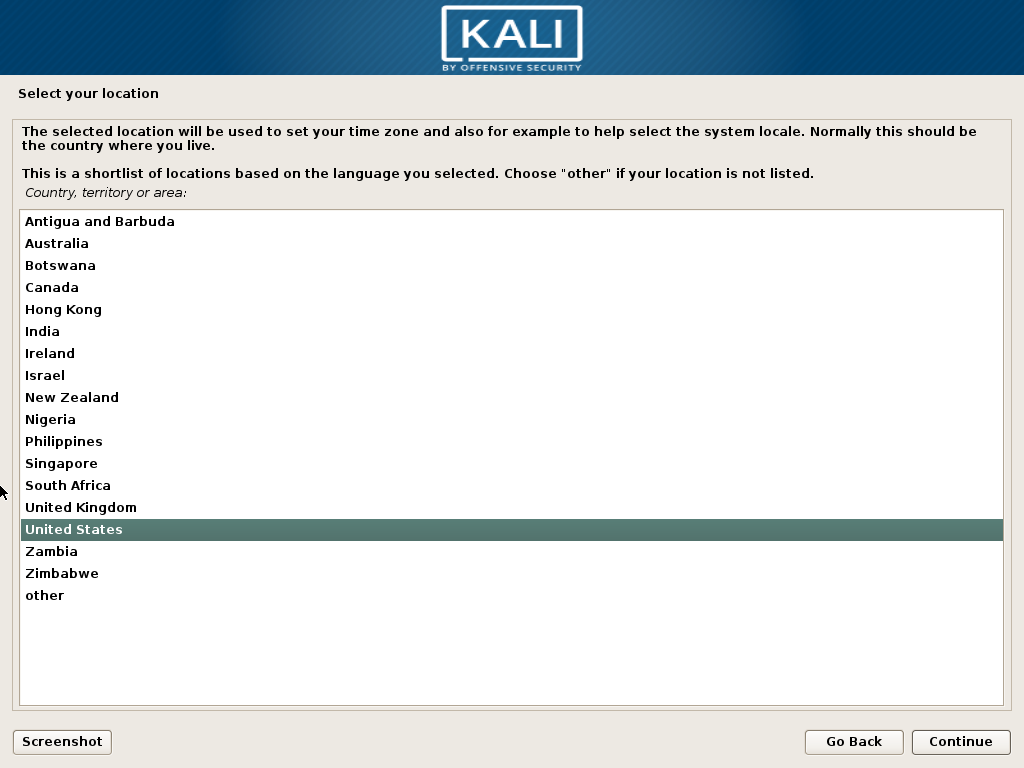
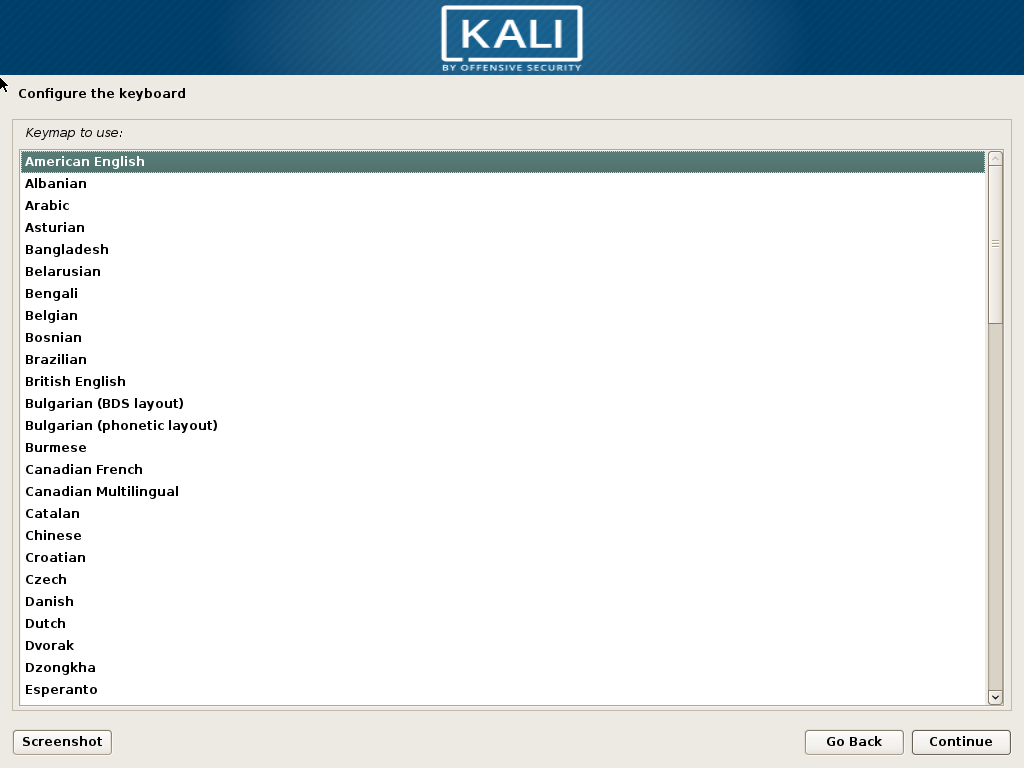
Chọn ngôn ngữ và layout bàn phím, time zone…

Next Prev


Next Prev

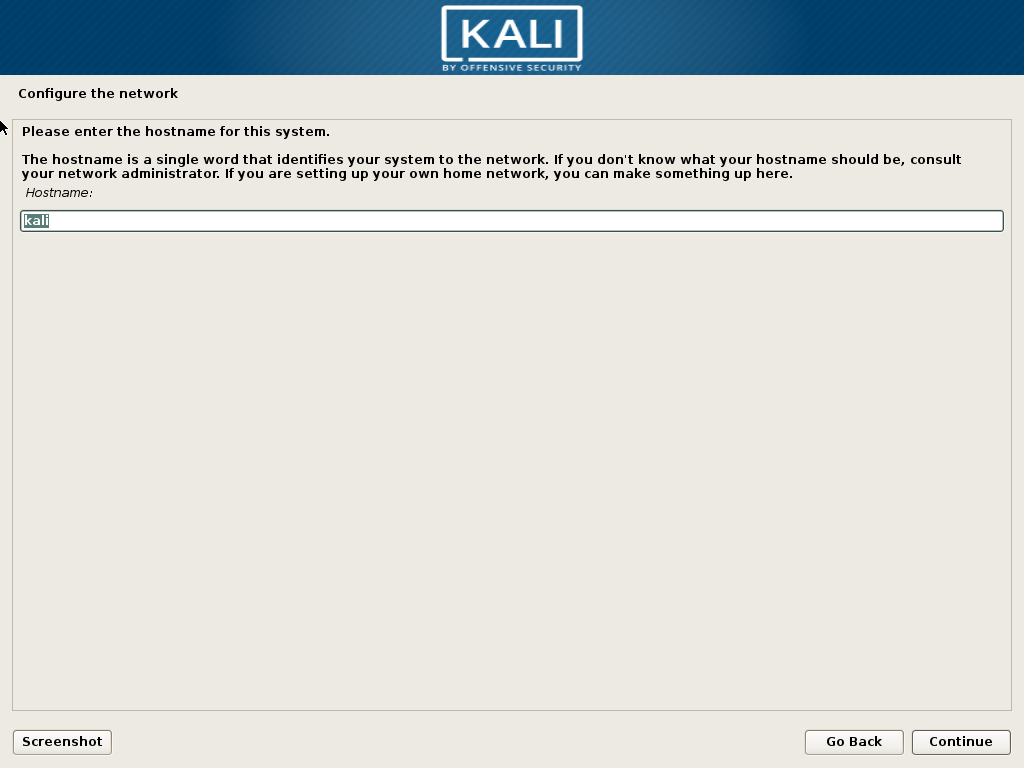
Nhập hostname cho linux, mặc định là kali

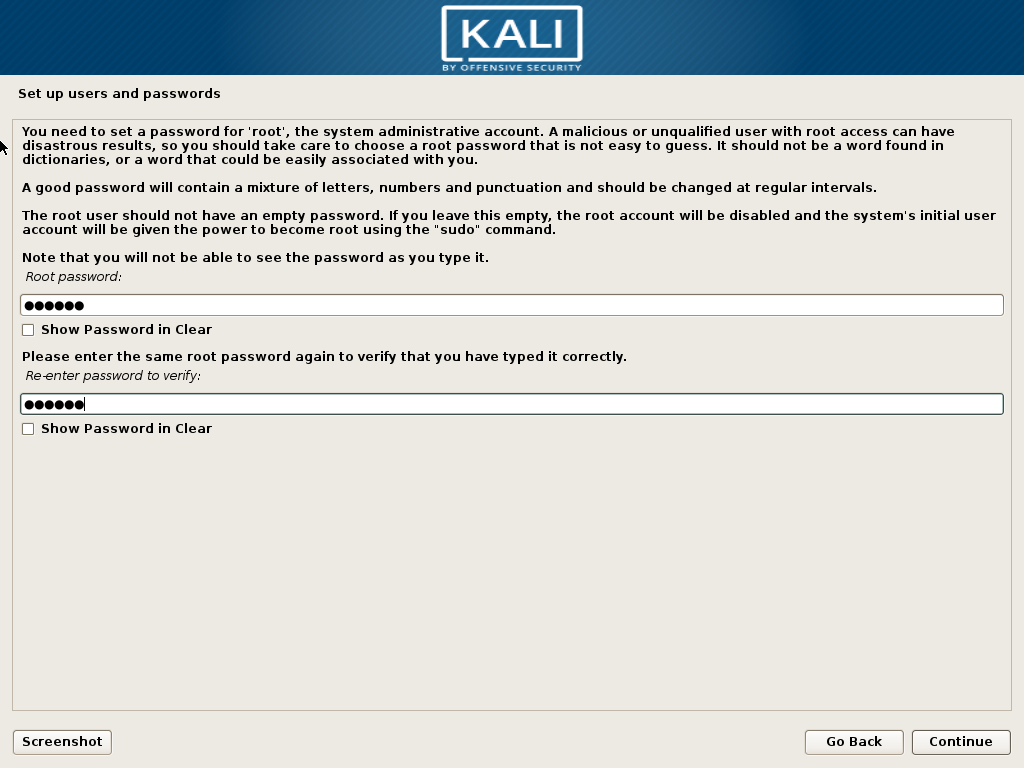
Nhập mật khẩu cho root user:

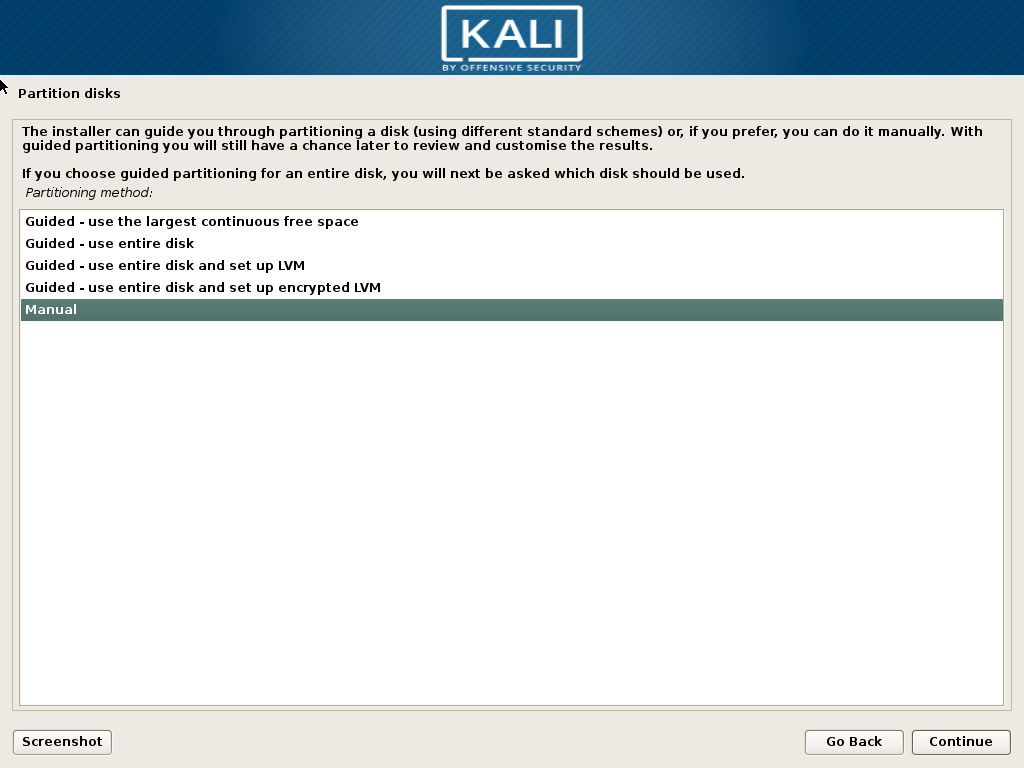
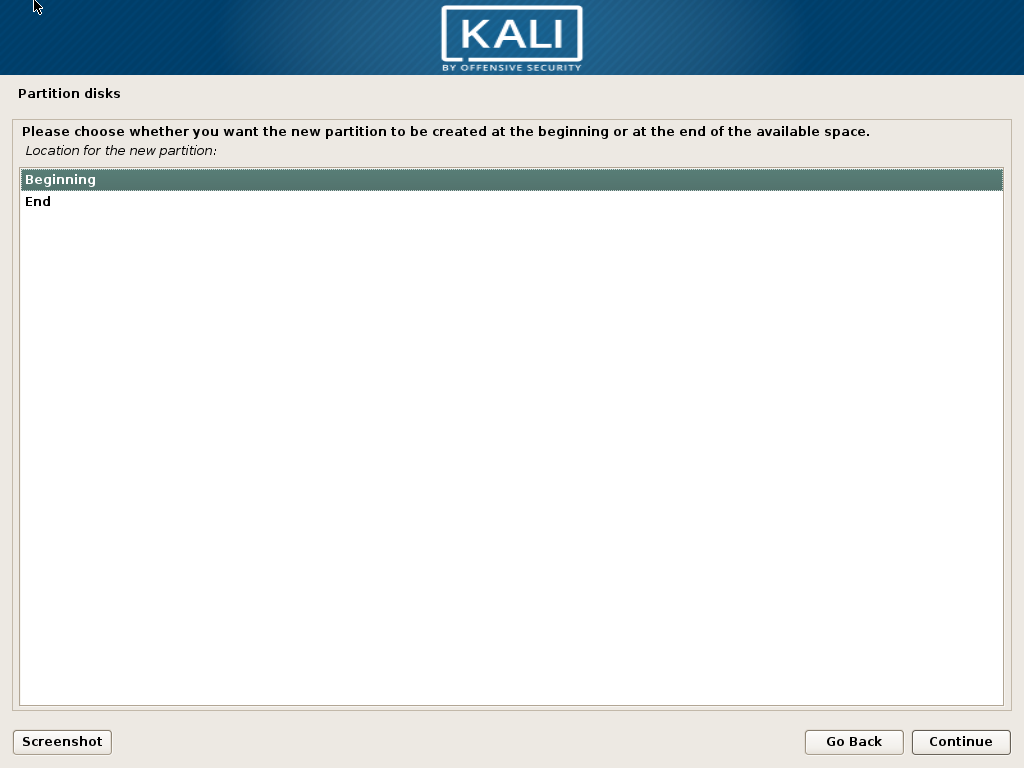
Cách nhanh nhất là chọn mục đầu tiên: Guided – use the largest continuous free space, bộ cài sẽ tự động detect phân vùng trống tạo trong bước trức và tự chia phân vùng rồi tiến hành cài đặt ngay. Tuy nhiên tôi sẽ hướng dẫn bạn chia phân vùng thủ công: Chọn Manual

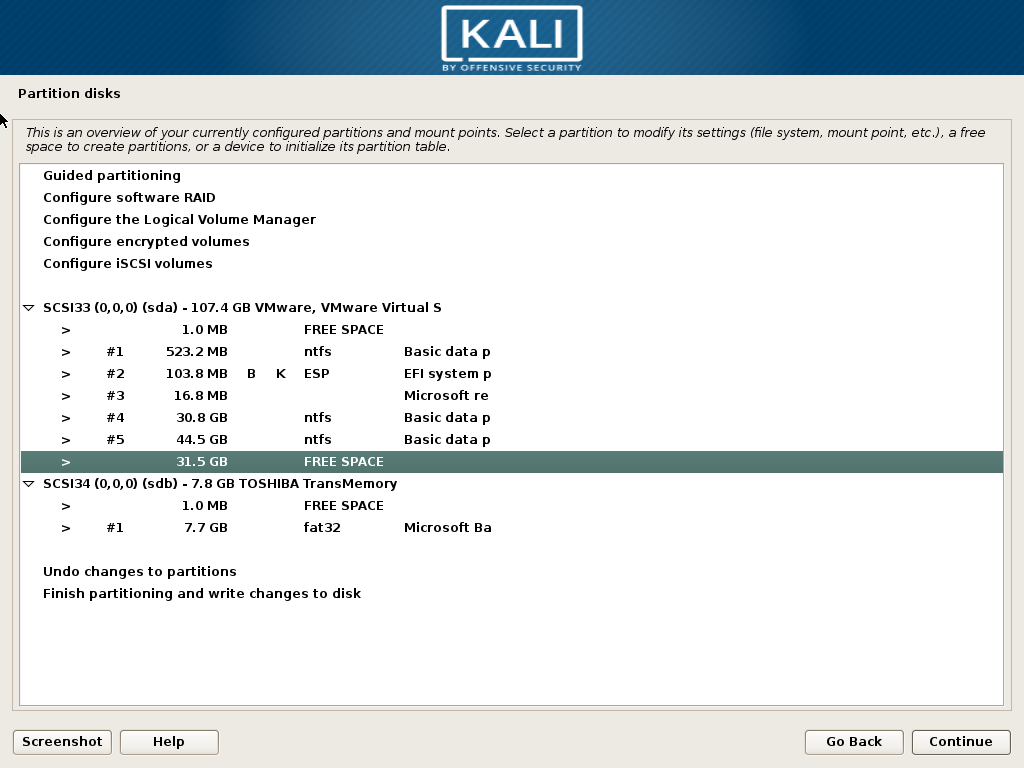
Nhìn trong danh sách phân vùng, ta thấy phân vùng 30GB được tạo trong bước trước. Double click vào phân vùng này

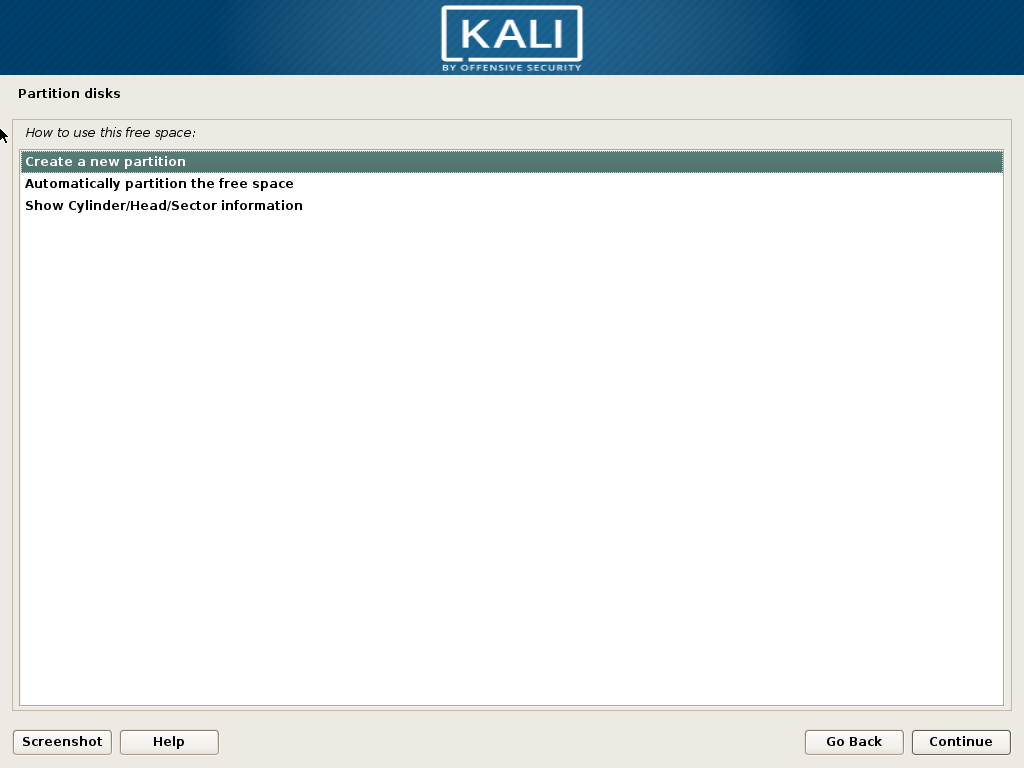
Chọn Create a new Partition

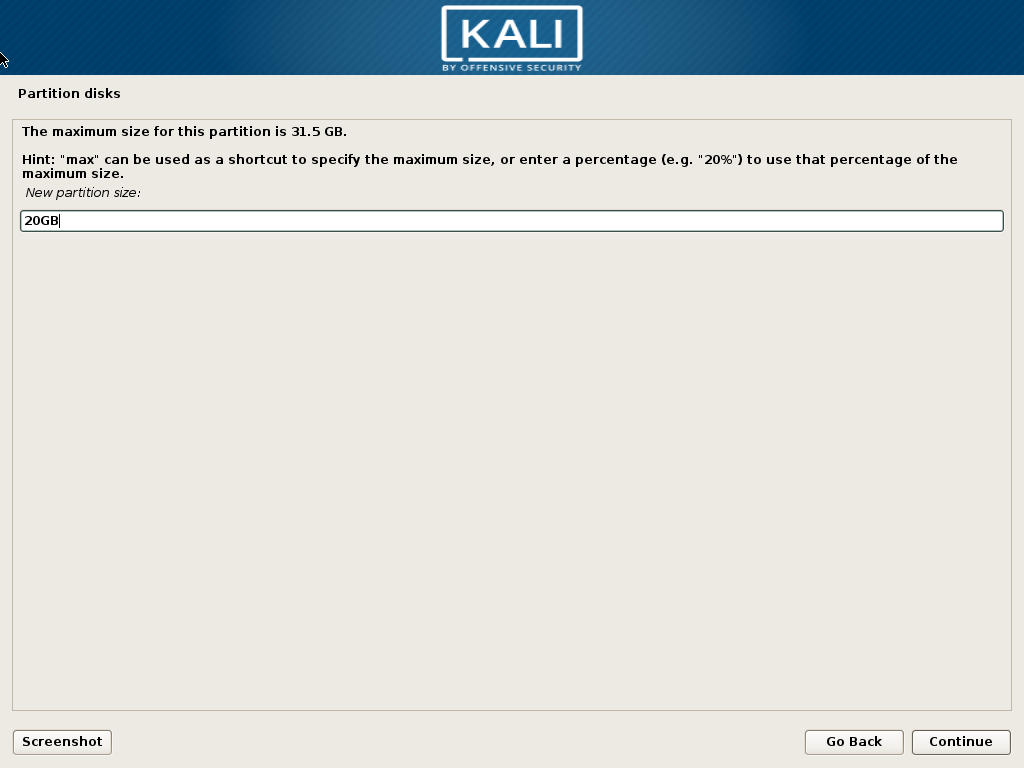
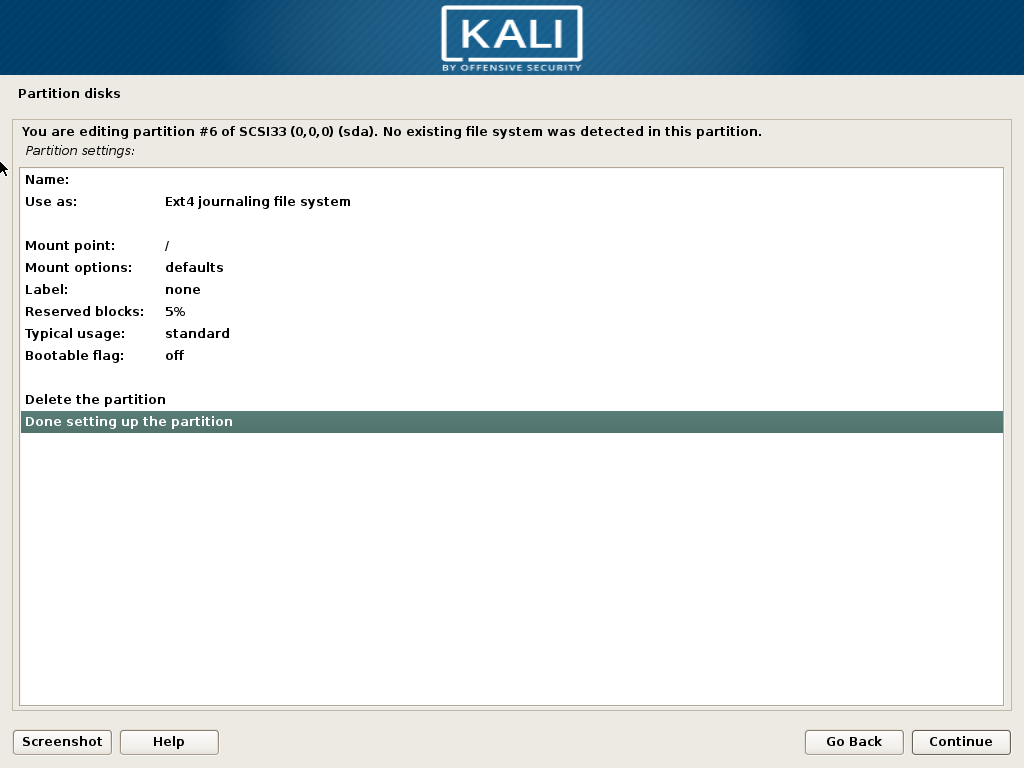
Tạo phân vùng root: 20GB


Định dạng phân vùng: ext4, mount point: / xong bấm Done setting up the partition

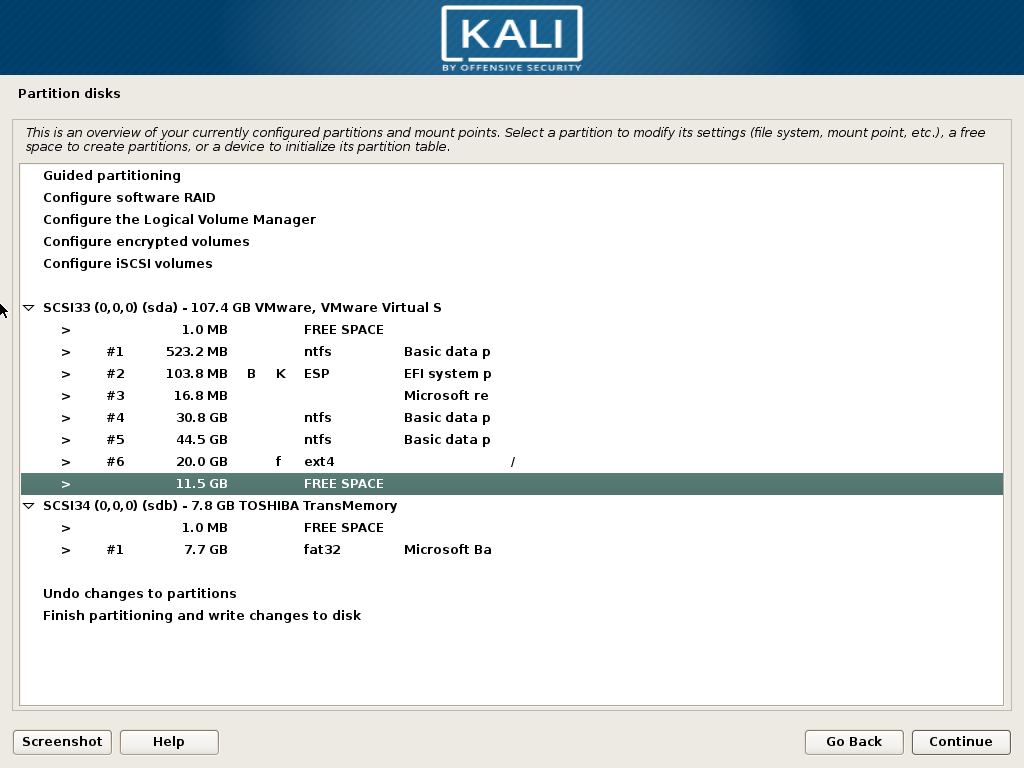
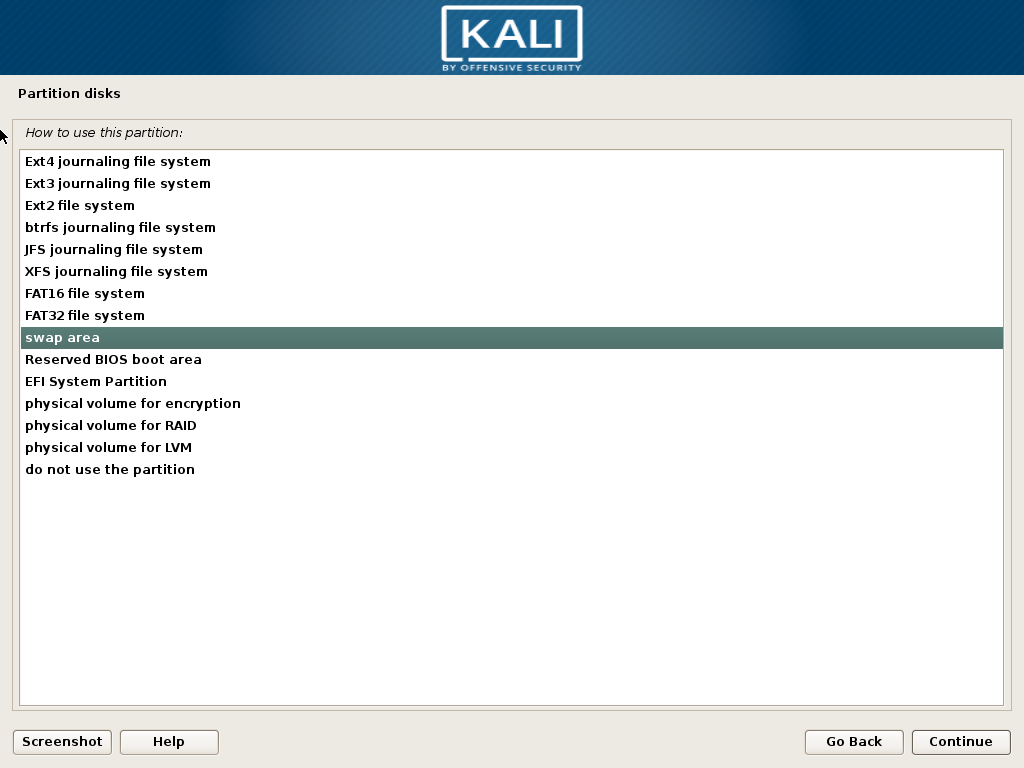
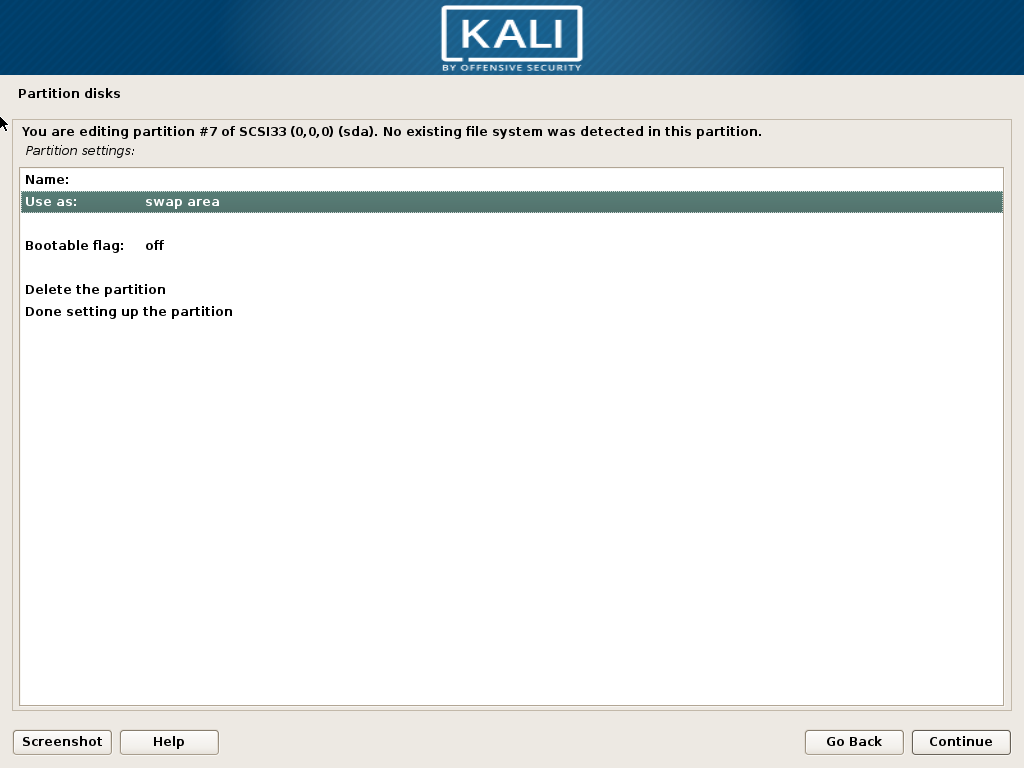
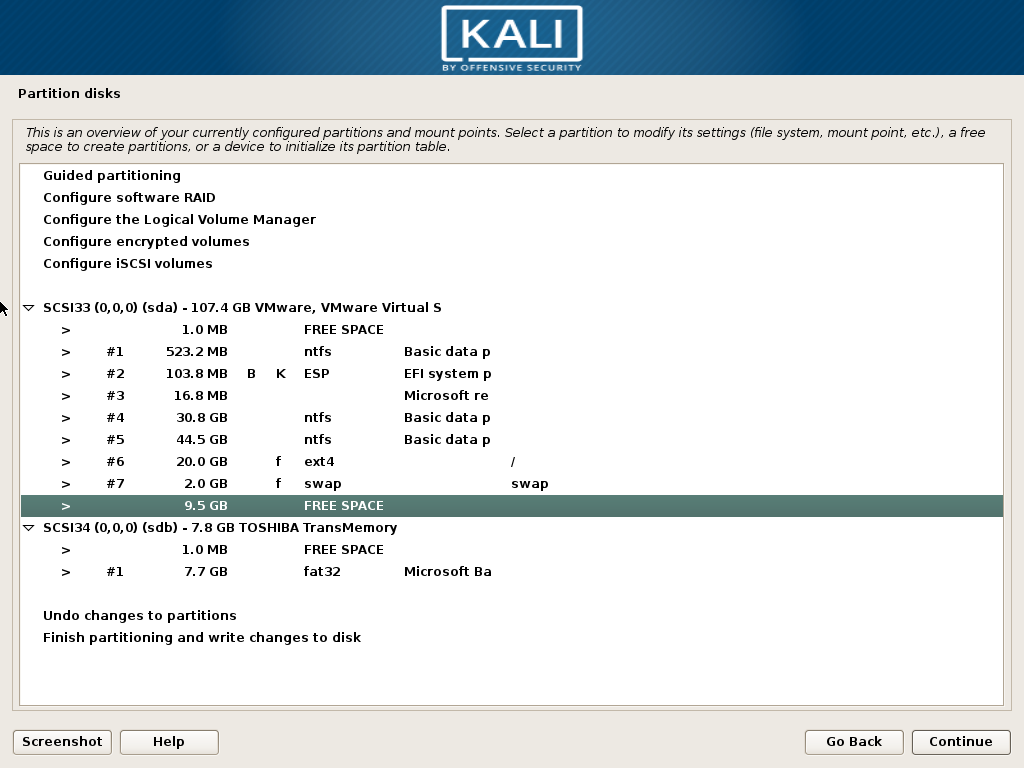
Chọn tiếp phân vùng FREE SPACE và tạo phân vùng swap = dung lượng ram hiện tại (với máy > 16GB ram thì chỉ cần tối đa 8GB swap).


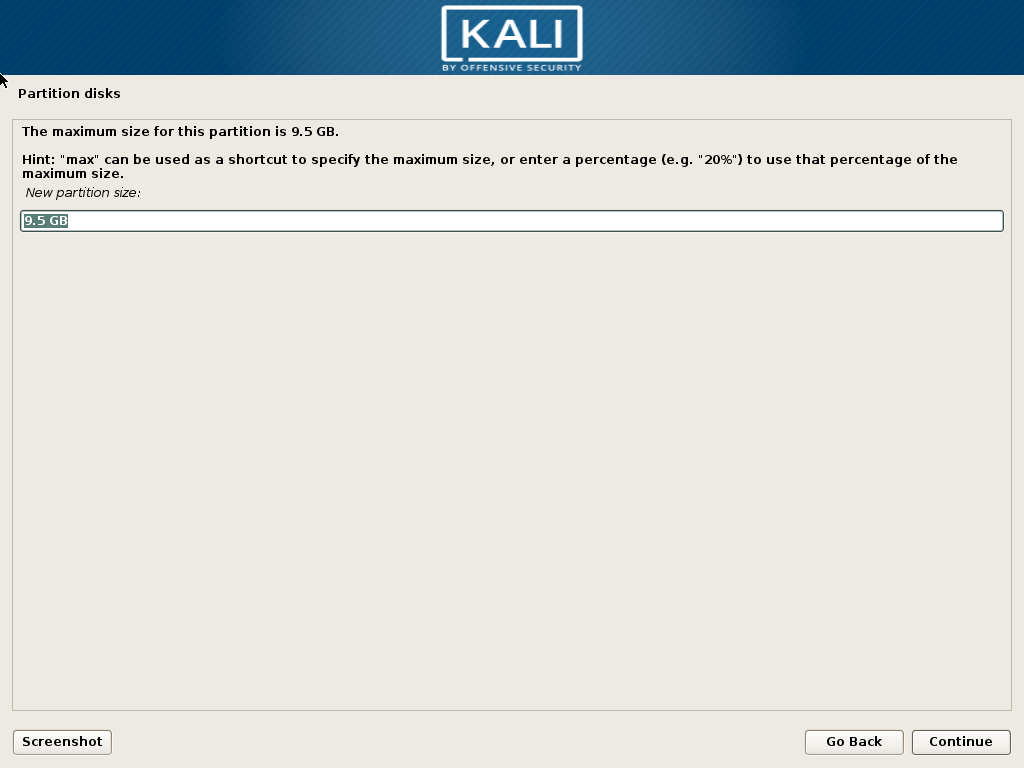
Phân vùng trống còn lại ta sẽ mount vào thư mục /home:

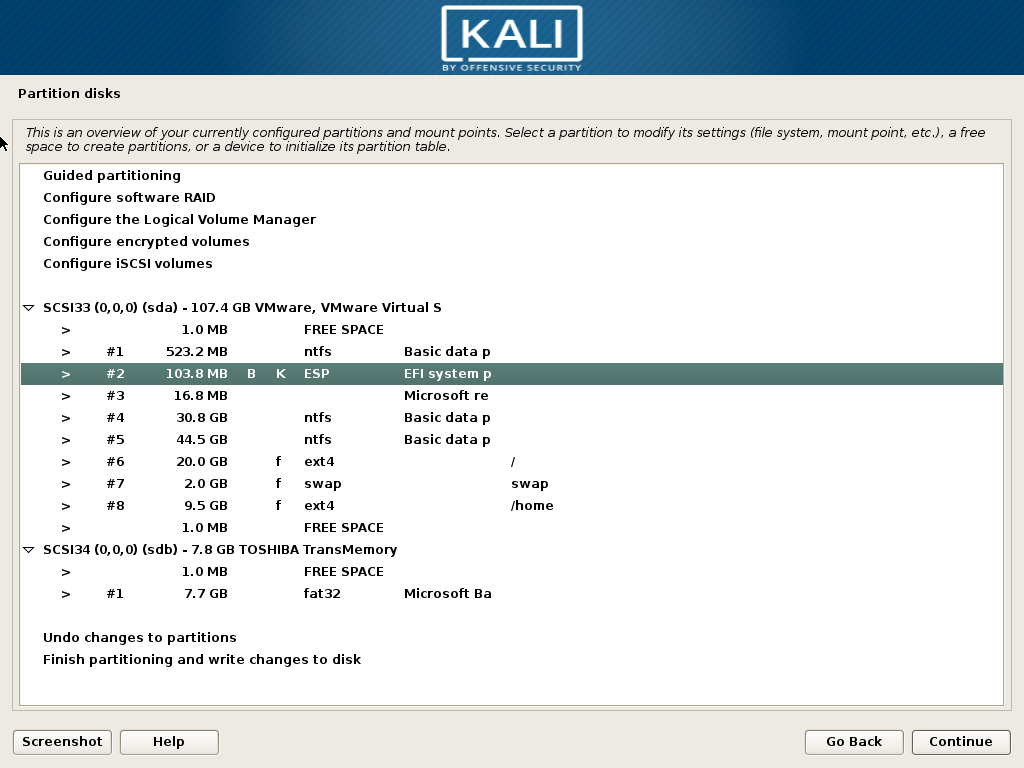
Review lại 1 lượt các thông số, phân vùng boot (cho cả windows và linux trong GPT scheme có tên là ESP) trạng thái active và được đánh dấu boot flags là on

Commit các thay đổi:

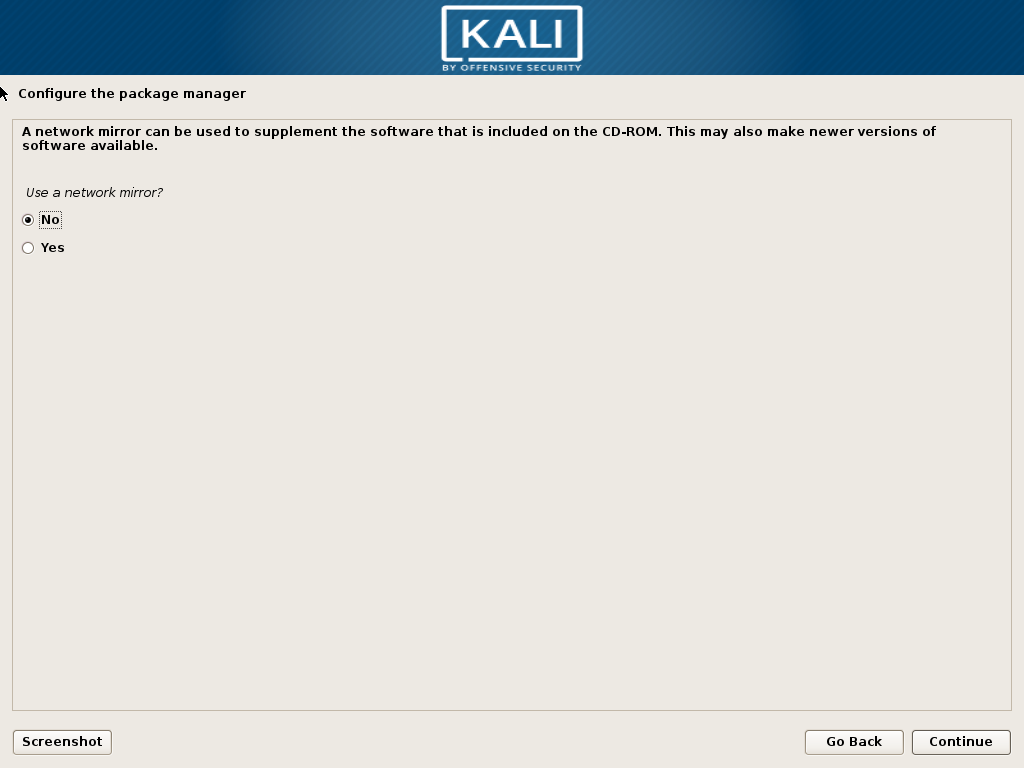
Ta không dùng mirror mà dùng bộ cài local. Mirror sẽ cấu hình sau khi boot vào hệ điều hành vì thế phần này chọn no.

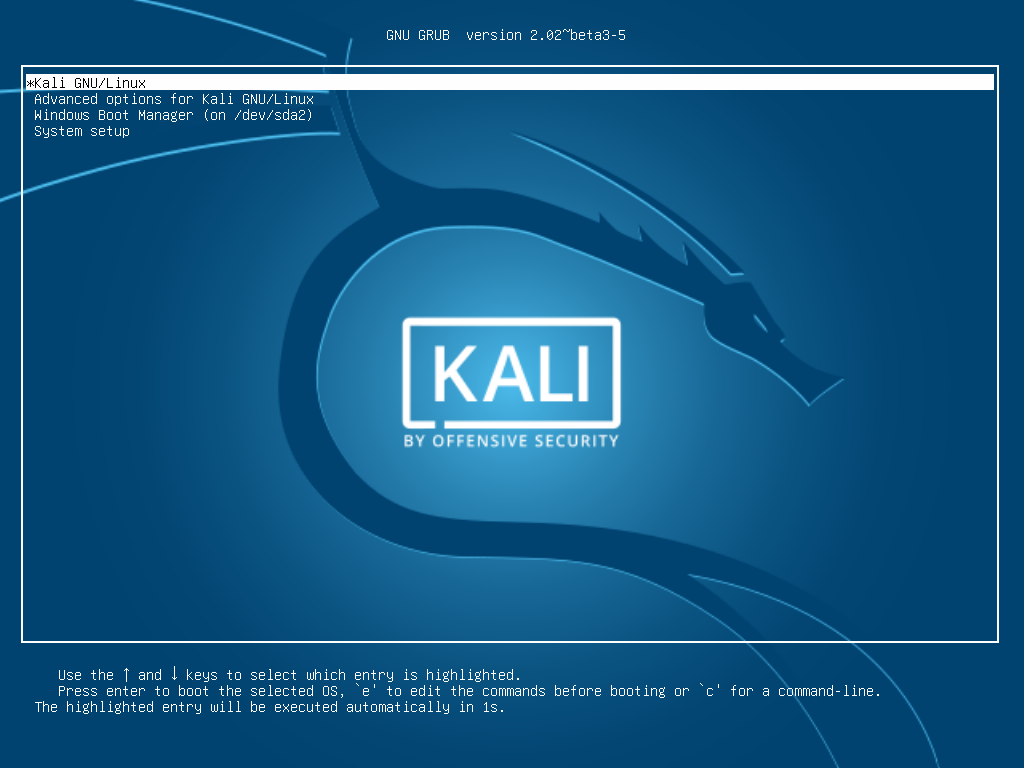
Đến đây, quá trình cài đặt đã hoàn tất, khi khởi động lại máy có thể chọn vào Kali linux hoặc windows.

Kết luận:

Qua bài viết chắc bạn đã nắm được cách cài đặt chạy dual-boot 2 hệ điều hành trên cùng một máy tính. Mở rộng ra, cách trên hoàn toàn có thể áp dụng để cài vài hệ điều hành trên cũng một máy tính. Ngày nay, quản trị viên luôn phải nắm được cả 2 hệ điều hành windows – linux để phục vụ công việc, hy vọng bài viết này sẽ giúp được phần nào cho các bạn.

Note: Khi cài cho máy thật, có thể bạn sẽ gặp vài vấn đề về cấu hình network như load driver wifi, cấu hình mirror..

Mọi ý kiến đóng góp xin hãy comment bên dưới.