Hiển thị các bài đăng có nhãn Thủ thuật máy tính. Hiển thị tất cả bài đăng

Thứ Ba, 9 tháng 6, 2020

Hướng dẫn khôi phục dữ liệu trên Windows 10 khi bấm shift+delete chi tiết

Phương tiện lưu trữ trở nên đáng tin cậy hơn bao giờ hết, những nguy cơ mất dữ liệu vẫn luôn rình rập người dùng mà nguyên nhân nhiều khi lại do… con người. Bạn có thể bị mất những tập tin quý giá mà chưa có bản sao lưu để ở đâu đó, đơn giản chỉ là do bạn lỡ nhấn phím Shift Delete quá nhanh hay format nhầm ổ đĩa.

Có nhiều cách xử lý khi bị mất dữ liệu, và cần khôi phục lại và hôm nay mình xin hướng dẫn các bạn 1 cách đơn giản và dễ dàng nhất để thực hiện điều này đó là sử dụng phần mềm EaseUS Data Recovery

Hướng dẫn khôi phục dữ liệu trên Windows 10 khi bấm shift+delete chi tiết và đơn giản

Với phần mềm sao lưu miễn phí này , bạn sẽ có một cơ hội tốt để có thể khôi phục dữ liệu quý giá của mình – cho dù đó là một tệp tin riêng lẻ hay toàn bộ phân vùng. Và điều quan trọng nhất, bạn có thể làm điều đó miễn phí thay vì phải trả một số tiền nhỏ để thuê, trả tiền cho các dịch vụ hoặc các chuyên gia dữ liệu.

Tuy nhiên, không phải lúc nào quá trình khôi phục dữ liệu cũng thành công. Đôi khi dữ liệu , thiết bị hệ thống bị hỏng quá nặng, hoặc dữ liệu bị mất quá nhiều thì chúng ta cũng không làm gì được. Bạn có thể đi thuê một công ty chuyên về phục hồi dữ liệu làm việc đó giúp bạn, và một lần nữa, đôi khi họ vẫn phải bó tay mà thôi.

Không có gì đảm bảo rằng dữ liệu bị mất của bạn sẽ được khôi phục, những phần mềm miễn phí này sẽ mang lại cho bạn cơ hội tốt nhất có thể

Đây là phần mềm khôi phục dữ liệu ổ cứng tốt nhất cho năm 2017 và 2018 , phần mềm này thể phục hồi tất cả các tệp bị mất từ cả ổ đĩa cứng bên trong máy tính và ổ cứng di động (HDD), như Seagate, Samsung, Sandisk, Toshiba, v.v.

Với công cụ khôi phục dữ liệu này, việc xóa trở lại sẽ dễ dàng và đơn giản hơn. Đối với hầu hết các trường hợp, phần mềm khôi phục dữ liệu có thể khôi phục dữ liệu bị mất sau khi xóa hoặc các lý do khác.

Hướng dẫn sử dụng phần mềm EaseUS Data Recovery

Đầu tiên bạn cần tải xuống phần mềm EaseUS Data Recovery Wizard và cài đặt nó trên PC Windows hoặc Mac.

Link download : EaseUS Data Recovery

Trang chủ :https://www.easeus.com/

Khi bạn khởi động chương trình, nó sẽ liệt kê tất cả các ổ đĩa cứng được kết nối với máy tính, sau đó thì bạn sẽ được chọn vị trí trước và sau khi phục hồi dữ liệu để bắt đầu quá trình khôi phục. Để biết hướng dẫn chi tiết về phục hồi HDD, vui lòng đọc 3 bước sau :

Bước 1. Khởi chạy phần mềm Phục hồi dữ liệu EaseUS và chọn ổ đĩa nơi bạn bị mất dữ liệu và bấm nút ” SCAN“.

Hướng dẫn khôi phục dữ liệu trên Windows 10 khi bấm shift+delete chi tiết và đơn giản

Bước 2. Phần mềm sẽ bắt đầu quét nhanh trước. Sau khi quá trình quét nhanh hoàn tất, quét sâu sẽ tự động khởi chạy để tìm thêm tệp.

Hướng dẫn khôi phục dữ liệu trên Windows 10 khi bấm shift+delete chi tiết và đơn giản

Bước 3. Sau khi quét, chỉ cần chọn những gì bạn cần và bấm vào nút ” Recover ” để phục hồi dữ liệu bị mất. Hãy lưu ý không lưu dữ liệu vào nơi xảy ra mất dữ liệu. Điều này có thể khiến dữ liệu bị ghi đè.

Hướng dẫn khôi phục dữ liệu trên Windows 10 khi bấm shift+delete chi tiết và đơn giản

Sau khi phục hồi dữ liệu xong, dữ liệu ban đầu của bạn sẽ nằm trong thư mục out put, nơi mà bạn chọn sẽ lưu ban đầu

Như vậy là quá trình khôi phục dữ liệu đã xong, quá đơn giản phải không. Trên đây là bài hướng dẫn khôi phục dữ liệu trên Windows 10 khi bấm shift+delete. Hi vọng các bạn thực hiện thành công và nhanh chóng.

Hướng dẫn khôi phục dữ liệu trên Windows 10 khi bấm shift+delete chi tiết và đơn giản


Thứ Bảy, 11 tháng 4, 2020

Ứng dụng TrickBot Mobile vượt qua 2 Authent Xác thực nhân tố cho dịch vụ Net Bank


phần mềm độc hại ngân hàng OTP

Các tác giả phần mềm độc hại đằng sau Trojan ngân hàng TrickBot đã phát triển một ứng dụng Android mới có thể chặn mã ủy quyền một lần được gửi cho khách hàng ngân hàng Internet qua SMS hoặc thông báo đẩy tương đối an toàn hơn và hoàn thành các giao dịch gian lận.

Ứng dụng Android, được gọi là “TrickMo” của các nhà nghiên cứu IBM X-Force, đang được phát triển tích cực và đã nhắm mục tiêu độc quyền người dùng Đức có máy tính để bàn đã bị nhiễm phần mềm độc hại TrickBot.

“Đức là một trong những cuộc tấn công đầu tiên mà TrickBot lan truyền đến khi nó lần đầu tiên xuất hiện vào năm 2016”, các nhà nghiên cứu của IBM cho biết. “Năm 2020, dường như gian lận ngân hàng khổng lồ của TrickBot là một dự án đang diễn ra giúp các băng đảng kiếm tiền từ các tài khoản bị xâm nhập.”

Cái tên TrickMo là một tham chiếu trực tiếp đến một loại phần mềm độc hại ngân hàng Android tương tự có tên ZitMo, được phát triển bởi băng đảng tội phạm mạng Zeus vào năm 2011 để đánh bại xác thực hai yếu tố dựa trên SMS.


Sự phát triển này là sự bổ sung mới nhất trong kho vũ khí về khả năng phát triển của trojan ngân hàng, từ đó đã biến thành một loại phần mềm độc hại khác, bao gồm ransomware khét tiếng Ryuk, hoạt động như một kẻ đánh cắp thông tin, cướp ví Bitcoin và thu thập email và thông tin đăng nhập.

Lạm dụng các tính năng truy cập của Android để đánh cắp mã OTP


Ban đầu được phát hiện bởi CERT-Bund vào tháng 9 năm ngoái, chiến dịch TrickMo hoạt động bằng cách chặn một loạt các số xác thực giao dịch (TAN), bao gồm mật khẩu một lần (OTP), TAN di động (mTAN) và mã xác thực PushTAN sau khi nạn nhân cài đặt nó trên thiết bị Android của họ.

CERT-Bund tham mưu tiếp tục tuyên bố rằng các máy tính Windows bị nhiễm TrickBot sử dụng các cuộc tấn công người dùng trong trình duyệt (MitB) để hỏi các nạn nhân về số điện thoại di động và loại thiết bị ngân hàng trực tuyến của họ để nhắc họ cài đặt ứng dụng bảo mật giả – hiện được gọi là Thủ thuật.

phần mềm độc hại ngân hàng trickbot


Nhưng do các mối đe dọa bảo mật do xác thực dựa trên SMS – các tin nhắn có thể dễ dàng bị tấn công bởi các ứng dụng bên thứ ba lừa đảo và cũng dễ bị tấn công hoán đổi SIM – các ngân hàng bắt đầu ngày càng phụ thuộc vào thông báo đẩy cho người dùng, trong đó có giao dịch chi tiết và số TÂN.

Để vượt qua trở ngại trong việc nắm giữ các thông báo đẩy của ứng dụng, TrickMo sử dụng các tính năng trợ năng của Android cho phép nó quay video màn hình của ứng dụng, cạo dữ liệu hiển thị trên màn hình, theo dõi các ứng dụng hiện đang chạy và thậm chí tự đặt nó là ứng dụng SMS mặc định.

Hơn nữa, nó ngăn người dùng các thiết bị bị nhiễm gỡ cài đặt ứng dụng.

Một loạt các tính năng


Sau khi cài đặt, TrickMo cũng có khả năng đạt được sự bền bỉ bằng cách tự khởi động sau khi thiết bị trở nên tương tác hoặc sau khi nhận được tin nhắn SMS mới. Ngoài ra, nó còn có cơ chế cài đặt phức tạp cho phép kẻ tấn công từ xa ra lệnh bật / tắt các tính năng cụ thể (ví dụ: quyền truy cập, trạng thái ghi, trạng thái ứng dụng SMS) thông qua máy chủ chỉ huy và kiểm soát (C2) hoặc SMS thông điệp.

Khi phần mềm độc hại được chạy, nó sẽ lọc ra một loạt thông tin, bao gồm –

  • Thông tin thiết bị cá nhân
  • Tin nhắn SMS
  • Ghi lại các ứng dụng được nhắm mục tiêu cho mật khẩu một lần (TAN)
  • Hình ảnh

Nhưng để tránh làm tăng sự nghi ngờ khi đánh cắp mã TAN, TrickMo kích hoạt màn hình khóa, từ đó ngăn người dùng truy cập vào thiết bị của họ. Cụ thể, nó sử dụng màn hình cập nhật Android giả để che dấu các hoạt động đánh cắp OTP của mình.

Và cuối cùng, nó đi kèm với các chức năng tự hủy và loại bỏ, cho phép băng đảng tội phạm mạng đằng sau TrickMo xóa mọi dấu vết về sự hiện diện của phần mềm độc hại khỏi thiết bị sau khi hoạt động thành công.

Công tắc kill cũng có thể được kích hoạt bằng SMS, nhưng các nhà nghiên cứu của IBM nhận thấy rằng có thể giải mã các lệnh SMS được mã hóa bằng khóa riêng RSA được mã hóa cứng được nhúng trong mã nguồn, do đó có thể tạo khóa công khai và tạo một khóa công khai Tin nhắn SMS có thể bật tính năng tự hủy.

Mặc dù điều này có nghĩa là phần mềm độc hạiMột phần mềm độc hại IoT Botnet mới nổi được phát hiện trong tự nhiên có thể được loại bỏ từ xa bằng tin nhắn SMS, nhưng thật công bằng khi cho rằng phiên bản tương lai của ứng dụng có thể khắc phục việc sử dụng chuỗi khóa được mã hóa cứng để giải mã.

“Trojan TrickBot là một trong những chủng phần mềm độc hại ngân hàng hoạt động mạnh nhất trong lĩnh vực tội phạm mạng năm 2019,” các nhà nghiên cứu của IBM kết luận.

“Từ phân tích của chúng tôi, rõ ràng TrickMo được thiết kế để giúp TrickBot phá vỡ các phương thức xác thực dựa trên TAN gần đây nhất. Một trong những tính năng quan trọng nhất mà TrickMo sở hữu là tính năng ghi ứng dụng, đó là khả năng giúp TrickBot vượt qua xác nhận ứng dụng PushTAN mới hơn được triển khai bởi các ngân hàng. ”


Thứ Năm, 9 tháng 4, 2020

7 cách tin tặc và kẻ lừa đảo đang khai thác coronavirus


virus máy tính corona

Trong các câu chuyện trước đây của chúng tôi, bạn có thể đã đọc về các chiến dịch khác nhau cảnh báo các tác nhân đe dọa đang tận dụng đại dịch coronavirus đang diễn ra như thế nào trong nỗ lực lây nhiễm máy tính và thiết bị di động của bạn bằng phần mềm độc hại hoặc lừa đảo tiền của bạn.

Thật không may, ở một mức độ nào đó, nó hoạt động và đó là vì bề mặt tấn công đang thay đổi và mở rộng nhanh chóng vì nhiều tổ chức và nhiệm vụ kinh doanh đang chuyển sang kỹ thuật số mà không cần chuẩn bị nhiều, phơi bày ra những mối đe dọa tiềm tàng hơn.

Hầu hết các cuộc tấn công mạng gần đây chủ yếu khai thác nỗi sợ hãi xung quanh vụ dịch COVID-19 bùng phát do sự không đồng nhất và tin tức giả mạo để phân phối phần mềm độc hại thông qua ứng dụng Google Play, liên kết độc hại và tệp đính kèm và thực hiện các cuộc tấn công ransomware.

Ở đây, chúng tôi đã xem xét một số các mối đe dọa chưa từng thấy đang gia tăng trong không gian kỹ thuật số, được cung cấp bởi các mồi nhử có chủ đề coronavirus mà tội phạm mạng đang sử dụng để làm gián điệp và lợi ích thương mại.

Sự phát triển mới nhất bổ sung vào một danh sách dài các cuộc tấn công mạng chống lại các bệnh viện và trung tâm xét nghiệm, và các chiến dịch lừa đảo nhằm mục đích thu lợi từ mối quan tâm về sức khỏe toàn cầu.

Các mối đe dọa kỹ thuật số theo chủ đề coronavirus

“Mỗi quốc gia trên thế giới đã chứng kiến ​​ít nhất một cuộc tấn công theo chủ đề COVID-19”, Rob Lefferts, phó chủ tịch tập đoàn Microsoft 365 Security cho biết. Tuy nhiên, các cuộc tấn công này chiếm ít hơn 2% trong tổng số các cuộc tấn công được Microsoft phân tích hàng ngày.

“Dữ liệu của chúng tôi cho thấy các mối đe dọa theo chủ đề COVID-19 này là việc đọc lại các cuộc tấn công hiện có đã được thay đổi một chút để liên kết với đại dịch này”, Lefferts nói thêm. “Điều này có nghĩa là chúng ta đang chứng kiến ​​sự thay đổi của mồi nhử, không phải là sự gia tăng các cuộc tấn công.”

1 – Phần mềm độc hại di động

Check Point Research đã phát hiện ra ít nhất 16 ứng dụng di động khác nhau, tuyên bố cung cấp thông tin liên quan đến ổ dịch nhưng thay vào đó có chứa phần mềm độc hại, bao gồm phần mềm quảng cáo (Hiddad) và Trojans ngân hàng (Cerberus), đánh cắp thông tin cá nhân của người dùng hoặc tạo ra doanh thu lừa đảo từ phí bảo hiểm- giá dịch vụ.

“Các tác nhân đe dọa có kỹ năng đang khai thác mối quan tâm của mọi người về coronavirus để phát tán phần mềm độc hại trên thiết bị di động, bao gồm Trojan truy cập từ xa di động (MRAT), trojan ngân hàng và trình quay số cao cấp, thông qua các ứng dụng tuyên bố cung cấp thông tin liên quan đến coronavirus và giúp đỡ người dùng”, Check Point Research cho biết trong một báo cáo được chia sẻ với The Hacker News.

Tất cả 16 ứng dụng được đề cập đã được phát hiện trên các lĩnh vực liên quan đến coronavirus mới được tạo ra, chúng đã chứng kiến ​​sự tăng đột biến trong vài tuần qua.

2 – Email lừa đảo

Trong một báo cáo riêng được công bố hôm nay và chia sẻ với The Hacker News, công ty an ninh mạng Group-IB tuyên bố đã phát hiện ra rằng hầu hết các email lừa đảo liên quan đến COVOD-19 đều đi kèm với AgentTesla (45%), NetWire (30%) và LokiBot (8%) được nhúng dưới dạng tệp đính kèm, do đó cho phép kẻ tấn công đánh cắp dữ liệu cá nhân và tài chính.

Email lừa đảo


Các email, được gửi từ ngày 13 tháng 2 đến ngày 1 tháng 4 năm 2020, giả dạng là cố vấn y tế của Tổ chức Y tế Thế giới, UNICEF, và các cơ quan và công ty quốc tế khác như Maersk, Pekos Valves và CISCO.

3 – Phần mềm độc hại giảm giá

Nghiên cứu của Group-IB cũng tìm thấy hơn 500 bài đăng trên các diễn đàn ngầm nơi người dùng cung cấp giảm giá coronavirus và mã khuyến mại trên DDoS, spam và các dịch vụ phần mềm độc hại khác.
Điều này phù hợp với những phát hiện trước đây của các hacker về việc quảng cáo các công cụ khai thác của họ trên darknet với ‘COVID19’ hoặc ‘coronavirus’ dưới dạng mã giảm giá.

4 – Lừa đảo qua tin nhắn SMS

Cơ quan an ninh cơ sở hạ tầng và an ninh mạng Hoa Kỳ (CISA) và Trung tâm an ninh mạng quốc gia của Anh (NCSC) cũng đưa ra một lời khuyên chung về các tin nhắn SMS giả từ người gửi như “COVID” và “UKGOV” có chứa liên kết đến các trang lừa đảo.

tin nhắn lừa đảo


“Ngoài SMS, các kênh có thể bao gồm WhatsApp và các dịch vụ nhắn tin khác”, CISA cảnh báo.

5 – Lừa đảo mặt và vệ sinh tay

Europol gần đây đã bắt giữ một người đàn ông 39 tuổi từ Singapore với cáo buộc cố gắng rửa tiền mặt được tạo ra từ một vụ lừa đảo qua email kinh doanh (BEC) bằng cách đóng giả là một công ty hợp pháp quảng cáo nhanh chóng cung cấp mặt nạ phẫu thuật FFP2 và thuốc khử trùng tay.

Mặt nạ coravavirus và Scam khử trùng tay


Một công ty dược phẩm giấu tên, có trụ sở tại châu Âu, đã bị lừa ra khỏi 6,64 triệu euro sau khi các mặt hàng không bao giờ được giao, và nhà cung cấp trở nên không thể kiểm soát được. Europol trước đây đã thu giữ 13 triệu euro ma túy có khả năng nguy hiểm như là một phần của hoạt động buôn bán thuốc giả.

6 – Phần mềm độc hại

Khi mọi người ngày càng làm việc từ các nền tảng giao tiếp trực tuyến và tại nhà như Zoom và Microsoft Team trở nên quan trọng, các tác nhân đe dọa sẽ gửi email lừa đảo bao gồm các tệp độc hại có tên như “zoom-us-zoom _ ##########. exe “và” microsoft-Đội_V # mu # D _ ##########. exe “trong một nỗ lực để lừa mọi người tải xuống phần mềm độc hại trên thiết bị của họ.

7 – Tấn công Ransomware

Tổ chức Cảnh sát Hình sự Quốc tế (Interpol) cảnh báo các nước thành viên rằng tội phạm mạng đang cố gắng nhắm vào các bệnh viện lớn và các tổ chức khác trên chiến tuyến chống lại COVID-19 bằng ransomware.

“Tội phạm mạng đang sử dụng ransomware để giữ bệnh viện và các dịch vụ y tế làm con tin kỹ thuật số, ngăn chúng truy cập các tệp và hệ thống quan trọng cho đến khi tiền chuộc được trả,” Interpol nói.

Bảo vệ bản thân khỏi các mối đe dọa của coronavirus trực tuyến


“Các diễn viên mạng độc hại đang liên tục điều chỉnh chiến thuật của họ để tận dụng các tình huống mới và đại dịch COVID-19 cũng không ngoại lệ”, CISA nói.

“Các tác nhân mạng độc hại đang sử dụng sự thèm ăn cao đối với thông tin liên quan đến COVID-19 như một cơ hội để cung cấp phần mềm độc hại và ransomware và đánh cắp thông tin đăng nhập của người dùng. Các cá nhân và tổ chức nên thận trọng.”

NCSC đã cung cấp hướng dẫn về những điều cần chú ý khi mở email và tin nhắn văn bản có chủ đề coronavirus có chứa các liên kết đến các trang web giả mạo như vậy.

Nói chung, tránh nhấp vào liên kết trong các email không được yêu cầu và cảnh giác với các tệp đính kèm email, và không công khai các cuộc họp và đảm bảo chúng được bảo vệ bằng mật khẩu để ngăn chặn việc chiếm quyền điều khiển hội nghị truyền hình.

Một danh sách đang chạy của các trang web độc hại và địa chỉ email có thể được truy cập ở đây. Để biết thêm mẹo về cách bảo vệ bản thân khỏi các mối đe dọa liên quan đến COVID-19, bạn có thể đọc tư vấn của CISA tại đây.

Thứ Hai, 6 tháng 4, 2020

Hướng dẫn ghim thư mục vào thanh Taskbar

Windows mặc định không cho phép người dùng ghim những thư mục trực tiếp trên thanh Taskbar. Nhưng với thủ thuật mà toiyeuit.com giới thiệu trong bài viết: “Hướng dẫn ghim thư mục vào thanh Taskbar” sau đây thì bạn hoàn toàn có thể thực hiện điều này dễ dàng.

Hướng dẫn ghim các thư mục vào thanh Taskbar

Bước 1: Bạn click phải chuột lên một vùng trống bất kỳ trên màn hình Desktop rồi chọn New và chọn Shortcut để tiếp tục.

huong-dan-ghim-thu-muc-vao-thanh-taskbar-1

Bước 2: Bạn chọn nút Browse for files or folders rồi di chuyển đến thư mục muốn ghim vào thanh Taskbar và click OK.

huong-dan-ghim-thu-muc-vao-thanh-taskbar-2

Bước 3: Sau khi hoàn thành thao tác ở bước 2, ngay lập tức đường dẫn của thư mục sẽ xuất hiện trong khung Type the location of the item:

Bạn thực hiện nhập từ Explorerdấu cách vào phía trước đường dẫn như hình.

Ví dụ đường dẫn của thư mục là G:BackupSetup thì bạn tiến hành thêm Explorer và dấu cách vào G:BackupSetup sẽ thành Explorer G:BackupSetup.

Bạn chọn nút Next để tiếp tục.

huong-dan-ghim-thu-muc-vao-thanh-taskbar-3

Bước 4: Tại khung Type name for this shortcut, bạn nhập tên cho shortcut thư mục muốn tạo và chọn Finish.

huong-dan-ghim-thu-muc-vao-thanh-taskbar-4

Bước 5: Bạn sẽ thấy trên màn hình Desktop một Shortcut thư mục mới như hình.

huong-dan-ghim-thu-muc-vao-thanh-taskbar-5

Bước 6: Bạn chỉ cần nhấn giữ và kéo shortcut thư mục này xuống thanh Taskbar như làm đối với các ứng dụng khác một cách bình thường.

huong-dan-ghim-thu-muc-vao-thanh-taskbar-6

Trước khi nhấn giữ và kéo shortcut thư mục xuống thanh taskbar, bạn hoàn toàn có thể thực hiện thay đổi biểu tượng shortcut thư mục bằng cách click phải chuột lên shortcut thư mục và chọn tùy chọn Properties.

huong-dan-ghim-thu-muc-vao-thanh-taskbar-7

Trong tab Shortcut, bạn chọn nút Change Icon…

huong-dan-ghim-thu-muc-vao-thanh-taskbar-8

Bạn thực hiện lựa chọn biểu tượng shortcut mong muốn và xác nhận bằng nút OK. Bạn chọn tiếp nút OK để tiếp tục.

huong-dan-ghim-thu-muc-vao-thanh-taskbar-9

Biểu tượng shortcut ngay lập tức sẽ được đổi qua hình bạn vừa chọn. Sau đó bạn tiến hành nhấn giữ và kéo shortcut thư mục xuống thanh taskbar như bình thường.

huong-dan-ghim-thu-muc-vao-thanh-taskbar-10

Bạn có thể bỏ ghim shortcut thư mục không mong muốn hiển thị trên thanh taskbar bằng cách nhấn phải chuột lên shortcut thư mục đó và chọn tùy chọn Unpin from taskbar.

huong-dan-ghim-thu-muc-vao-thanh-taskbar-11

Chúc các bạn thành công!!!


Chủ Nhật, 5 tháng 4, 2020

Cách tăng kích cỡ chữ trên máy tính (Windows 10, Windows 7 và Trình duyệt)

Khi sử dụng màn hình lớn, bạn có thể gặp khó khăn khi đọc các văn bản. Để khắc phục bạn hãy tăng kích cỡ chữ trên máy tính theo hướng đẫn dưới đây cho windows 10 & windows 7

Các bước sau sẽ giúp bạn tăng kích cỡ chữ trên máy tính Windows hoặc Trình duyệt web của bạn.

Cách tăng kích cỡ chữ trên Win 10

Thay đổi font chữ hệ thống trên Win 10

1. Nhấp chuột phải vào màn hình nền và chọn Display settings.

thiết lập hiển thị

2. Trượt thanh “Change the size of text, apps…” sang bên phải để làm cho cỡ chỡ lớn hơn. Hoặc trượt nó sang bên trái để làm cho chúng nhỏ hơn. Thanh trượt di chuyển theo gia số 25% . Bạn có thể tăng kích thước lên tới 175%.

trượt tỷ lệ

Bạn sẽ nhận thấy kích cỡ chữ thay đổi ngay lập tức, nhưng bạn sẽ không thấy mọi thứ trở nên lớn hơn (hoặc nhỏ hơn) cho đến khi bạn khởi động lại hoặc đăng nhập và đăng xuất. Nếu bạn hài lòng với kích cỡ chữ, bạn có thể dừng ở đây.

Tuy nhiên, nếu bạn muốn thử tăng tỷ lệ tùy chỉnh hoặc điều chỉnh kích thước phông chữ của các thành phần UI cụ thể (ví dụ: thanh tiêu đề, biểu tượng), hãy tiếp tục với bước 3.

3.   Nhấp vào “Advanced Display Settings” ở cuối cửa sổ cài đặt.

Nhấp vào cài đặt hiển thị nâng cao

4. Nhấp vào “Advanced sizing of text and other items” ở dưới cùng của cửa sổ.

Định cỡ nâng cao của văn bản và các mục khác

Một màn hình với một số lựa chọn hiển thị xuất hiện. Từ đây, bạn có thể chọn A.) Đặt tỷ lệ phần trăm tùy chỉnh (ví dụ: 115%) hoặc B.) Tinh chỉnh kích cỡ chữ của các thành phần cụ thể như Menu và Biểu tượng.

5. Nhấp vào “Set a custom scaling level” bên dưới Change size of items.

mức độ mở rộng tùy chỉnh

Một cửa sổ bật lên xuất hiện với một cây thước nhỏ trong đó. Nhấp vào hộp tỷ lệ phần trăm, nhập một số và nhấp vào Ok. Kiểm tra các kích cỡ khác nhau cho đến khi bạn tìm thấy một cái bạn thích.

Tỷ lệ phần trăm tùy chỉnh

6. Chọn thành phần UI bạn muốn thay đổi, chọn kích cỡ chữ và chọn “Bold” nếu bạn muốn chữ in đậm. Lặp lại các bước này khi cần thiết cho các thanh Title bars (Tiêu đề), Menus, Message boxes (Hộp thông báo), Palette titles (Tiêu đề bảng màu), Icons (Biểu tượng)  and Tool tips (Công cụ).

Chọn thành phần UI, kích thước điểm và đậm

6. Nhấp vào Apply. Windows sẽ khiến bạn chờ đợi hoặc yêu cầu bạn đăng xuất và đăng nhập lại (trong trường hợp mở rộng) trước khi bạn thấy các thay đổi.

Nhấp vào Áp dụng

Tăng kích cỡ chữ trong Win 7

1. Nhấp chuột phải vào màn hình nền và chọn Screen Resolution

độ phân giải màn hình2.   Nhấp vào “Make text and other items larger or smaller”

Bấm làm cho văn bản lớn hơn hoặc nhỏ hơn

3. Chọn tỷ lệ phần trăm:Smaller, Medium hoặc Larger (100, 125 hoặc 150% ) và nhấp vào Apply.

nhấp vào tỷ lệ phần trăm và áp dụng

4. Đăng xuất và bật lại (hoặc khởi động lại máy tính).

Nếu bạn hài lòng với kết quả, dừng lại ở đây. Nếu không, bạn có thể thử đặt tùy chỉnh %.

5. Nhấp vào “Set custom text size (DPI)” trong điều hướng bên trái sau khi bạn điều hướng trở lại Display settings window.

đặt kích thước hiển thị tùy chỉnh

Một cửa sổ bật lên với một thước kẻ xuất hiện.

6. Nhập một số vào ô % (ví dụ: 135 %) và nhấp vào Ok.

nhập phần trăm

7. Nhấp vào Apply trên màn hình tiếp theo, sau đó đăng nhập và đăng xuất.

Nhấp vào Áp dụng

Tăng kích cỡ chữ trong bất kỳ trình duyệt web nào

Đánh CTRL + trong bất kỳ trình duyệt chính nào ( Coc Coc, Edge, IE, Chrome hoặc Firefox ) sẽ phóng to trên một trang web, làm cho văn bản và hình ảnh lớn hơn. Nhấn Ctrl – thu nhỏ. Bạn cũng có thể chọn Thu phóng từ menu trong bất kỳ trình duyệt nào.

Tăng kích cỡ chữ trong bất kỳ trình duyệt web nào

Trong EdgeInternet Explorer, mức thu phóng vẫn giữ nguyên trên mỗi trang web bạn truy cập. Tuy nhiên, trong Chrome, Cốc Cốc và Firefox, độ phóng đại chỉ không đổi trong một miền, vì vậy, nếu bạn phóng to trang chủ của toiyeuit.com và sau đó truy cập google.com, bạn sẽ cần phải phóng to lại.

LỜI KẾT

Để có được sự tối yêu hiển thị khi đọc văn bản, bạn hãy thử tăng kích cỡ chữ trên máy tính của mình một vài lần để tìm được kích cỡ chữ bạn nhìn thoải mái nhất.  Chúc các bạn thành công!

sửa lỗi Không sử dụng được bàn phím, chuột khi Boot USB cài Win

Với các máy tính bàn, đôi khi bạn sẽ gặp tình trạng không sử dụng được bàn phím và chuột khi: khởi động Boot USB cài Win. Một số trường hợp gặp phải thông báo “Press any to boot from USB..” nhưng ấn các phím vẫn không được… thì hãy cùng toiyeuit.com tìm khách khắc phục bằng vài cách nêu trong bài viết nhé.

Không nhận bàn phím, chuột do cắm nhầm cổng.

Các tình trạng trên xảy ra là do mặc định máy tính bàn chỉ hỗ trợ chuột và bàn phím có cổng cắm tròn (PS/2) nhưng, chúng ta sử dụng chuột và bàn phím qua cổng cắm USB như hình dưới:

plug
Để khắc phục tình trạng này bạn cần khởi động vào BIOS và chỉnh sữa thiết lập để có thể sử dụng chuột và bàn phím qua cổng USB bình thường theo các bước sau:

Lưu ý: Với các máy tính bàn sử dụng mainboard thế hệ mới được sản xuất 4 năm gần đây, (ví dụ các mainboard hỗ trợ RAM DDR4, CPU core i thê hệ thứ 6,.. ) thông thường sẽ bị lỗi này khi cài Windows 7 và lỗi này cũng thường xuất hiện kèm với lỗi A required CD/DVD drive device driver is missing. Với các máy tính này tốt nhất là các bạn cài Windows 8.1 hoặc Windows 10. Nếu bạn vẫn muốn cài Windows 7 thì các bạn có thể tạo USB Boot cài Windows 8/8.1 sau đó cài Windows 7 từ ổ cứng thì sẽ không bị lỗi này nữa.

Cách khắc phục:

Bước 1: Khởi động vào BIOS của máy tính.

Để vào được BIOS thì các bạn cần khởi động máy tính lên và ấn liên tục phím tắt vào BIOS, phím này thường hiển thị khi các bạn vừa mở máy dưới dạng SETUP hoặc BIOS tùy máy tính.

Như máy tính của mình ở hình dưới, khi khởi động máy tính lên thì nó hiển thị dòng F2 to enter SETUP nên phím tắt của BIOS máy mình là F2. Với các máy tính khác nếu các bạn thấy có phím nào gần chữ BIOS hoặc SETUP thì các bạn hãy ấn nút đó để vào BIOS. Nếu các bạn không thấy phím tắt vào BIOS xuất hiện thì hãy thử các phím F2, ESC, Delete, F12 để vào BIOS.
BIOS

Bước 2: Bật chế độ hỗ trợ bàn phím và chuật qua cổng cắm USB

Sau khi vào BIOS, với mỗi máy tính thì có thể có các giao diện khác nhau. Với các giao diện bạn chỉ cần bật Enable các tính năng: USB keyboard functionUSB Mouse Function hoặc Legacy USB Support.

Với máy tính bàn dùng main Gigabyte thì BIOS sẽ có giao diện như hình dưới, khi đó bạn hãy sử dụng các phím mũi tên lên xuống và phím Enter để chọn dòng Integrated Peripherals như mình khoan hình vàng ở dưới:
g1
Sau đó bạn di chuyển lần lượt tới các dòng USB Keyboard Function, USB Bouse Function ấn phím Enter và chuyển trạng thái của nó từ Disabled sang Enabled.

g2
g3
g4
g6
Sau khi chuyển 2 thông số trên sang Enabled như hình trên bạn hãy ấn F10Enter để lưu lại các thay đổi cài đặt vừa thực hiện. Với các máy tính khác thì phím lưu có thể là phím khác, khi đó bạn hãy để ý ở góc màn hình có tên phím nào gần chữ Save thì ấn phím đó (như hình trên mình có khoan màu đỏ F10: Save).

g7
Sau đó là bạn đã có thể sử dụng chuột và bàn phím bình thường.

Với giao diện BIOS của main Phoenix như hình dưới thì sau khi vào BIOS bạn hãy dùng phím mũi tên phải dể qua tab Advanced.

p1
Tại đây bạn cũng thực hiện tương tự nhưng với thông số Legacy USB Support chuyển sang Enabled rồi cũng Save bằng phím F10.
p2

Do có khá nhiều loại BIOS nên mình chưa thể tổng hợp đầy đủ để giới thiệu chi tiết với các bạn, nhưng dù là BIOS nào thì việc khắc phục tình trạng không sử dụng được bàn phím và chuột cũng là bật Enable chức năng USB Legacy Support hoặc USB Keyboard FunctionUSB Mouse Function nên nếu BIOS của bạn có khác với 2 giao diện BIOS mà mình giới thiệu thì bạn hãy cố gắng thực hiện tương tự nhé ^^.

Lời kết

Hy vọng thông qua bài viết này bạn có thể khắc phục được tình trạng không nhận bàn phím và chuột khi Boot USB cài Win. Nếu thấy bài viết hữu ích thì đừng ngần ngài chia sẻ nó với bạn bè của bạn nhé.

Thứ Sáu, 3 tháng 4, 2020

0x80070035 The network path was not found

Khi copy dữ liệu được chia sẻ trong mạng nội bộ, nếu như bạn gặp lỗi “0x80070035 The network path was not found” thì hãy dành vài phút đọc bài bên dưới để nắm được cách khắc phục nhanh nhất nhé.

Nguyên nhân lỗi 0x80070035 The network path was not found xuất hiện:

Lỗi 0x80070035 The network path was not found có thể xảy ra khi người dùng nhập sai tên đường dẫn mạng. Đường dẫn được chỉ định bắt buộc phải được trỏ đến tài nguyên được chia sẻ hợp lệ trên thiết bị từ xa. Và hãy lưu ý rằng bạn phải bật tính năng chia sẻ file hoặc máy in Windows trên thiết bị từ xa và người dùng từ xa cũng phải có quyền truy cập tài nguyên.

Nguyên nhân khác khiến cho lỗi 0x80070035 The network path was not found có thể xảy ra đó là do sự thiếu đồng bộ về thời gian trên các thiết bị. Hiểu một cách đơn giản, có nghĩa là đồng hồ trên 2 thiết bị được ghép nối bị đặt lệch nhau, khiến chúng không có khả năng kết nối với nhau thông qua mạng Lan.

Bạn hãy luôn nhớ để các thiết bị Windows trên mạng cục bộ được đồng bộ hóa thông qua Network Time Protocol. Đảm bảo sử dụng đúng tên người dùng và mật khẩu hợp lệ khi kết nối với các tài nguyên từ xa.

Trường hợp có bất kỳ dịch vụ hệ thống Microsoft nào liên quan đến việc chia sẻ file và chia sẻ máy in trong mạng bị lỗi, lỗi 0x80070035 The network path was not found cũng có thể xảy ra.

Hướng dẫn khắc phục lỗi 0x80070035 The network path was not found trong mạng LAN

Cách 1: Tắt tường lửa

Một trong những bước quan trọng nhất để giải quyết Error 0x80070035 ‘The network path was not found’ bằng cách vô hiệu hóa tường lửa. Các bước mà bạn phải tuân theo cho việc này là:

Bước 1: Nhấp chuột phải vào biểu tượng Chương trình chống vi-rút từ khay hệ thống, sau đó bạn phải chọn tùy chọn Disable .

Bước 2: Bây giờ, trong bước tiếp theo, bạn phải chọn khoảng thời gian mà Antivirus sẽ vẫn bị vô hiệu hóa.

Bước 3: Sau khi các bước này được thực hiện, kiểm tra lại xem lỗi có khắc phục hay không.

Bước 4: Bây giờ bạn phải nhấn phím Windows + I sau đó chọn Control Panel.

Bước 5: Tiếp theo, nhấp vào System and Security.

Bước 6: Sau đó bấm vào Windows Firewall.

Bước 7: Bây giờ từ khung cửa sổ bên trái, bạn chỉ cần nhấp vào Bật hoặc tắt Windows Firewall.

Bước 8: Chọn Turn off Windows Firewall, sau đó bạn phải khởi động lại PC. Và thấy rằng lỗi đã được sửa hay chưa.

Nếu phương pháp trên không hoạt động, bạn chỉ cần thực hiện theo các bước tương tự để bật lại Tường lửa của mình.

Xem hướng dẫn chi tiết : Bật/ Tắt Tường lửa” Windows Firewall” trong Windows 10, 8, 7, Vista và XP

Cách 2. Kích hoạt NetBIOS qua TCP / IP

Một điều khác sẽ thu hút sự chú ý của bạn một khi lỗi như thế này xuất hiện là NetBIOS trên TCP.

Bản thân lỗi này ngụ ý rằng tính năng này bị vô hiệu hóa và bằng cách kích hoạt nó, bạn sẽ có thể giải quyết lỗi vĩnh viễn.

Dưới đây là cách bật NetBIOS qua TCP:

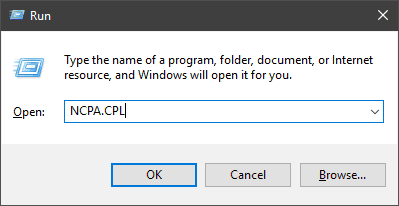
Bước 1: Nhấn phím Windows + R để mở hộp thoại Run.
Bước 2: Trong dòng lệnh, dán NCPA.CPL và nhấn Enter.

Lỗi 0x80070035 Win 10

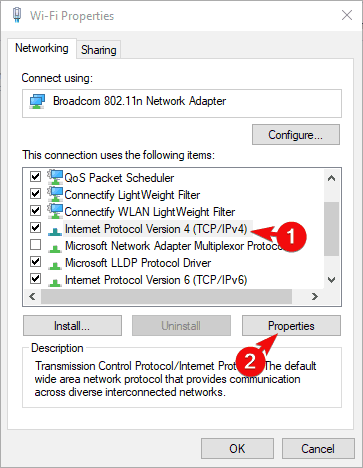
Bước 3: Nhấp chuột phải vào mạng mặc định của bạn và mở Properties.
Bước 4: Nhấn Internet Protocol Version 4 (TCP/IPv4) và nhấp vào Properties bên dưới.

Error code 0x80070035 Win 10

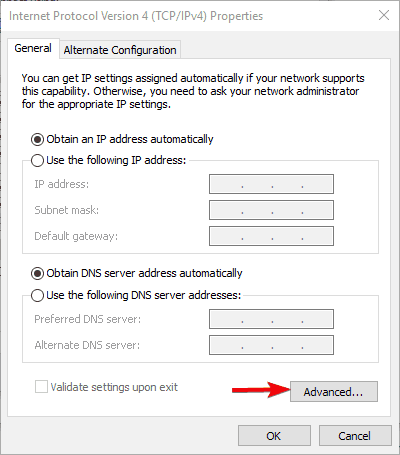
Bước 5: Nhấp vào Advanced.

hướng dẫn sửa lỗi: 0x80070035 the network path was not found

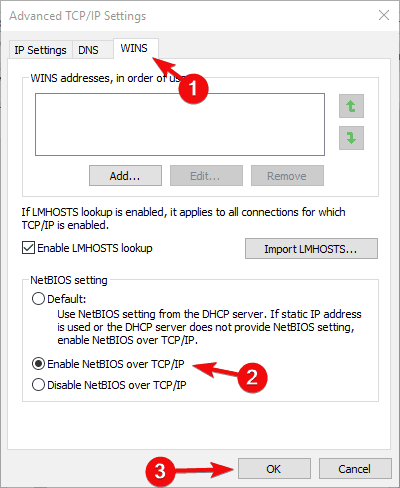
Bước 6: Chọn tab WINS .
Bước 7: Nhấp vào”Enable NetBIOS over TCP” và xác nhận thay đổi.

error code: 0x80070035 the network path was not found

Cách 3: Kiểm tra dịch vụ TCP/IP NetBIOS Helper

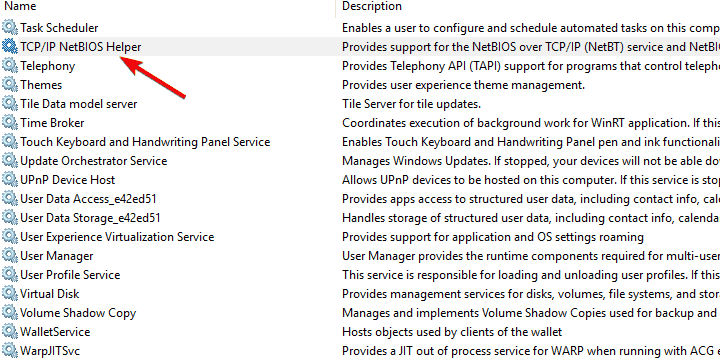
Để mạng nội bộ hoạt động một cách liền mạch, bạn sẽ cần xác nhận rằng dịch vụ Trình trợ giúp NetBIOS TCP / IP luôn chạy trong nền.

Dịch vụ này phải được kích hoạt để chạy vĩnh viễn với hệ thống, nhưng có những báo cáo dừng lại sau khi những thay đổi quan trọng của hệ thống được áp dụng bởi Windows Updates

Dưới đây là cách kiểm tra và kích hoạt lại dịch vụ TCP/IP NetBIOS Helper :

Bước 1: Trong thanh Tìm kiếm của Windows, nhập Services và mở Services từ danh sách kết quả.
Bước 2: Điều hướng đến TCP/IP NetBIOS Helper.

Lỗi The network path was not found Win 7

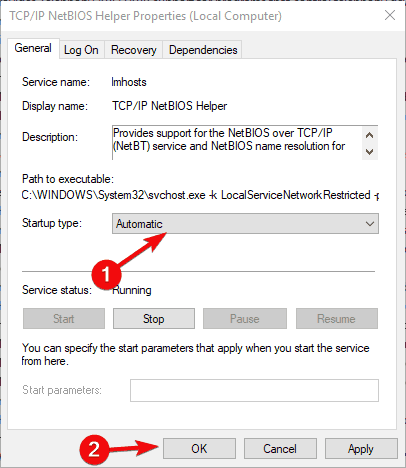
Bước 3: Nhấp chuột phải vào nó và mở Properties.
Bước 4: Trong phần Startup type, hãy chọn Automatic và xác nhận thay đổi.

Error code 0x80070035 Win 10

Bước 5: Khởi động lại PC của bạn và tìm kiếm những thay đổi.

Lời kết

Hy vọng qua bài viết này bạn có thể tự sửa lỗi 0x80070035 The network path was not found, khắc phục cản trở trong công việc hàng ngày. Cảm ơn bạn đã ghé thăm toiyeuit.com, nếu có câu hỏi gì xin hãy để lại bình luận bên dưới và đừng ngần ngại ủng hộ toiyeuit.com bằng cách like hay share bài viết này lên facebook cùng bạn bè nhé!


Chúc bạn thành công!